


Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

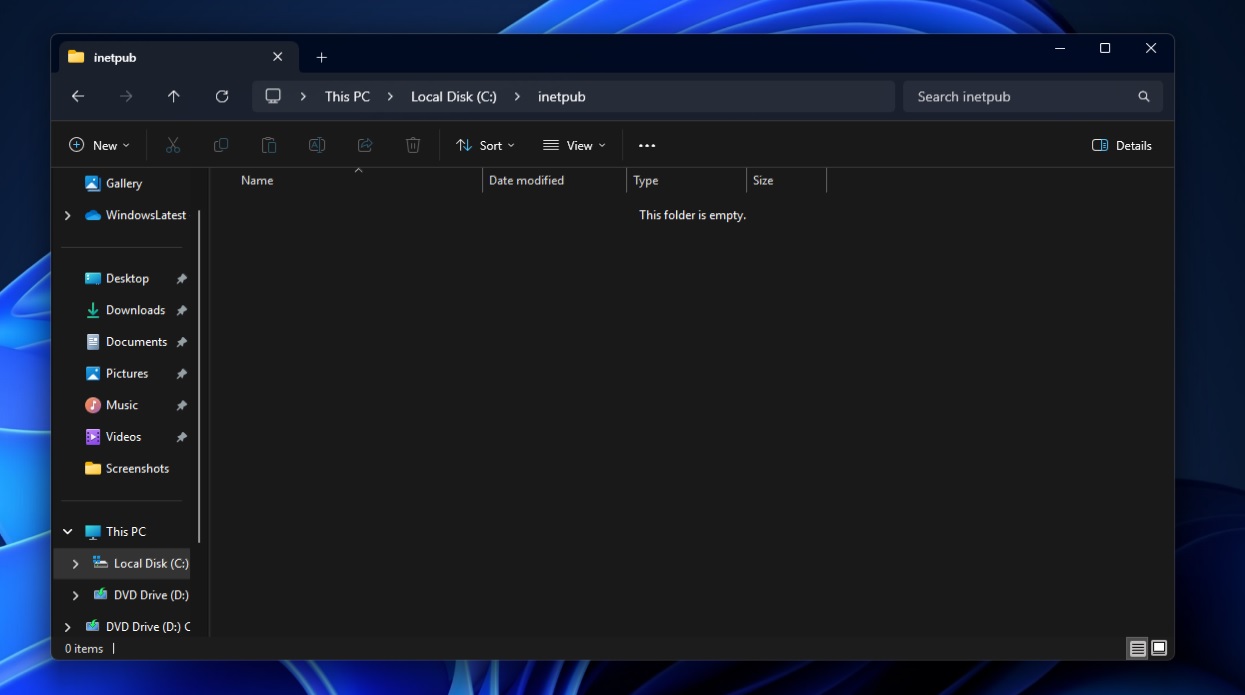
Если вы обновились до Windows 11 версии 24H2 и установили апдейт KB5055523, то могли заметить странную папку inetpub, внезапно появившуюся в корне системного диска. Спокойно — это не зловред и не чья-то шутка, а, похоже, просто маленький недочёт Microsoft.

Эта директория обычно появляется только если вы вручную включаете IIS — встроенный веб-сервер Windows, который используют разработчики для тестов и публикации сайтов.

Но, как показал анализ, после обновления IIS всё ещё числится как отключённый компонент. Значит, его, скорее всего, случайно активировали во время установки апдейта, а потом сразу же выключили. Каталог при этом забыли убрать.


Зачем IIS вообще понадобился во время обновления? Тут пока загадка. Может, какая-то внутренняя задача требовала его активации, а может, это просто баг. Но так как система не удаляет inetpub автоматически (на всякий случай — вдруг там были важные файлы), он остался.

Главное: это не вредонос, и никакой угрозы нет. Папка пустая, безопасная и вообще ничего не делает. Хотите — удалите её вручную, хотите — пусть лежит. Работе Windows она не мешает никак.

Напомним, вчера мы писали, что после установки накопительного обновления KB5002700 для Office 2016 пользователи Windows 10 и 11 столкнулись с отказом приложений. При запуске сразу падали Word и Excel, при попытке доступа к Календарю — Outlook.

Кроме того, апрельские апдейты сломали Windows Hello у ряда пользователей.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru