


Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

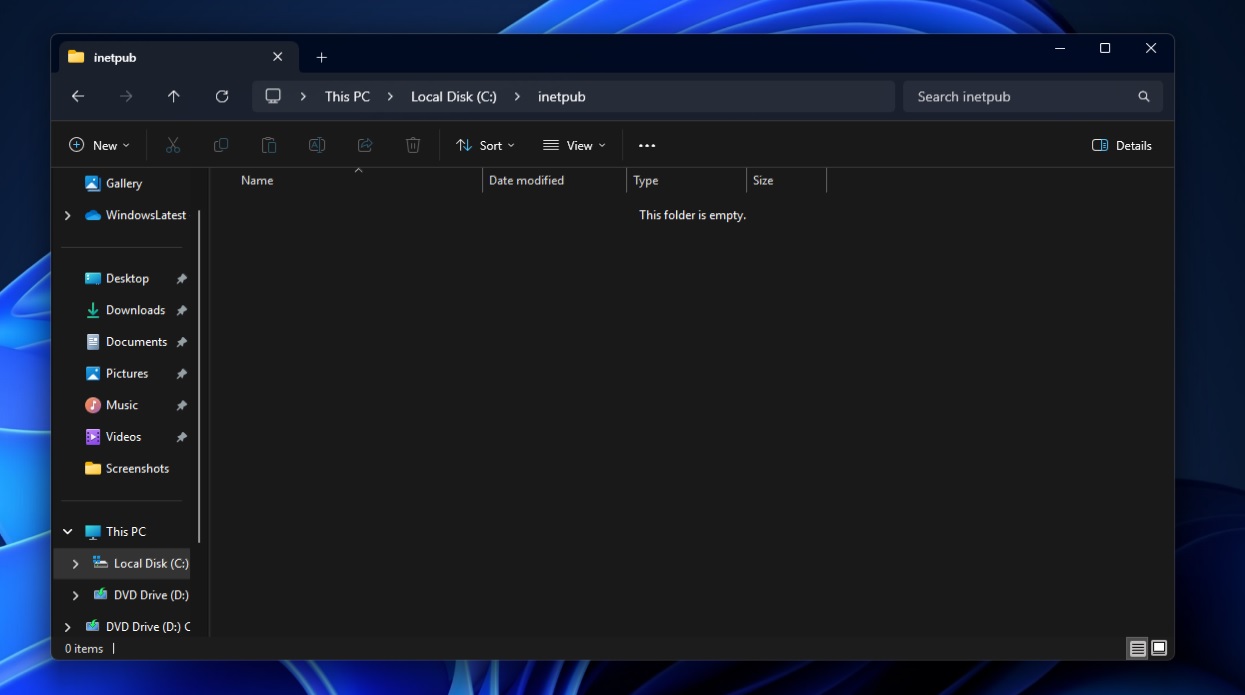
Если вы обновились до Windows 11 версии 24H2 и установили апдейт KB5055523, то могли заметить странную папку inetpub, внезапно появившуюся в корне системного диска. Спокойно — это не зловред и не чья-то шутка, а, похоже, просто маленький недочёт Microsoft.

Эта директория обычно появляется только если вы вручную включаете IIS — встроенный веб-сервер Windows, который используют разработчики для тестов и публикации сайтов.

Но, как показал анализ, после обновления IIS всё ещё числится как отключённый компонент. Значит, его, скорее всего, случайно активировали во время установки апдейта, а потом сразу же выключили. Каталог при этом забыли убрать.


Зачем IIS вообще понадобился во время обновления? Тут пока загадка. Может, какая-то внутренняя задача требовала его активации, а может, это просто баг. Но так как система не удаляет inetpub автоматически (на всякий случай — вдруг там были важные файлы), он остался.

Главное: это не вредонос, и никакой угрозы нет. Папка пустая, безопасная и вообще ничего не делает. Хотите — удалите её вручную, хотите — пусть лежит. Работе Windows она не мешает никак.

Напомним, вчера мы писали, что после установки накопительного обновления KB5002700 для Office 2016 пользователи Windows 10 и 11 столкнулись с отказом приложений. При запуске сразу падали Word и Excel, при попытке доступа к Календарю — Outlook.

Кроме того, апрельские апдейты сломали Windows Hello у ряда пользователей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru