


Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Инфраструктура банковского Android-трояна Mamont все еще активна

Эксперты ГК «Солар» обнаружили четыре рабочих сервера Mamont с панелью управления и билдером вредоносных APK. Находки, видимо, — лишь часть инфраструктуры банковского трояна для Android, и она по-прежнему активна.

Действующие C2 были выявлены в ходе изучения образца зловреда (уровень детектирования на VirusTotal — 20/63 на 6 марта), найденного незадолго до новости о задержании трех предполагаемых разработчиков Mamont.

Пресс-служба МВД России тогда сообщила, что в ходе обысков был «изъят управляющий сервер» трояна, а ресурсы, использовавшиеся в криминальных целях, заблокированы.

Многофункциональный Mamont активен в рунете с 2023 года. Согласно статистике «Лаборатории Касперского» за 2024 год, это одна из топовых финансовых угроз для Android.

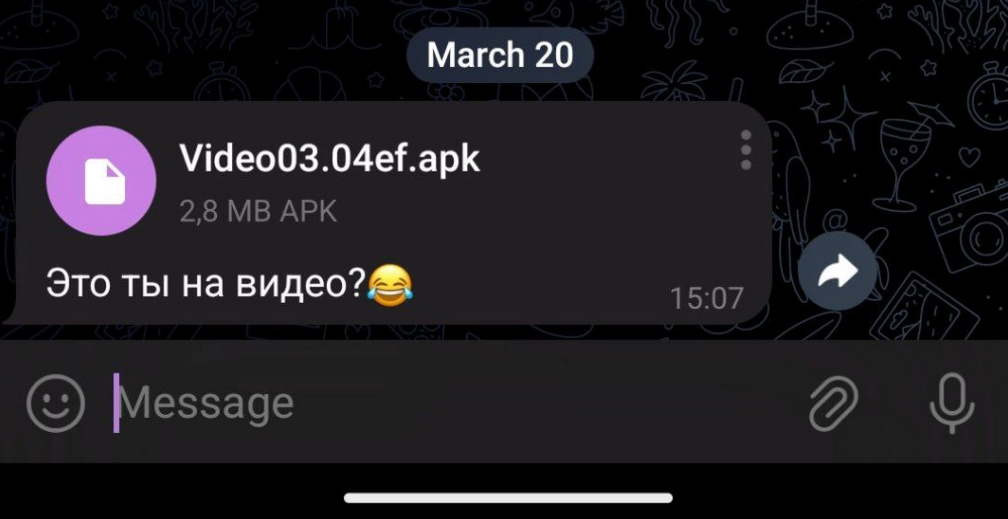
Распространяется вредонос в основном через Telegram, при этом его зачастую выдают за видео в надежде, что любопытство заставит адресатов забыть, что APK — недопустимый формат для такого контента.


Трояна также могут раздавать под видом специализированного софта — приложения службы доставки, трекера заказов, оформленных онлайн (в фейковом магазине), и т. п. После установки он начнет воровать ключи от счетов и СМС-коды, а также получать обновления — до тех пор, пока не уничтожат его командную инфраструктуру.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru