


Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Google Sec-Gemini: новый помощник в защите от сложных угроз на основе ИИ

Компания Google анонсировала выпуск Sec-Gemini v1 — экспериментальной большой языковой модели (БЯМ, LLM), способной повысить эффективность рабочих процессов SecOps в условиях роста сложности киберугроз, использующих ИИ.

Построенный на основе LLM Gemini новый специализированный помощник обладает возможностью формирования рассуждений и по запросу выводит обработанную информацию, включая данные киберразведки (CTI), почти в реальном времени.

Необходимые для анализа сведения Sec-Gemini черпает из множества источников, таких как Google Threat Intelligence (GTI), свободная база уязвимостей в opensource-проектах (OSV) и Mandiant Threat Intelligence.

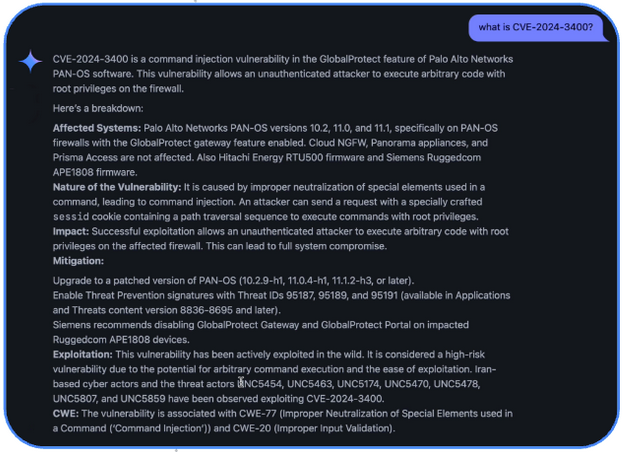
В качестве иллюстрации практической ценности LLM, заточенной под нужды ИБ, разработчики привели ее реакцию на вопрос о Salt Typhoon. ИИ-модель не только правильно идентифицировала кибергруппу, но также перечислила все характерные техники и тактики, а потом по просьбе юзера детализировала упомянутую в описании уязвимость.


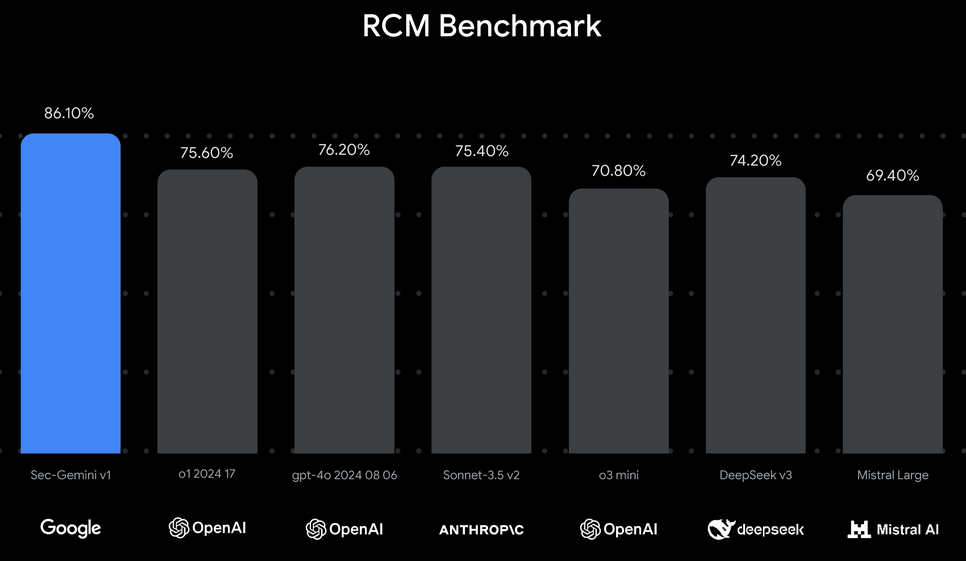
Тестирование Sec-Gemini v1 по CTI-MCQ (стандартный набор вопросов для LLM с многовариантным ответом) и CTI-RCM (умение интерпретировать описания уязвимостей, определять первопричину и классифицировать по CWE) показало результаты как минимум на 10,5% лучше в сравнении с потенциальными конкурентами.


В Google убеждены: развивать кибербез на основе ИИ, чтобы дать достойный отпор противнику, тоже взявшему на вооружение ИИ, можно лишь объединенными усилиями участников рынка. С этой целью было решено открыть доступ к новой LLM ограниченному кругу исследователей — организаций, профессионалов и НКО.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru