


Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Специалисты ThreatFabric обнаружили опасный банковский троян Crocodilus, нацеленный на пользователей Android. Вредонос маскируется под Google Chrome, крадет деньги и криптовалюту.

По словам экспертов, Crocodilus оснащён продвинутой функциональностью уже на старте.

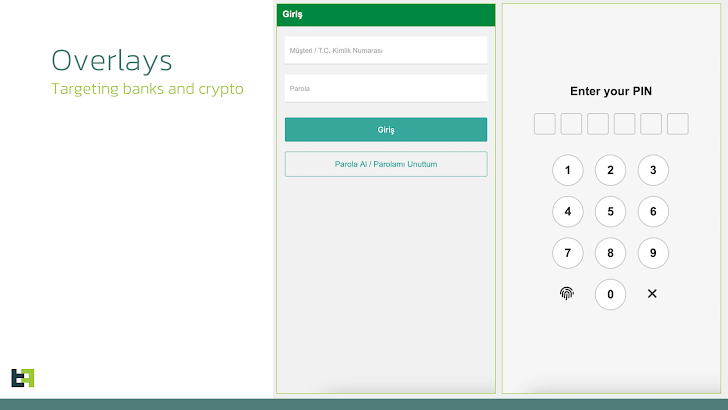
Среди возможностей вредоноса — удалённый контроль устройств, маскировка действий при помощи оверлеев и похищение данных посредством специальных возможностей Android (accessibility services).

Изучение кода показало, что автором трояна являются разработчики, говорящие на турецком языке. Crocodilus маскируется под приложение Google Chrome, что позволяет обходить ограничения операционной системы Android 13 и выше.

После установки вредонос получает доступ к accessibility services и устанавливает связь с удалённым сервером, откуда получает команды и инструкции для атак на банковские приложения.


Помимо банковского софта, Crocodilus также интересуют криптовалютные кошельки. С помощью социальной инженерии злоумышленники заставляют жертву передать секретные фразы для восстановления доступа к кошельку, после чего получают доступ к активам пользователя.

Кроме того, троян способен фиксировать все действия пользователя на экране и снимать скриншоты. Crocodilus скрывает свои действия с помощью чёрного экрана и отключения звуковых уведомлений.

Среди ключевых функций вредоноса:

  • Удалённый запуск приложений.
  • Самостоятельное удаление с устройства.
  • Рассылка СМС-сообщений всем или отдельным контактам.
  • Сбор информации о контактах и установленных приложениях.
  • Перехват СМС-сообщений.
  • Запрос привилегий администратора устройства.
  • Обновление настроек связи с управляющим сервером (C2).
  • Включение и отключение кейлоггера.
  • Установка себя в качестве приложения для управления СМС.

Эксперты отмечают, что появление Crocodilus знаменует серьёзный рост уровня угрозы, исходящей от современных банковских троянов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru