


Шифровальщик Medusa нашел другой подставной драйвер для обхода EDR

Шифровальщик Medusa нашел другой подставной драйвер для обхода EDR

Шифровальщик Medusa нашел другой подставной драйвер для обхода EDR

В новых атаках Medusa для доставки шифратора в обход EDR-защиты используется вредоносный драйвер, подписанный краденым и уже отозванным сертификатом. В Elastic Security Labs находку нарекли ABYSSWORKER.

Новый зловред (smuol.sys), внедряемый в системы в рамках атаки BYOVD, развертывается вместе с загрузчиком, упакованным с помощью HeartCrypt, и тот затем использует ABYSSWORKER для завершения процессов EDR или перманентного отключения таких средств защиты.

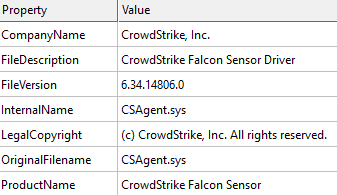
Чтобы избежать обнаружения, вредонос выдает себя за легитимный драйвер CrowdStrike Falcon.


Аналитики нашли на VirusTotal десятки артефактов ABYSSWORKER, загруженных в период с 8 августа 2024 года по 25 февраля 2025-го. Все идентифицированные образцы (уровень детектирования на 24 марта — 44/72) подписаны украденными у китайских компаний сертификатами, которые были впоследствии отозваны.

При запуске фейковый CSAgent.sys добавляет ID своего процесса в список подлежащих защите и начинает слушать входящие запросы на управление вводом-выводом, которые затем передает релевантным обработчикам.

Заметим, ранее уже были зафиксированы случаи внедрения Medusa в обход EDR с помощью вредоносных драйверов. Операторы другого шифровальщика, Akira, недавно нашли более простой способ обхода защитных решений этого класса, обнаружив в целевой сети уязвимые IoT-устройства.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru