


В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

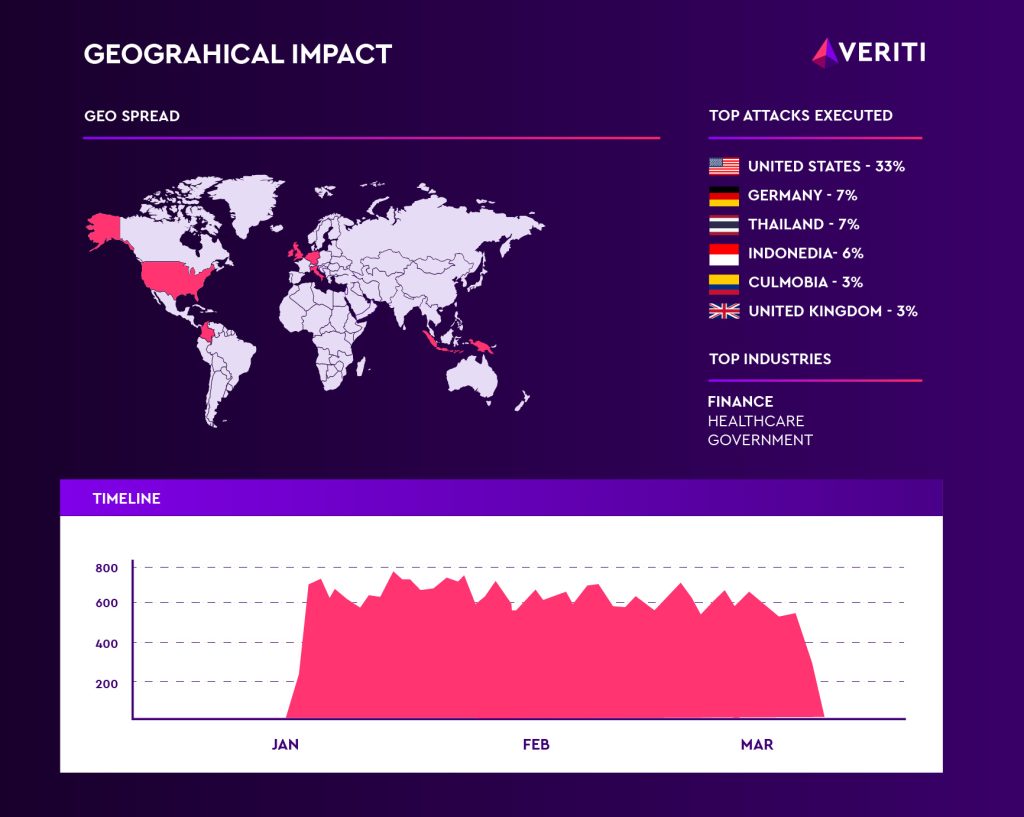
Исследователи из Veriti третий месяц фиксируют атаки на корпоративные сети с использованием SSRF-уязвимости, выявленной в инфраструктуре ChatGPT компании OpenAI. Временами число попыток эксплойта превышает 10 тыс. в неделю.

Больше прочих от атак страдают финансовые организации, полагающиеся на ИИ-сервисы и интеграцию соответствующих API. Успешный эксплойт грозит им утечками, несанкционированными транзакциями, штрафами регуляторов, потерей репутации и оттоком клиентуры.

Злоумышленники также уделяют большое внимание госсектору США.


Уязвимость подмены запросов на стороне сервера, о которой идет речь (CVE-2024-27564, 6,5 балла CVSS) позволяет внедрять вредоносные URL в пользовательский ввод. В итоге приложение начнет подавать несанкционированные запросы от имени юзера.

Эксплойт не требует аутентификации и, по данным Veriti, актуален для 35% проверенных организаций — из-за неадекватных настроек IPS, WAF, а также изначально допущенных ошибок в конфигурации межсетевых экранов.

Аналитики выявили полтора десятка IP-адресов с разной пропиской, принимающих участие в атаках. С одного из них было суммарно совершено 10 479 попыток эксплойта.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru