


В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

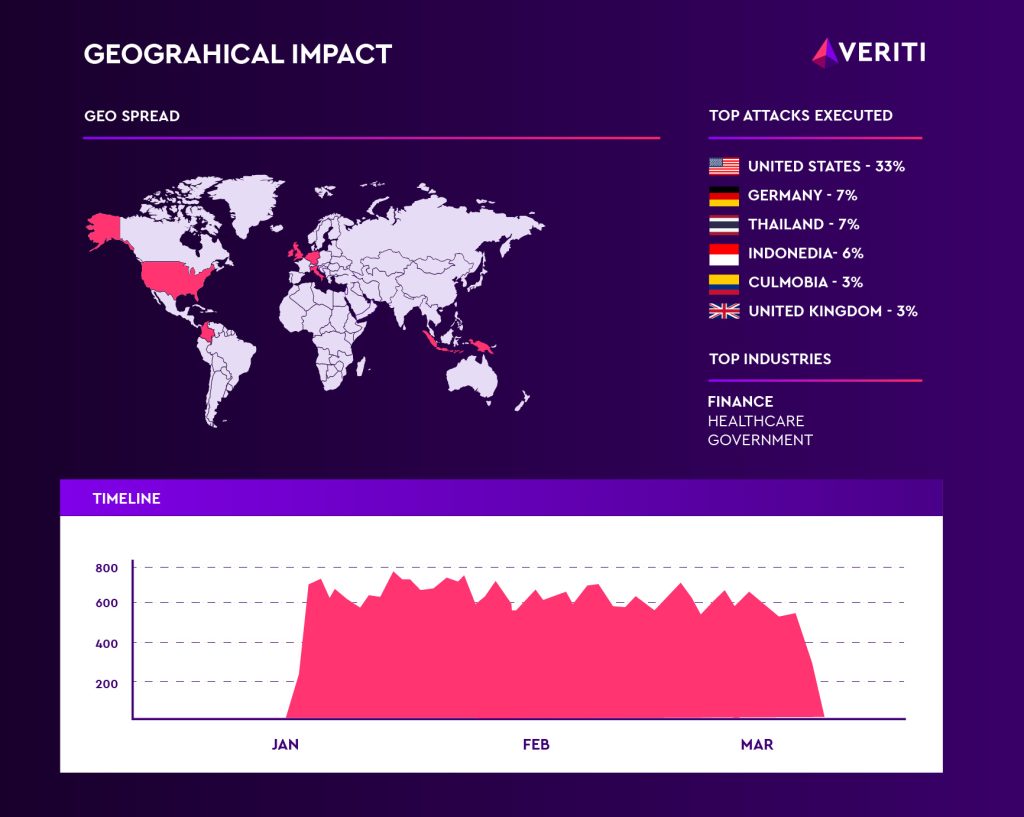
Исследователи из Veriti третий месяц фиксируют атаки на корпоративные сети с использованием SSRF-уязвимости, выявленной в инфраструктуре ChatGPT компании OpenAI. Временами число попыток эксплойта превышает 10 тыс. в неделю.

Больше прочих от атак страдают финансовые организации, полагающиеся на ИИ-сервисы и интеграцию соответствующих API. Успешный эксплойт грозит им утечками, несанкционированными транзакциями, штрафами регуляторов, потерей репутации и оттоком клиентуры.

Злоумышленники также уделяют большое внимание госсектору США.


Уязвимость подмены запросов на стороне сервера, о которой идет речь (CVE-2024-27564, 6,5 балла CVSS) позволяет внедрять вредоносные URL в пользовательский ввод. В итоге приложение начнет подавать несанкционированные запросы от имени юзера.

Эксплойт не требует аутентификации и, по данным Veriti, актуален для 35% проверенных организаций — из-за неадекватных настроек IPS, WAF, а также изначально допущенных ошибок в конфигурации межсетевых экранов.

Аналитики выявили полтора десятка IP-адресов с разной пропиской, принимающих участие в атаках. С одного из них было суммарно совершено 10 479 попыток эксплойта.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru