


В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

Исследователи в области кибербезопасности предупредили о крупной мошеннической кампании, в рамках которой злоумышленники использовали сотни вредоносных приложений в Google Play для демонстрации полноэкранной рекламы и фишинговых атак.

Как сообщает Bitdefender, кампания, получившая название Vapor, впервые попалась экспертам на глаза в начале марта.

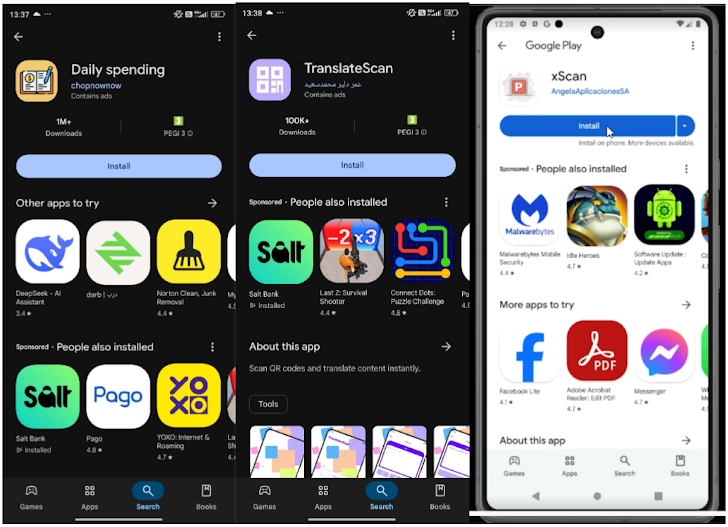
В ее рамках обнаружено более 180 приложений, разработанных для показа бесконечных полноэкранных видеороликов. Программы скрывались под видом легитимных утилит, приложений для фитнеса и образа жизни. В сумме они набрали свыше 56 миллионов загрузок и ежедневно генерировали более 200 миллионов рекламных запросов.

Злоумышленники регистрировали несколько аккаунтов разработчиков, размещая в каждом лишь несколько приложений, что позволяло им обходить модерацию и минимизировать потери при блокировке отдельных учетных записей. Кроме того, они сначала загружали на платформу безопасные версии приложений, а затем обновляли их, добавляя навязчивую рекламу.


Некоторые из этих программ не только скрывали свои значки с главного экрана, но и пытались похитить данные банковских карт, логины и пароли пользователей. Зафиксированы случаи, когда приложения блокировали экраны устройств, делая их неработоспособными.

По данным Bitdefender, масштабы атаки оказались больше, чем предполагалось ранее: выявлено 331 вредоносное приложение, общее количество загрузок которых превысило 60 миллионов.

Программы также могли скрываться на устройствах с Android TV, выдавая себя за Google Voice, и запускаться без взаимодействия пользователя, несмотря на ограничения Android 13.

Специалисты считают, что за атакой может стоять либо одна группа киберпреступников, либо несколько хакеров, использующих один и тот же инструмент для упаковки вредоносных программ. Все вредоносные приложения уже удалены из Google Play, однако пользователям рекомендуется проверять свои устройства и удалять подозрительные программы вручную.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru