

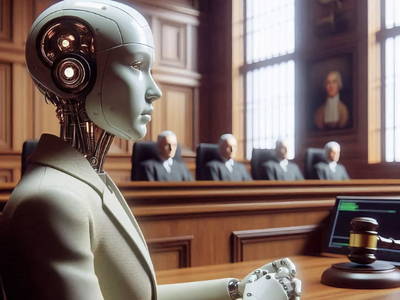

Искусственный интеллект привёл россиян в суд почти 300 раз за год

Искусственный интеллект привёл россиян в суд почти 300 раз за год

Искусственный интеллект привёл россиян в суд почти 300 раз за год

В 2024 году российские суды рассмотрели 292 дела, связанных с использованием искусственного интеллекта (ИИ). Споры касались вопросов интеллектуальной собственности, правомерности решений автоматизированных систем, а также качества обслуживания клиентов ИИ-сервисами.

Как сообщили «Известиям» в исследовательском центре «Аналитика. Бизнес. Право», количество судебных разбирательств с участием ИИ существенно выросло: если в 2021 году таких дел было всего 112, то в 2024-м уже почти втрое больше. Из них гражданские дела составили 59%, а в 73% решений суды вставали на сторону людей.

По числу судебных споров лидируют Москва и Московская область. Санкт-Петербург и Свердловская область занимают второе и третье места соответственно, замыкают пятёрку лидеров Новосибирск и Краснодар.

Директор центра «Аналитика. Бизнес. Право» Венера Шайдуллина отмечает, что дела с участием ИИ обладают высоким потенциалом роста, хотя их доля в общем количестве судебных разбирательств пока относительно невелика.

Она также подчеркнула, что значительное число подобных случаев могло просто не попасть в официальную статистику, особенно в рамках уголовных процессов. Например, киберпреступления, включая шантаж и кибербуллинг с использованием нейросетей, зачастую квалифицируются как традиционные преступления (кражи или мошенничества).

В судебной практике зафиксированы дела, связанные с мошенничеством с помощью дипфейков, подделкой документов и использованием ботов для продажи запрещённых веществ. Однако наибольший объём составили споры по интеллектуальной собственности, особенно касающиеся контента, сгенерированного нейросетями.

Большая часть разбирательств касается защиты прав потребителей. Чаще всего граждане судились с банками из-за решений скоринговых систем, деятельности различных чат-ботов и автоматизированного обслуживания клиентов. В 73% таких случаев решения были в пользу потребителей. Общая сумма компенсаций за четыре года составила около 2 млрд рублей, а средний размер иска достиг 2,1 млн рублей.

Также часто обжалуются штрафы, выписанные автоматическими системами фиксации нарушений, и рассматриваются дела о законности их применения.

По прогнозам авторов исследования, число подобных судебных разбирательств продолжит расти. К 2030 году количество дел о защите интеллектуальной собственности увеличится на 40–50%, административных – на 25–30%, а уголовных – на 15–18%.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru