


Microsoft прекращает поддержку Remote Desktop с 27 мая

Microsoft прекращает поддержку Remote Desktop с 27 мая

Microsoft прекращает поддержку Remote Desktop с 27 мая

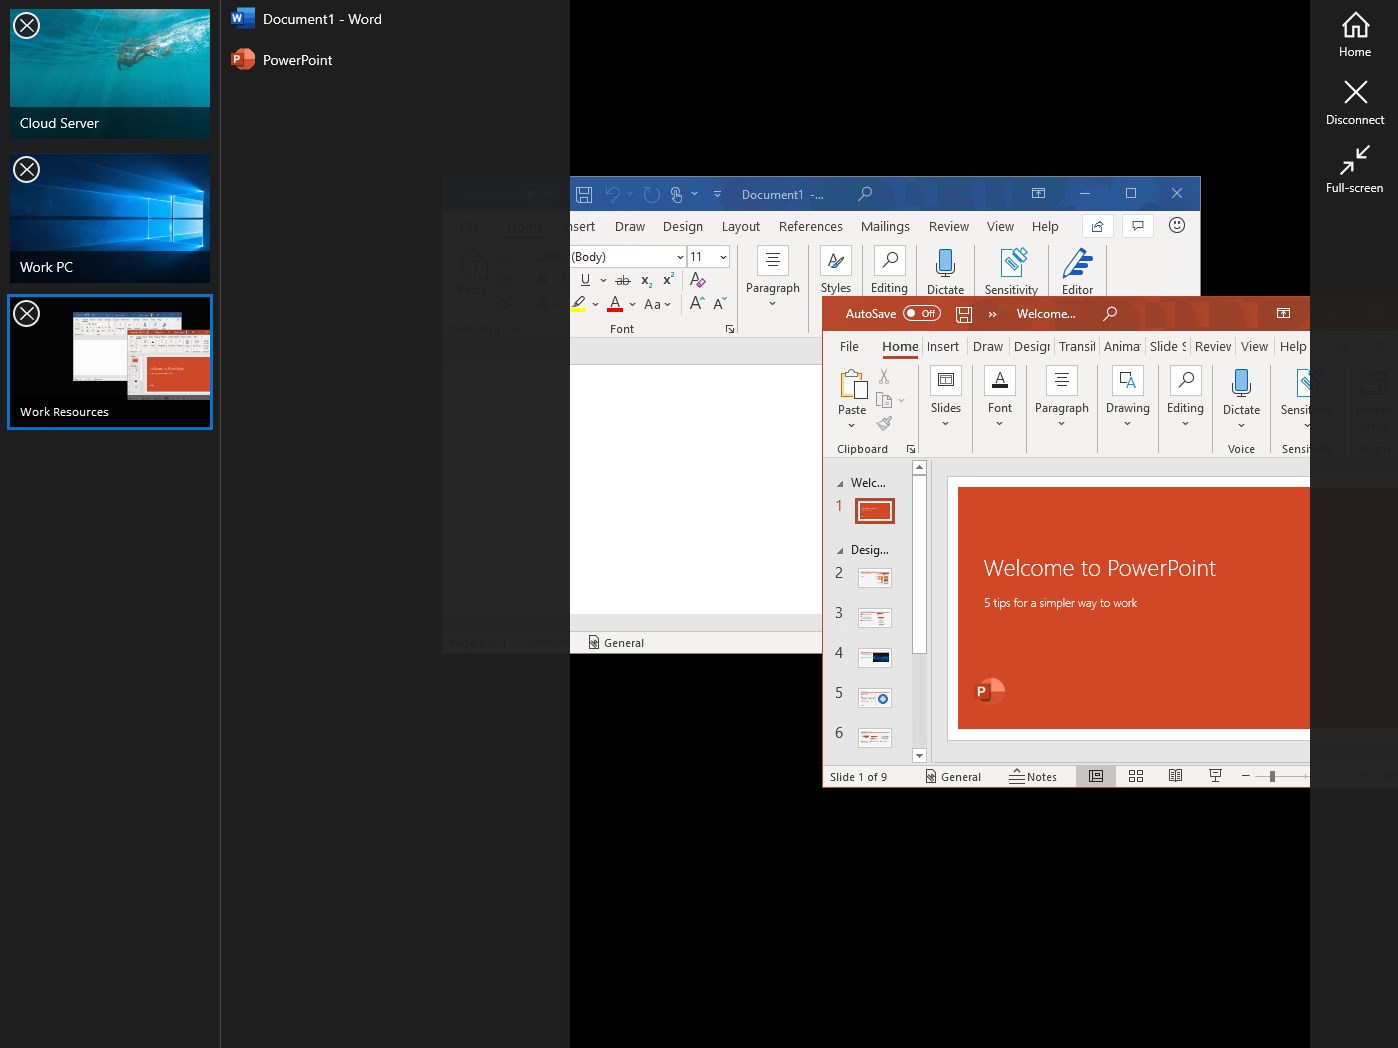
Microsoft объявила о прекращении поддержки приложения Remote Desktop с 27 мая 2025 года. Оно будет удалено из Microsoft Store, а в качестве альтернативы пользователям предлагается переход на Windows App.

Вчера вечером Microsoft официально сообщила о завершении поддержки Remote Desktop. После этой даты приложение больше нельзя будет загрузить или установить через Microsoft Store.

Пользователям, которым требуется удаленный доступ к Windows 365, Azure Virtual Desktop и Microsoft Dev Box, рекомендуется заранее перейти на Windows App. С 27 мая 2025 года Remote Desktop больше не будет доступен для использования с этими сервисами.

Среди ключевых преимуществ Windows App Microsoft выделяет:

  • Единый интерфейс для работы с несколькими службами Windows, включая облачные рабочие пространства;
  • Поддержку многомониторных конфигураций;
  • Доступ к Windows 365, Azure Virtual Desktop и Microsoft Dev Box;
  • Интеграцию с другими сервисами Microsoft, включая Teams.

Однако у Windows App есть и некоторые ограничения. Например, приложение не поддерживает работу в средах с прокси-идентификацией.

При этом для удаленного подключения к другим системам пользователи могут продолжать использовать встроенное в Windows приложение Remote Desktop Connection.

Remote Desktop – не единственное приложение, от которого отказалась Microsoft. На прошлой неделе компания объявила о закрытии Publisher, а в конце февраля сообщила о прекращении работы Skype.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru