


Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

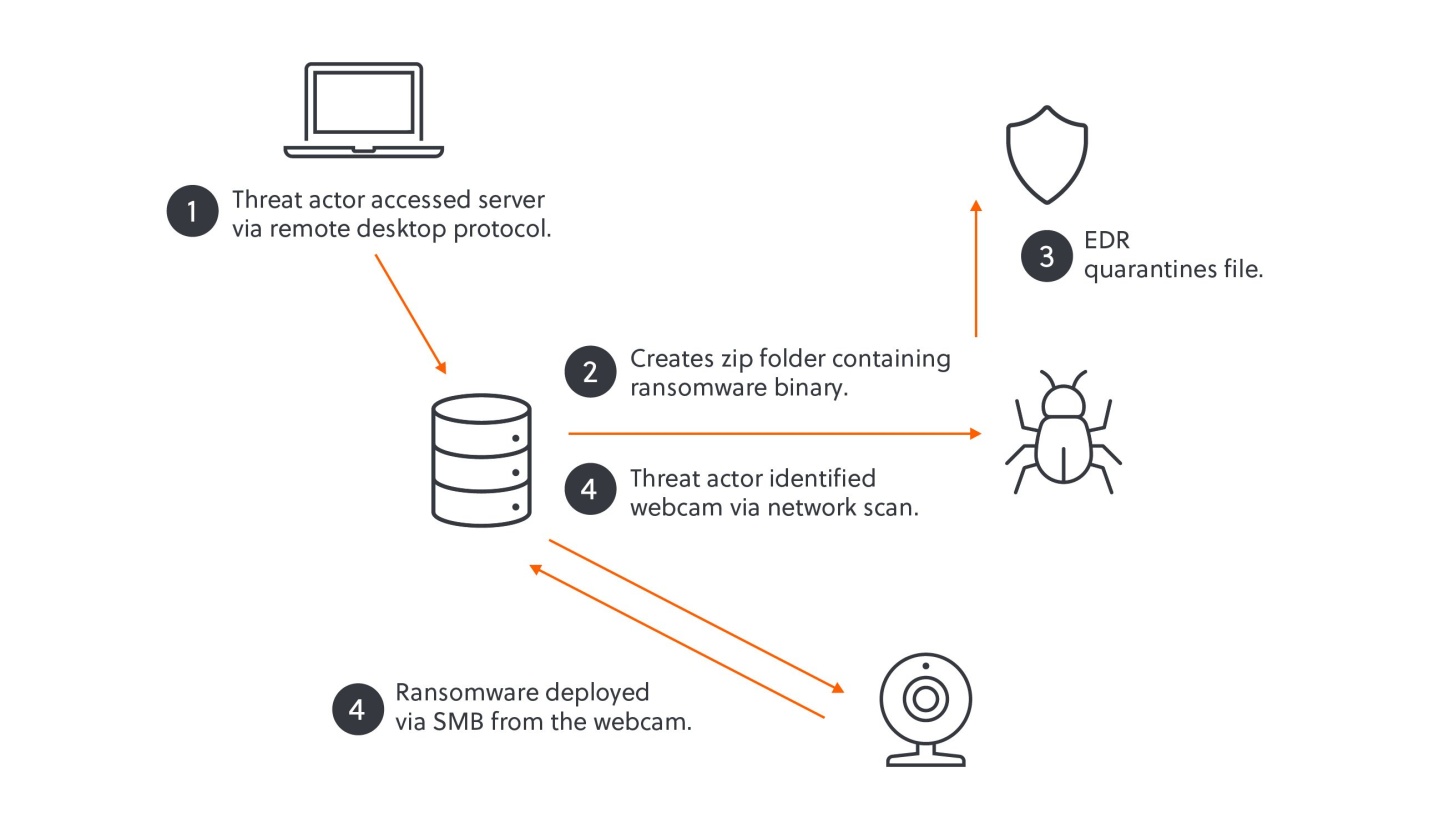
При разборе атаки Akira на клиента эксперты S-RM Intelligence and Risk Consulting обнаружили, что злоумышленникам удалось протащить в сеть шифровальщика в обход защиты из-за непропатченной веб-камеры, на которой к тому же отсутствовал агент EDR.

Первичный доступ к целевой сети был получен через взлом решения удаленного доступа (видимо, с помощью краденых учеток или брутфорсом). После этого авторы атаки развернули AnyDesk для закрепления и приступили к краже данных (чтобы потом шантажировать жертву публикацией).

Для горизонтального перемещения по сети использовался RDP. Когда очередь дошла до Akira, попытки развертывания шифратора для Windows оказались безуспешными: используемая жертвой EDR успешно их пресекала.

В поисках обходных путей взломщики обнаружили в сети несколько IoT-устройств, неохваченных бдительным оком EDR. Выбор остановился на веб-камере: в ней присутствовали несколько уязвимостей (патчи для них существовали, но их по какой-то причине не поставили), а ОС (облегченная Linux) была совместима с Linux-шифратором Akira.

Захватив контроль над девайсом, авторы атаки подключили SMB-ресурсы Windows и запустили шифрование в сетевых папках. Трюк удался, поскольку веб-камера не мониторилась, и ИБ-служба жертвы не смогла заметить рост исходящего с нее SMB-трафика.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru