


Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

Незакрытые уязвимости в веб-камере помогли шифровальщику Akira обойти EDR

При разборе атаки Akira на клиента эксперты S-RM Intelligence and Risk Consulting обнаружили, что злоумышленникам удалось протащить в сеть шифровальщика в обход защиты из-за непропатченной веб-камеры, на которой к тому же отсутствовал агент EDR.

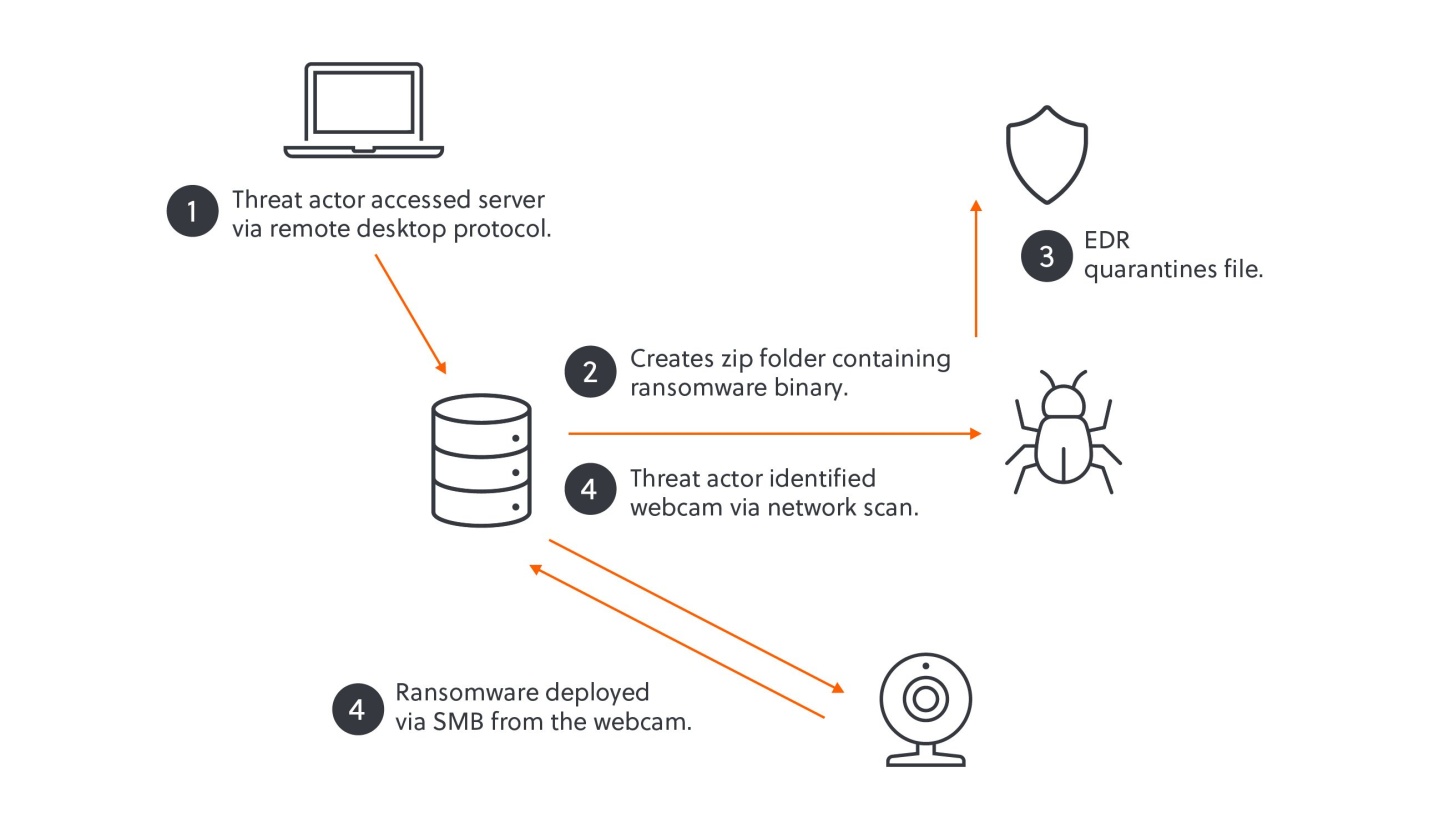
Первичный доступ к целевой сети был получен через взлом решения удаленного доступа (видимо, с помощью краденых учеток или брутфорсом). После этого авторы атаки развернули AnyDesk для закрепления и приступили к краже данных (чтобы потом шантажировать жертву публикацией).

Для горизонтального перемещения по сети использовался RDP. Когда очередь дошла до Akira, попытки развертывания шифратора для Windows оказались безуспешными: используемая жертвой EDR успешно их пресекала.

В поисках обходных путей взломщики обнаружили в сети несколько IoT-устройств, неохваченных бдительным оком EDR. Выбор остановился на веб-камере: в ней присутствовали несколько уязвимостей (патчи для них существовали, но их по какой-то причине не поставили), а ОС (облегченная Linux) была совместима с Linux-шифратором Akira.

Захватив контроль над девайсом, авторы атаки подключили SMB-ресурсы Windows и запустили шифрование в сетевых папках. Трюк удался, поскольку веб-камера не мониторилась, и ИБ-служба жертвы не смогла заметить рост исходящего с нее SMB-трафика.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru