


Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

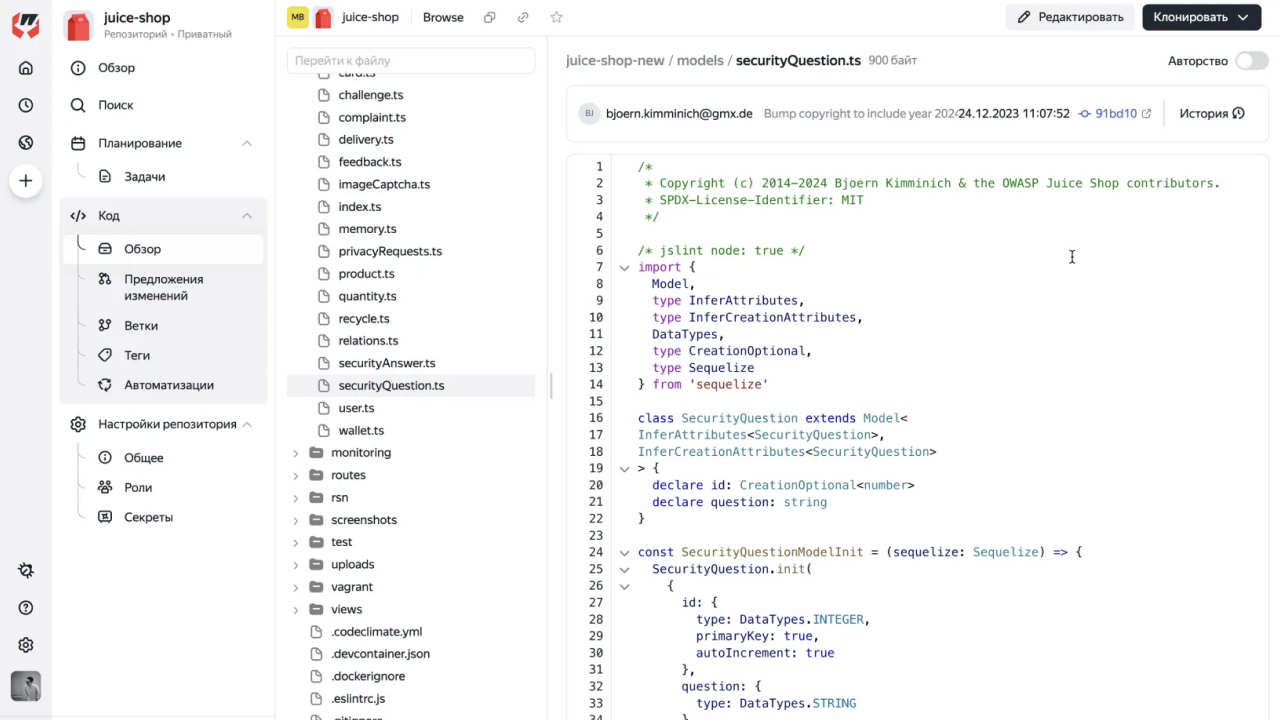
Yandex B2B Tech запустила платформу SourceCraft — новый инструмент для разработчиков. Платформа включает набор сервисов для работы с кодом, среди которых инструменты автоматизации тестирования, интеллектуальная навигация и встроенный ИИ-ассистент, который помогает дописывать код в режиме реального времени.

В настоящее время SourceCraft находится на первом этапе открытого тестирования и работает в пилотном режиме.

Пока доступны не все функции, запланированные к внедрению, включая инструменты DevSecOps. Разработчики могут подать заявку на участие в тестировании. Полноценный релиз ожидается осенью, а также планируется выпуск версии для частных облаков, детали которой будут объявлены позже.

По словам технического директора Yandex Cloud Ивана Пузыревского, при создании SourceCraft использовались наработки Яндекса, применявшиеся для автоматизации внутренней разработки с 2013 года. Эти технологии были адаптированы к требованиям рынка и стандартам сервисов Yandex Cloud. В развитие платформы на 2025–2026 годы компания инвестирует 44 млрд рублей.

Ключевой особенностью SourceCraft является встроенный ИИ-ассистент Code Assistant, который поддерживает более 30 языков программирования, включая C++, Go, Java, Kotlin, Python. Тысячи пользователей уже протестировали инструмент, а вскоре в нем появится режим чата. Кроме того, Code Assistant доступен в виде плагина для VSCode и JetBrains.

«Запуском SourceCraft занималась команда с большим опытом создания ИТ-инструментов, в том числе для внутренних нужд Яндекса. Мы разработали платформу с нуля и даже провели финальные этапы ее тестирования непосредственно на самой платформе. Теперь мы готовы к тому, чтобы SourceCraft опробовали внешние разработчики. В дальнейшем мы будем развивать сервис, чтобы он соответствовал актуальным запросам специалистов и стал ключевым инструментом для разработчиков», — рассказал руководитель платформы Дмитрий Иванов.

Технический директор SourceCraft Сергей Захарченко отметил, что в платформе применены усовершенствованные механизмы отрисовки кода, что, по результатам тестирования, значительно повышает производительность работы.

В ближайшее время в SourceCraft появятся инструменты для безопасной разработки, включая сканеры кода на уязвимости и скрытые функции. По словам Дмитрия Иванова, они будут основаны как на решениях с открытым кодом, так и на партнерских технологиях.

Платформа рассчитана на разработчиков всех категорий — от индивидуальных специалистов до корпоративных пользователей и учебных заведений. Среди ее ключевых преимуществ — интеллектуальный ИИ-ассистент, удобная навигация по коду, интеграция с сервисами Yandex Cloud и расширенные возможности безопасности.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru