

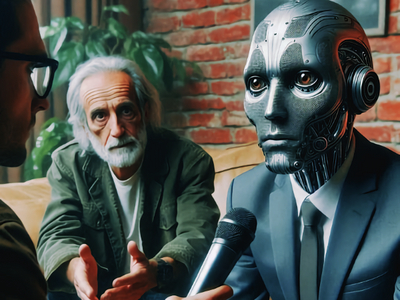

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Случаи использования дипфейков при трудоустройстве пока редки, однако использование ИИ-технологий позволяет сделать фальшивки более убедительными и повысить процент успеха подобного мошенничества.

Принятый на работу лжесотрудник поможет злоумышленникам получить доступ к корпоративным данным и причинить работодателю значительный ущерб.

За последние пару месяцев обманщики дважды пытались использовать дипфейки на собеседовании в калифорнийском стартапе Vidoc Security Lab и почти преуспели. Их подвели невнимание к деталям и плохое качество видео.

Оба претендента на удаленную работу, якобы из Польши и Сербии, по телефону ответили на все вопросы и при этом звучали убедительно, но с сильным азиатским акцентом. Подлог стал очевиден в ходе сеанса видеосвязи: изображение явно было сфальсифицировано, мимика и жесты не соответствовали речи.

«Трудоустройство под личностью другого человека, созданной при помощи технологии дипфейка, потенциально дает преступнику возможность получить учетные записи и другую значимую информацию, которая может значительно облегчить задачу проникновения в инфраструктуру компании для развития атаки», — пояснила для «Известий» руководитель отдела привлечения талантов компании F.A.C.C.T. (отныне F6) Людмила Гвоздева.

Эксперт «Лаборатории Касперского» Дмитрий Аникин по этому поводу заявил, что мошенники пытались использовать дипфейки на собеседованиях еще в 2022 году, когда увеличился спрос на удаленку (из-за COVID-19).

Опрошенные репортером специалисты также отметили, что подобные происшествия в HR редки (в России пока не зафиксированы). Мошенники чаще используют ИИ для составления впечатляющих резюме.

Расширение использования ИИ-технологий породило новые риски, с которыми волей-неволей приходится считаться. Растет число атак, полагающихся на ИИ, участились случаи мошенничества с применением дипфейков, способных вернуть на повестку дня утратившие эффективность схемы обмана — вроде Fake Date.

К сожалению, технические новинки — всегда палка о двух концах, а инструменты на основе ИИ вообще трудно защитить от злоупотреблений. Недавний опрос показал, что такая возможность тревожит бизнесменов, однако многим не хватает ресурсов для достойного отпора злоумышленникам, вооруженным ИИ.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru