


Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

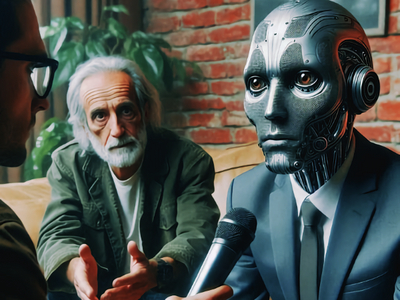
Случаи использования дипфейков при трудоустройстве пока редки, однако использование ИИ-технологий позволяет сделать фальшивки более убедительными и повысить процент успеха подобного мошенничества.

Принятый на работу лжесотрудник поможет злоумышленникам получить доступ к корпоративным данным и причинить работодателю значительный ущерб.

За последние пару месяцев обманщики дважды пытались использовать дипфейки на собеседовании в калифорнийском стартапе Vidoc Security Lab и почти преуспели. Их подвели невнимание к деталям и плохое качество видео.

Оба претендента на удаленную работу, якобы из Польши и Сербии, по телефону ответили на все вопросы и при этом звучали убедительно, но с сильным азиатским акцентом. Подлог стал очевиден в ходе сеанса видеосвязи: изображение явно было сфальсифицировано, мимика и жесты не соответствовали речи.

«Трудоустройство под личностью другого человека, созданной при помощи технологии дипфейка, потенциально дает преступнику возможность получить учетные записи и другую значимую информацию, которая может значительно облегчить задачу проникновения в инфраструктуру компании для развития атаки», — пояснила для «Известий» руководитель отдела привлечения талантов компании F.A.C.C.T. (отныне F6) Людмила Гвоздева.

Эксперт «Лаборатории Касперского» Дмитрий Аникин по этому поводу заявил, что мошенники пытались использовать дипфейки на собеседованиях еще в 2022 году, когда увеличился спрос на удаленку (из-за COVID-19).

Опрошенные репортером специалисты также отметили, что подобные происшествия в HR редки (в России пока не зафиксированы). Мошенники чаще используют ИИ для составления впечатляющих резюме.

Расширение использования ИИ-технологий породило новые риски, с которыми волей-неволей приходится считаться. Растет число атак, полагающихся на ИИ, участились случаи мошенничества с применением дипфейков, способных вернуть на повестку дня утратившие эффективность схемы обмана — вроде Fake Date.

К сожалению, технические новинки — всегда палка о двух концах, а инструменты на основе ИИ вообще трудно защитить от злоупотреблений. Недавний опрос показал, что такая возможность тревожит бизнесменов, однако многим не хватает ресурсов для достойного отпора злоумышленникам, вооруженным ИИ.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru