

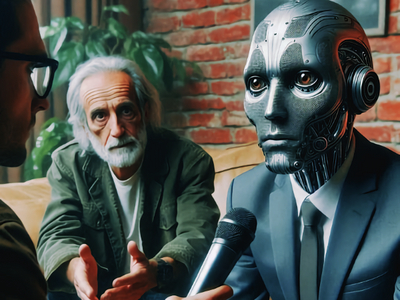

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Мошенники пытаются пробраться в компании с помощью сотрудников-дипфейков

Случаи использования дипфейков при трудоустройстве пока редки, однако использование ИИ-технологий позволяет сделать фальшивки более убедительными и повысить процент успеха подобного мошенничества.

Принятый на работу лжесотрудник поможет злоумышленникам получить доступ к корпоративным данным и причинить работодателю значительный ущерб.

За последние пару месяцев обманщики дважды пытались использовать дипфейки на собеседовании в калифорнийском стартапе Vidoc Security Lab и почти преуспели. Их подвели невнимание к деталям и плохое качество видео.

Оба претендента на удаленную работу, якобы из Польши и Сербии, по телефону ответили на все вопросы и при этом звучали убедительно, но с сильным азиатским акцентом. Подлог стал очевиден в ходе сеанса видеосвязи: изображение явно было сфальсифицировано, мимика и жесты не соответствовали речи.

«Трудоустройство под личностью другого человека, созданной при помощи технологии дипфейка, потенциально дает преступнику возможность получить учетные записи и другую значимую информацию, которая может значительно облегчить задачу проникновения в инфраструктуру компании для развития атаки», — пояснила для «Известий» руководитель отдела привлечения талантов компании F.A.C.C.T. (отныне F6) Людмила Гвоздева.

Эксперт «Лаборатории Касперского» Дмитрий Аникин по этому поводу заявил, что мошенники пытались использовать дипфейки на собеседованиях еще в 2022 году, когда увеличился спрос на удаленку (из-за COVID-19).

Опрошенные репортером специалисты также отметили, что подобные происшествия в HR редки (в России пока не зафиксированы). Мошенники чаще используют ИИ для составления впечатляющих резюме.

Расширение использования ИИ-технологий породило новые риски, с которыми волей-неволей приходится считаться. Растет число атак, полагающихся на ИИ, участились случаи мошенничества с применением дипфейков, способных вернуть на повестку дня утратившие эффективность схемы обмана — вроде Fake Date.

К сожалению, технические новинки — всегда палка о двух концах, а инструменты на основе ИИ вообще трудно защитить от злоупотреблений. Недавний опрос показал, что такая возможность тревожит бизнесменов, однако многим не хватает ресурсов для достойного отпора злоумышленникам, вооруженным ИИ.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru