


Мошенники рассылают фейковые документы от имени Трудинспекции

Мошенники рассылают фейковые документы от имени Трудинспекции

Мошенники рассылают фейковые документы от имени Трудинспекции

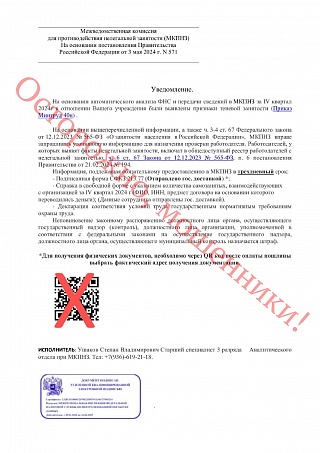
В ряде российских регионов мошенники начали массовую рассылку поддельных документов от имени Государственной инспекции труда (Трудинспекции). В письмах утверждается, что компания якобы привлекает нелегальных мигрантов, а для урегулирования вопроса предлагается оплатить «почтовые расходы» через QR-код.

Как сообщает телеграм-канал «Лапша Медиа», подобные рассылки были зафиксированы в нескольких регионах.

Неизвестные злоумышленники отправляют фальшивые уведомления различным организациям, угрожая выездными проверками по факту использования нелегальной рабочей силы. В письме также содержится QR-код, предлагаемый для оплаты «почтовых расходов».

Гострудинспекция по Тамбовской области предупреждает:

«В уведомлениях говорится, что документы якобы уже подготовлены и находятся в почтовом отделении, но на самом деле требование оплатить почтовые расходы — фальшивка. Более того, введенные при оплате данные могут быть использованы для дальнейших мошеннических действий».

«Будьте внимательны и предупредите близких: подобные схемы мошенники уже применяли в нескольких регионах России. Не реагируйте на подозрительные письма и проверяйте информацию в региональных инспекциях труда», — рекомендует «Лапша Медиа».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru