


Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

Шифровальщику Phobos объявили войну: арестованы четверо, сайт 8base закрыт

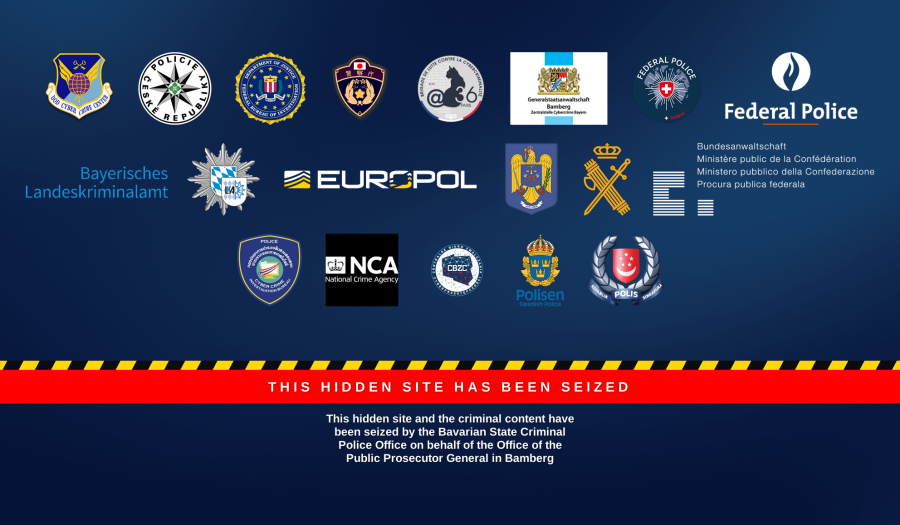
Тайские СМИ сообщили о четырех арестах по подозрению в проведении атак с использованием шифровальщика Phobos. Одновременно полиция Баварии заблокировала даркнет-сайт группировки 8base, которая тоже оперировала этим зловредом.

Таковы новые результаты международной операции Phobos Aetor, в которой принимают участие правоохранительные органы США, стран Западной Европы и Азии. По оценке американцев, от атак шифровальщика пострадали более 1000 организаций в разных регионах; суммарный ущерб достиг $16 миллионов.

Аресты в Таиланде произведены по просьбе властей Швейцарии и США. Местные СМИ пишут, что задержанные — европейцы; по данным Европола, они россияне, притом лидеры 8base.

Кроме сайта ОПГ, на котором теперь красуется баннер с сообщением о блокировке, правоохранителям удалось обезвредить 27 серверов, связанных с операциями Phobos.


Разработчиком шифровальщика предположительно является россиянин Евгений Птицын, который в конце прошлого года предстал перед судом после экстрадиции из Южной Кореи в США.

Вредонос, шифрующий файлы по AES, предоставляется в пользование как услуга (Ransomware-as-a-Service, RaaS), и 8base, видимо, оформила подписку. Созданный ею кастомный вариант Phobos после обработки добавляет к именам файлов расширение .8base или .eight.

Насколько известно, 8base объявилась в интернете в 2022 году. Злоумышленники используют тактику двойного шантажа (не только шифруют, но и воруют данные и грозят публикацией в случае неуплаты выкупа) и объявили себя специалистами по пентесту — как некогда вымогатели Cl0p, которые оправдывали свои атаки стремлением поставить мишеням на вид небрежное отношение к клиентским данным.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru