


В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

В даркнете выставили на продажу 20 млн кодов доступа к OpenAI.com

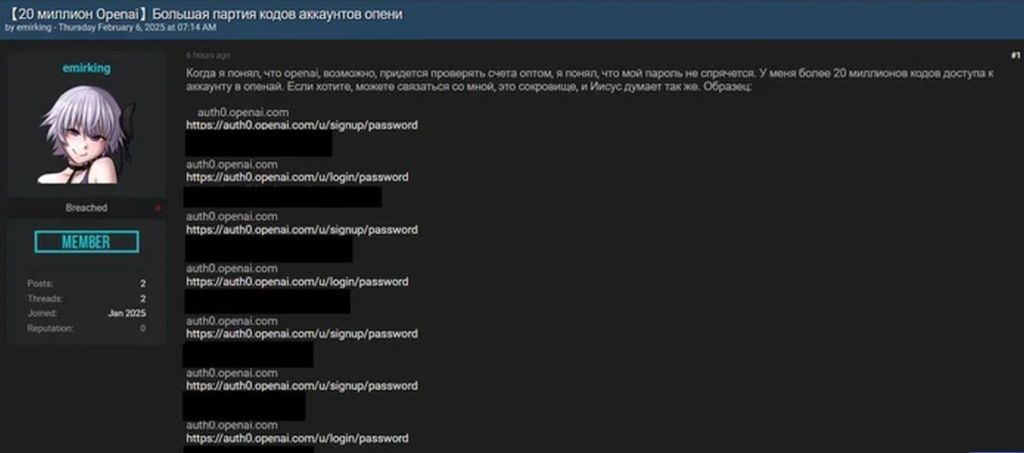
Исследователи из Malwarebytes обнаружили на хакерском форуме объявление о продаже более 20 млн кодов доступа к аккаунтам OpenAI. В подтверждение своих слов русскоязычный продавец выложил семплы якобы украденных данных.

Судя по записи, это должны быть коды, помогающие обойти системы аутентификации OpenAI. Если утверждение верно, такое количество, по мнению экспертов, вряд ли можно собрать посредством фишинга; скорее, это результат компрометации поддомена auth0.openai.com через уязвимость либо кражу учеток админа.


Аккаунт emirking, под которым размещено объявление о продаже, создан в прошлом месяце, однако его владелец, по словам аналитиков, мог ранее публиковаться под другим ником и потом поменять его по соображениям безопасности.

Покупка кодов доступа (если это они) позволяет злоумышленникам просматривать обращения юзеров в OpenAI и заполучить конфиденциальные данные для прицельного фишинга и финансового фрода.

Доступ к таким аккаунтам можно также использовать для подключения жертвам платных подписок Plus и Pro. Узнать содержимое бесед с ChatGPT подобным образом, судя по отзывам форумчан, не получится.

Проверить сенсационное заявление emirking пока не удалось: сайт BreachForums, на котором был найден пост, ушел в офлайн. Тем, кого беспокоит сохранность учеток OpenAI, аналитики советуют сменить пароль, включить многофакторную аутентификацию (MFA) и мониторить аккаунт на предмет необычной активности и неправомерного использования.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru