


Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

Microsoft чинит препятствия установке Win11 на компьютеры без TPM 2.0

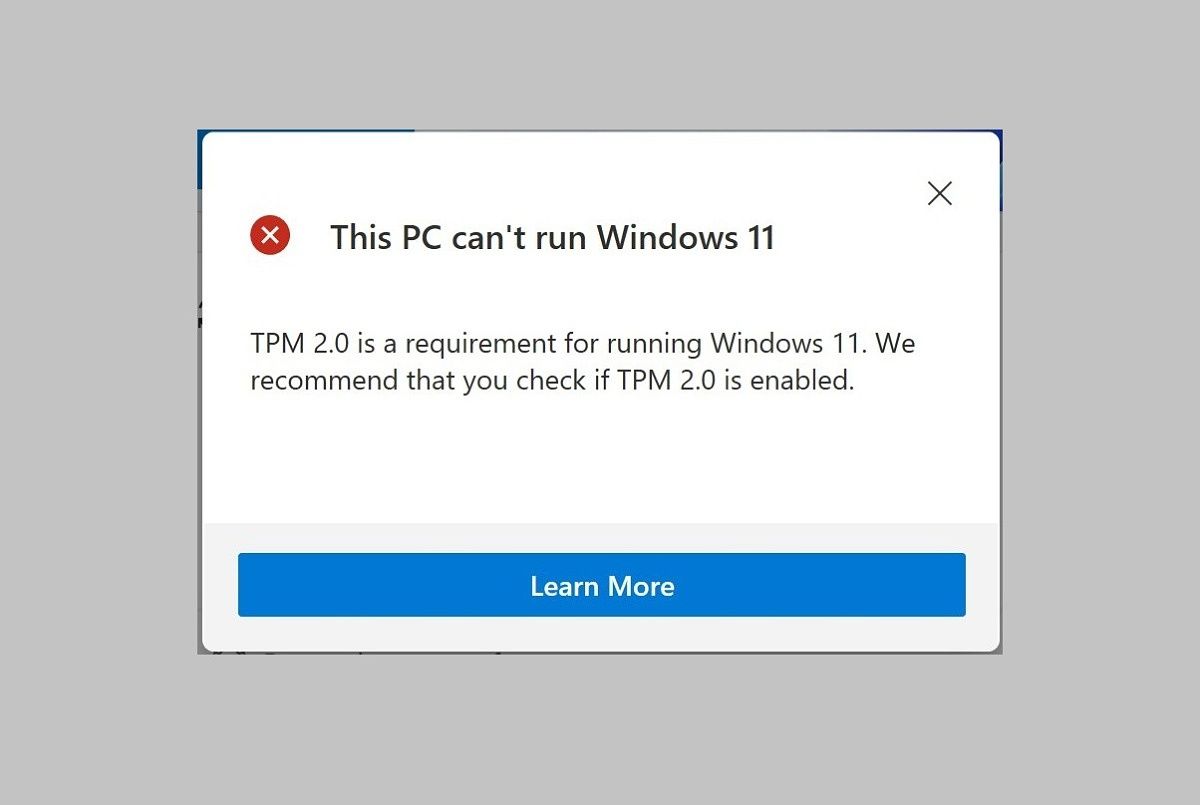
Из руководства Microsoft по установке Windows 11 исчезла подсказка для владельцев компьютеров без поддержки TPM 2.0. Утилиту Flyby11, помогающую обойти это требование, Microsoft Defender теперь блокирует как вредоносную.

В октябре Windows 10 будет снята с поддержки, и пользователям придется волей-неволей перейти на версию 11, а возможно, еще и купить новый компьютер, чтобы она встала и работала без проблем.

Минимальные системные требования для Windows 11 предусматривают наличие быстродействующего (1 ГГц и выше) многоядерного CPU и модуля TPM 2.0. Если проверка покажет несоответствие, установка блокируется.


Техногигант не рекомендует производить апгрейд на неподдерживаемой аппаратуре, однако до недавних пор в руководстве такая возможность упоминалась — через внесение изменений в системный реестр. При этом даже были указаны значения ключей.

Чтобы не потворствовать обходу проверок на соответствие, Microsoft удалила этот блок с сайта техподдержки, однако подсказку успел подхватить автор opensource-приложения Flyby11, специально созданного в помощь желающим снять ограничения. В отместку Defender стал воспринимать утилиту как угрозу безопасности.

За минувший год присутствие Windows 11 на десктопах заметно увеличилось, однако пользователи не спешат расставаться с Win 10: ее доля все еще превышает 60%.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru