


ESET: Не откажетесь от Windows 10 — вас ждёт фиаско

ESET: Не откажетесь от Windows 10 — вас ждёт фиаско

ESET: Не откажетесь от Windows 10 — вас ждёт фиаско

Специалисты словацкой антивирусной компании ESET считают, что пользователей ждёт фиаско, если они будут игнорировать переход с Windows 10. Речь идёт о прекращении поддержки этой версии ОС с октября 2025 года.

Напомним, срок жизни операционной системы Windows 10 прекратится 14 октября 2025 года. На сайте Microsoft пользователей предупреждают: после этой даты не стоит ждать обновлений или техподдержки.

При этом будет возможность платно продлить установку обновлений на три года — программа Extended Security Updates (ESU).

«Осталось совсем немного времени, чтобы успеть избежать фиаско по части кибербезопасности. Мы настоятельно рекомендуем всем пользователям не ждать октября, а перейти на Windows 11 уже сейчас», — пишет специалист ESET Торстен Урбански.

«Тем, чьи устройства не позволяют провести апгрейд, советуем установить актуальную версию альтернативной операционной системы. В противном случае вы подвергаете себя неоправданному риску, а ваш компьютер становится лёгкой мишенью для кибератак».

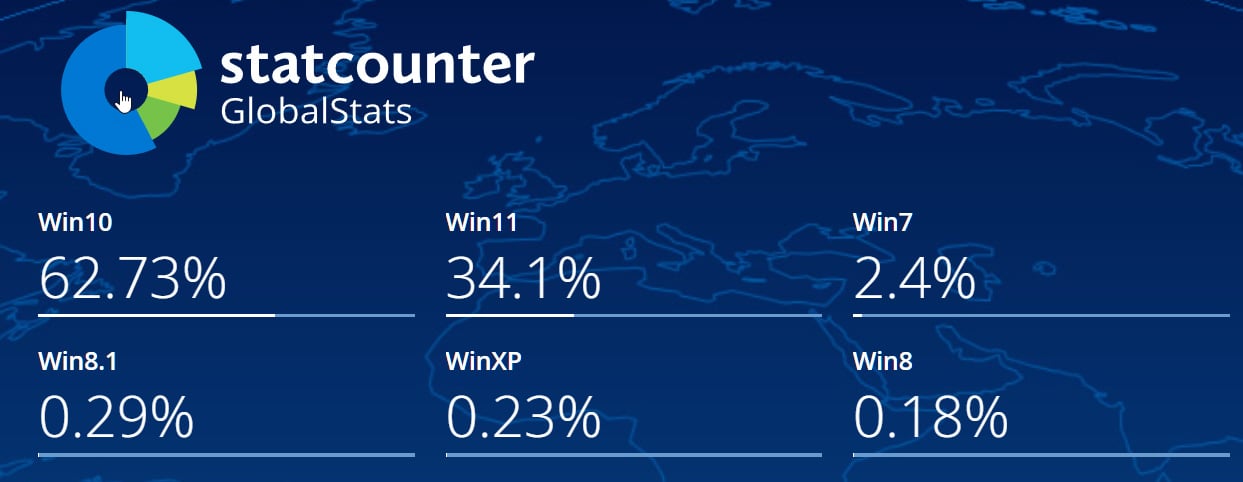
Взяв статистику использования ОС в Германии, исследователи выяснили, что Windows 10 установлена на 65% устройств, а Windows 11 — всего на 33%. Данные StatCounter подтверждают эту картину: на декабрь 2024-го почти 63% юзеров предпочитали Windows 10, а Windows 11 была установлена на 34% компьютеров.


«В этот раз ситуация более серьёзная, нежели при переходе с Windows 7. Тогда только около 20% пользователей сидели на устаревающей операционной системе», — объясняет Урбански.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru