


Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

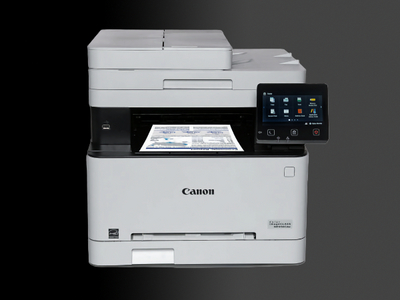
В офисных многофункциональных устройствах и лазерных принтерах Canon были обнаружены уязвимости, позволяющие удаленно выполнить произвольный код или вызвать состояние отказа в обслуживании (DoS).

Проблемы CVE-2024-12647, CVE-2024-12648 и CVE-2024-12649 связаны с возможностью переполнения буфера при обработке некоторых шрифтов и метаданных. Степень угрозы во всех случаях оценена в 9,8 балла CVSS — как критическая.

Информируя пользователей, Canon подчеркнула: риск эксплойта выше для принтеров, напрямую подключенных к интернету. Успешная атака может повлечь потерю контроля над устройством.

Затронуты несколько моделей устройств семейства imageCLASS (в Европе продаются под брендом i-SENSYS, в Японии — Satera):

  • MF656CDW;
  • MF654CDW;
  • MF653CDW;
  • MF652CW;
  • LBP632CDW (прошивка v05.04 или ниже);
  • LBP633CDW (прошивка v05.04 или ниже).

Юзерам рекомендуется назначить принтеру частный IP-адрес, использовать файрвол или роутер для ограничения доступа и обновить прошивку.

Два года назад в принтерах Canon была обнаружена иная критическая уязвимость — возможность взлома ключей RSA, используемых для TLS-связи. А в 2020 году компания-производитель пострадала от атаки шифровальщика Maze; взломщикам удалось нарушить работу большинства сервисов Canon и украсть 10 Тбайт внутренних данных.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru