

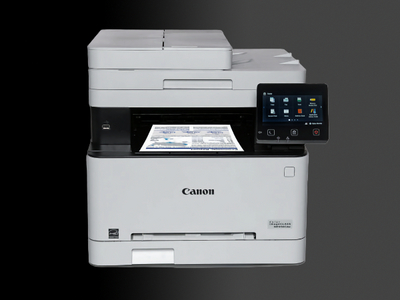

Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

Критические уязвимости в принтерах Canon создают риск захвата устройства

В офисных многофункциональных устройствах и лазерных принтерах Canon были обнаружены уязвимости, позволяющие удаленно выполнить произвольный код или вызвать состояние отказа в обслуживании (DoS).

Проблемы CVE-2024-12647, CVE-2024-12648 и CVE-2024-12649 связаны с возможностью переполнения буфера при обработке некоторых шрифтов и метаданных. Степень угрозы во всех случаях оценена в 9,8 балла CVSS — как критическая.

Информируя пользователей, Canon подчеркнула: риск эксплойта выше для принтеров, напрямую подключенных к интернету. Успешная атака может повлечь потерю контроля над устройством.

Затронуты несколько моделей устройств семейства imageCLASS (в Европе продаются под брендом i-SENSYS, в Японии — Satera):

  • MF656CDW;
  • MF654CDW;
  • MF653CDW;
  • MF652CW;
  • LBP632CDW (прошивка v05.04 или ниже);
  • LBP633CDW (прошивка v05.04 или ниже).

Юзерам рекомендуется назначить принтеру частный IP-адрес, использовать файрвол или роутер для ограничения доступа и обновить прошивку.

Два года назад в принтерах Canon была обнаружена иная критическая уязвимость — возможность взлома ключей RSA, используемых для TLS-связи. А в 2020 году компания-производитель пострадала от атаки шифровальщика Maze; взломщикам удалось нарушить работу большинства сервисов Canon и украсть 10 Тбайт внутренних данных.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru