


Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

Фишеры предлагают гурманам вошедший в моду дубайский шоколад

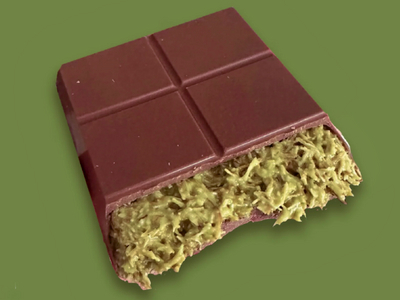
Мошенники придумали новую приманку для пользователей интернета. Эксперты «Лаборатории Касперского» обнаружили фишинговые страницы, имитирующие ресурсы продавцов и официальных поставщиков дубайского шоколада.

Если совершить покупку на таком сайте, и деньги, и платежные данные попадут в руки злоумышленников, а заказанный товар окажется мифом.

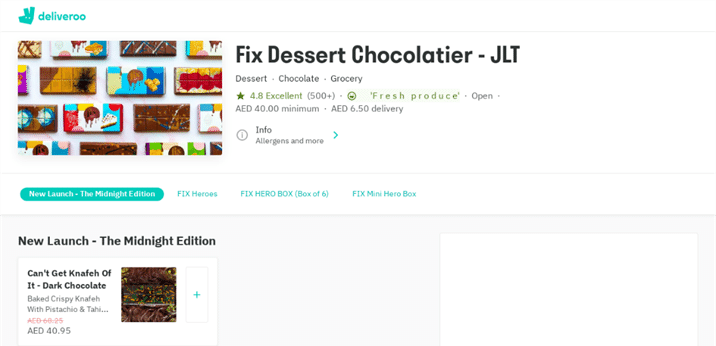
Одни фальшивки, по данным Kaspersky, ориентированы на жителей ОАЭ. Они используют логотип и элементы оформления сайта службы доставки Deliveroo либо производителя дубайского шоколада Fix Dessert Chocolatier.


Фейковые интернет-магазины, которые якобы получают товар напрямую от производителя, принимают заказы из разных стран, но тоже никогда их не выполняют.

«Злоумышленники постоянно эксплуатируют горячие темы в своих схемах, и дубайский шоколад яркий тому пример, — комментирует Ольга Свистунова, старший контент-аналитик в Kaspersky. — Чтобы обезопасить себя и не потерять платёжные данные и деньги, важно внимательно проверять подлинность интернет-магазинов и критически относиться к разного рода акциям».

Сетевые аферисты прилежно следят за повесткой дня и никогда не упускают шанс использовать актуальную тему, это давно установленный факт. В прошлом году в рунете наблюдалась активизация фишеров накануне Дня знаний, а также перед стартом продаж iPhone 16.

Потенциальных жертв завлекают на мошеннические ресурсы низкими ценами, большими скидками, персональными предложениями. Не исключено, что в скором времени российским сластенам тоже начнут предлагать дубайский шоколад по дешевке — к примеру, на поддельных сайтах Ozon, этот бренд популярен у обманщиков.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru