


Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Киберпреступники установили бэкдор на 18 459 компьютеров скрипт-кидди. Злоумышленники специально искали неподготовленных хакеров, предлагая им билдер вредоносных программ.

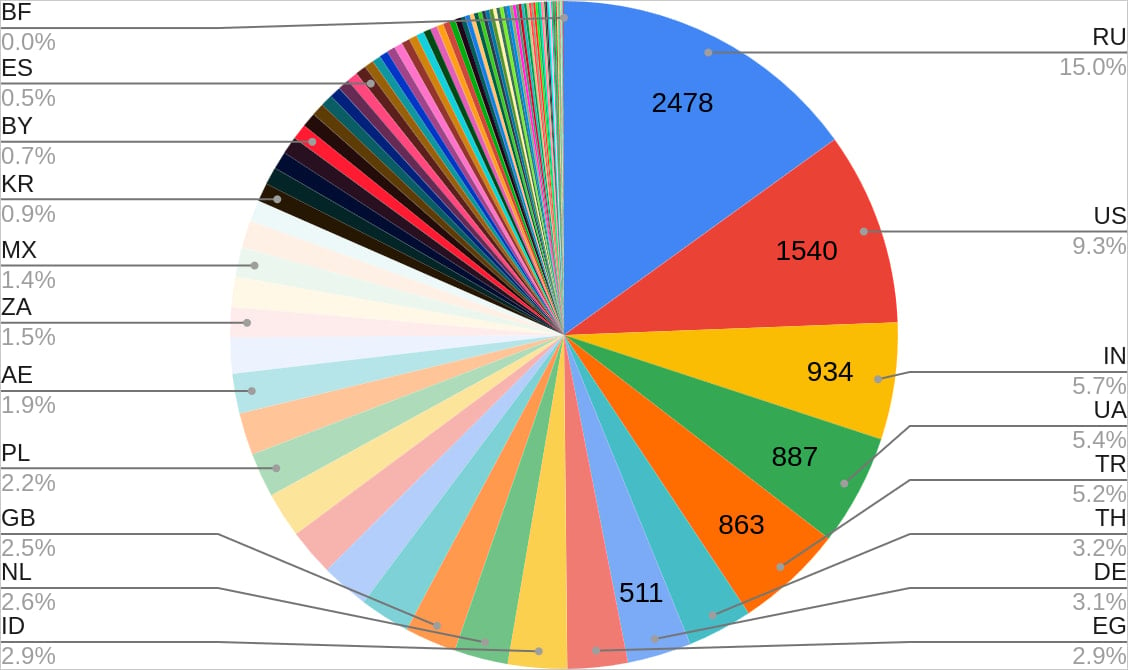
Согласно отчёту, CloudSEK большинство заражённых машин находится в России, США, Индии, Украине и Турции.

«Атакующие использовали троянизирвоанную версию билдера XWorm RAT. При этом они специально брали в оборот скрипт-кидди — малоквалифицированных хакеров», — пишут исследователи.

В CloudSEK отметили наличие так называемого аварийного выключателя (kill switch), предназначенного для деинсталляции вредоносной программы с большинства компьютеров, но из-за наличия определённых ограничений они всё равно остались с бэкдором.


Билдер XWorm RAT распространялся сразу через несколько каналов: репозитории GitHub, файлообменники, телеграм-каналы, видео на YouTube и веб-сайты.

Попав в систему, этот фейковый билдер заражал устройство вредоносом XWorm. Последний управлялся с помощью основанного на Telegram командного центра. Интересно также, что XWorm мог вычислять виртуальную среду, чтобы исключить выполнение на компьютере исследователей.

В общей сложности вредоносная программа выполняет 56 команд, включая следующие:

  • /machine_id*browsers — позволяет вытаскивать сохранённые пароли, cookies и данные автозаполнения.
  • /machine_id*keylogger — записывает любой ввод с клавиатуры.
  • /machine_id*desktop — фиксирует активный экран.
  • /machine_id*encrypt*<password> — шифрует все файлы с помощью специально указанного пароля.
  • /machine_id*processkill*<process> — завершает определённые процессы, включая антивирусные программы.
  • /machine_id*upload*<file> — вытаскивает указанные файлы.
  • /machine_id*uninstall — удаляет вредонос с устройства.

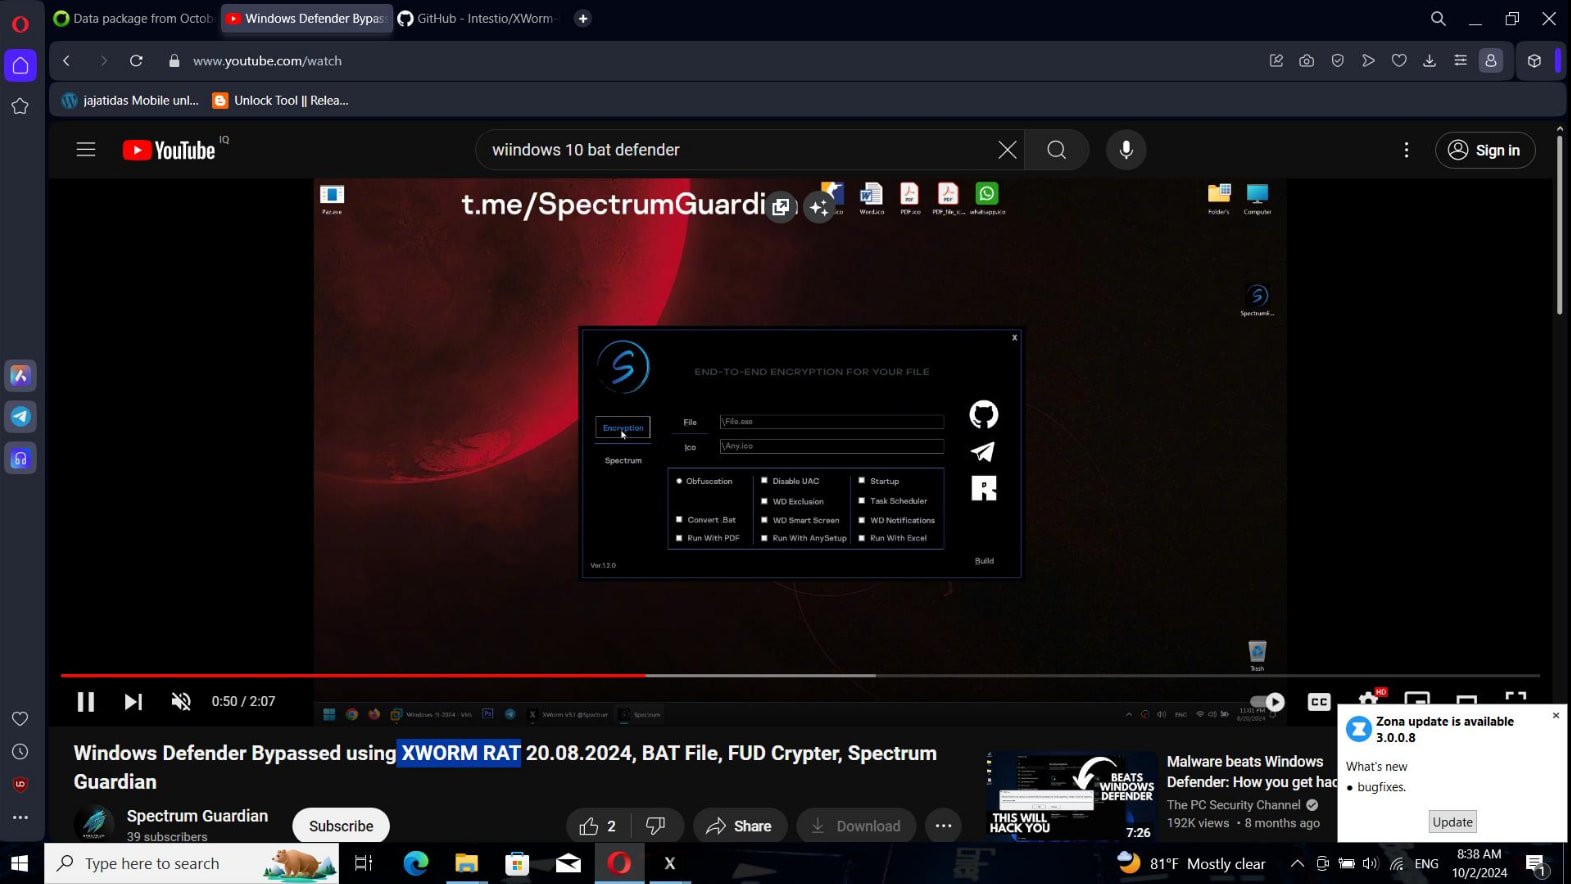
Кроме того, XWorm снимал скриншоты заражённых систем, один из которых приводят специалисты CloudSEK:

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru