


В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram вновь активизировались мошенники, выдающие вредоносные Android-программы за любительские видео. В текущем месяце такие рассылки нацелены в основном на засев банковского трояна Mamont.

Управление МВД России по организации борьбы с противоправным использованием ИКТ предупреждает: вредоносные рассылки проводятся массово и ориентированы на разные категории граждан, в том числе военнослужащих.

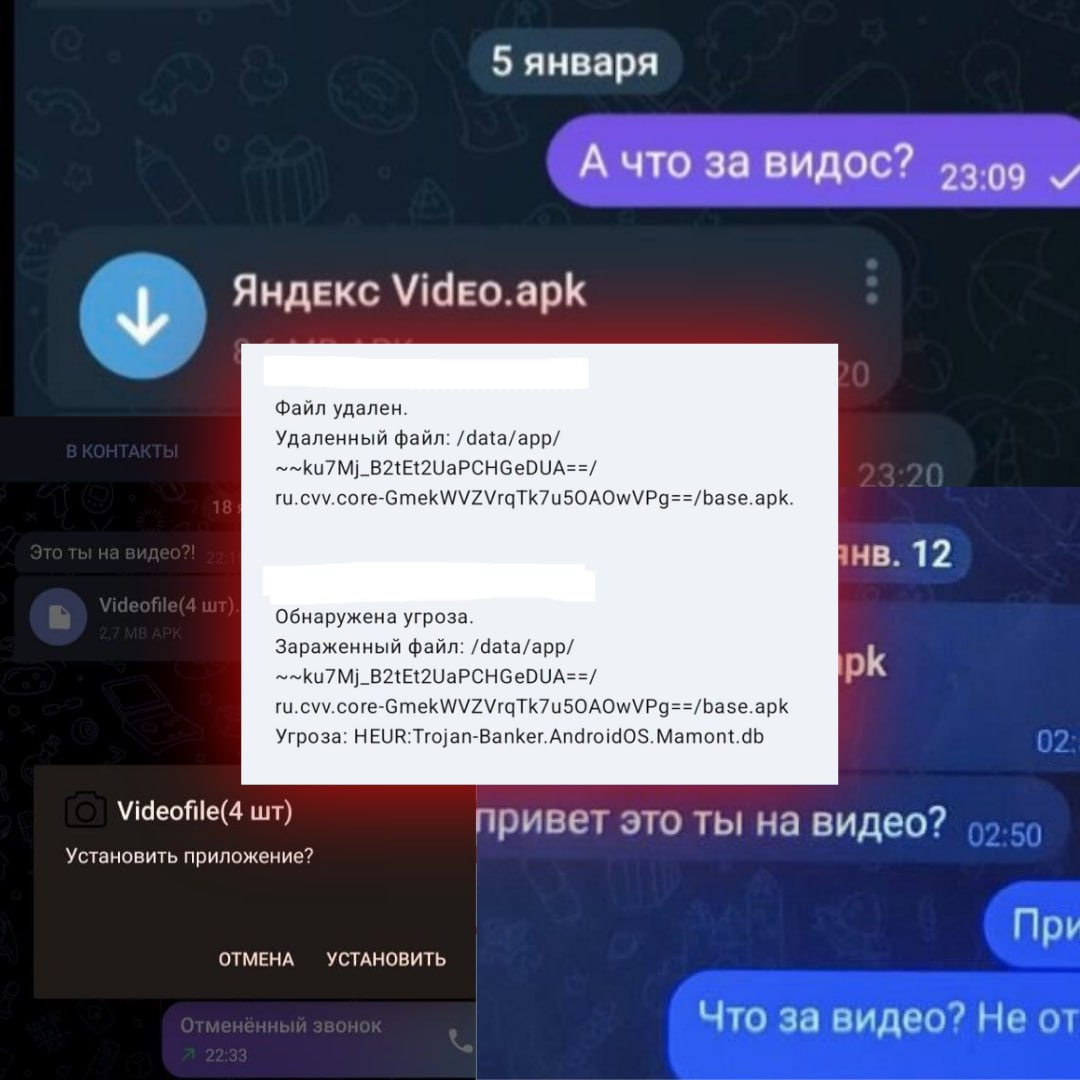
Чтобы добиться искомого эффекта, злоумышленники стараются пробудить в адресате любопытство — к примеру, сопровождают присланный файл вопросом:

«Это ты на видео?»

При этом они надеются, что получатель не обратит внимания на расширение .apk. Иллюзию поддерживает слово «видео» в названии вредоносного файла.


Конечная цель подобных атак — получение доступа к чужим банковским счетам: троян Mamont умеет перехватывать данные платежных карт, СМС с одноразовыми кодами, пуш-уведомления, а также рассылать свои копии по всем контактам жертвы.

Откочевавшие в Telegram распространители Android-зловредов уже использовали видео в качестве приманки в прошлом году. Мошенники также могут выдать трояна за фото, на котором якобы изображен адресат.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru