


В работе ChatGPT произошел сбой

В работе ChatGPT произошел сбой

В работе ChatGPT произошел сбой

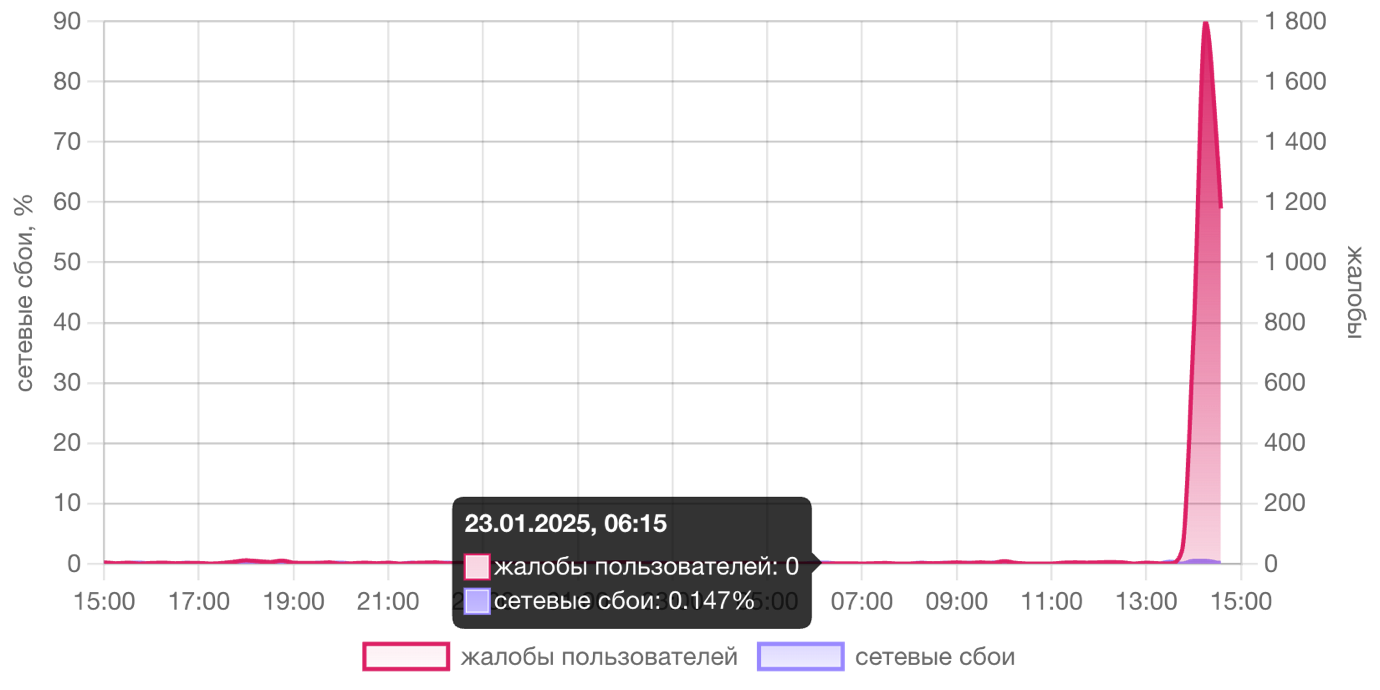
Проблемы в работе сайта и приложения ChatGPT возникли около 15 часов по московскому времени. Однако на других сервисах, использующих CahtGPT через API, сбой не сказался.

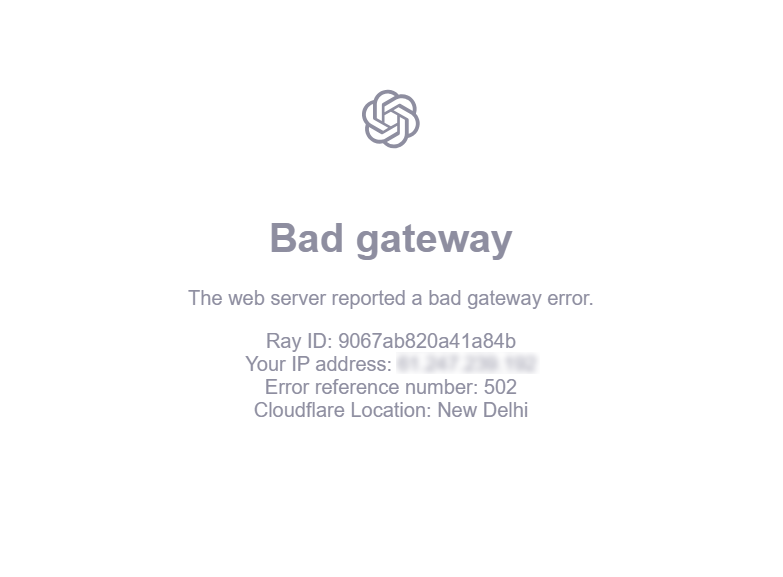
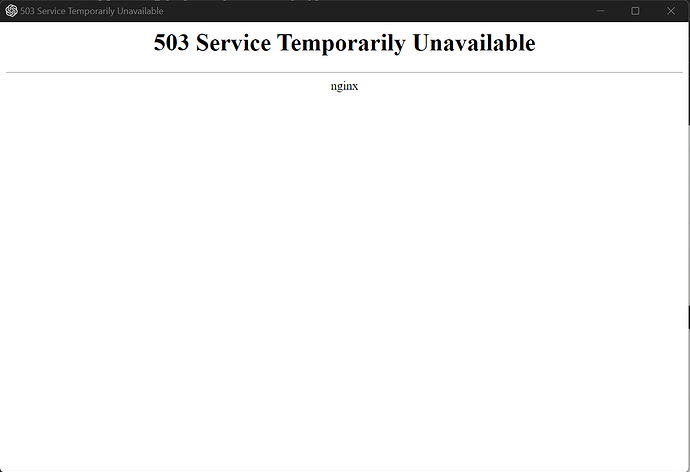
При попытке открыть сайт пользователи получают сообщение Bad Gateway или 503 Service Temporary Unavailable. Большая часть жалоб пользователей (более 80% по статистике Downdetector) связана именно с невозможностью попасть на официальный сайт сервиса https://chatgpt.com/.

Однако ряд пользователей в обсуждении жаловались и на то, что даже если сайт загружался, то все равно сервис был неработоспособен.

Схожие жалобы высказывали и участники профессионального сообщества вокруг компании OpenAI. В основном они исходили от пользователей из стран Европы, а также Индии, Эфиопии и Японии

Основная масса жалоб в Downdetector поступила от пользователей из Нидерландов (8%), Казахстана (6%), а также Германии, Польши и Узбекистана (3%).

Данный сбой не первый в работе сервиса. Так, 26 декабря 2024 года резко увеличилась частота ошибок и галлюцинаций в работе сервиса. OpenAI связала их с «проблемами у провайдера более высокого уровня».

В марте 2023 года сервис на время заблокировали власти Италии. Это произошло из-за нарушений конфиденциальности со стороны OpenAI.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru