


Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

Российские компании атакует неуловимая кибергруппировка

С мая 2023 года финансовые подразделения российских компаний атакует ранее неизвестная группировка DarkGaboon. Её особенностью является использование вредоносной программы Revenge RAT и поддельных документов, имитирующих легитимные материалы финансовой тематики.

Активность DarkGaboon впервые привлекла внимание департамента киберразведки Positive Technologies (PT Expert Security Center) в октябре 2024 года, когда была обнаружена волна атак с использованием Revenge RAT, нацеленная на российские финансовые структуры.

Хотя первые версии этой программы появились ещё в 2018 году, исследователи выявили, что элементы инфраструктуры злоумышленников носят названия, связанные с африканской тематикой. Это позволило связать их с новой финансово мотивированной APT-группировкой, названной DarkGaboon в честь габонской гадюки, обитающей вблизи горы Килиманджаро.

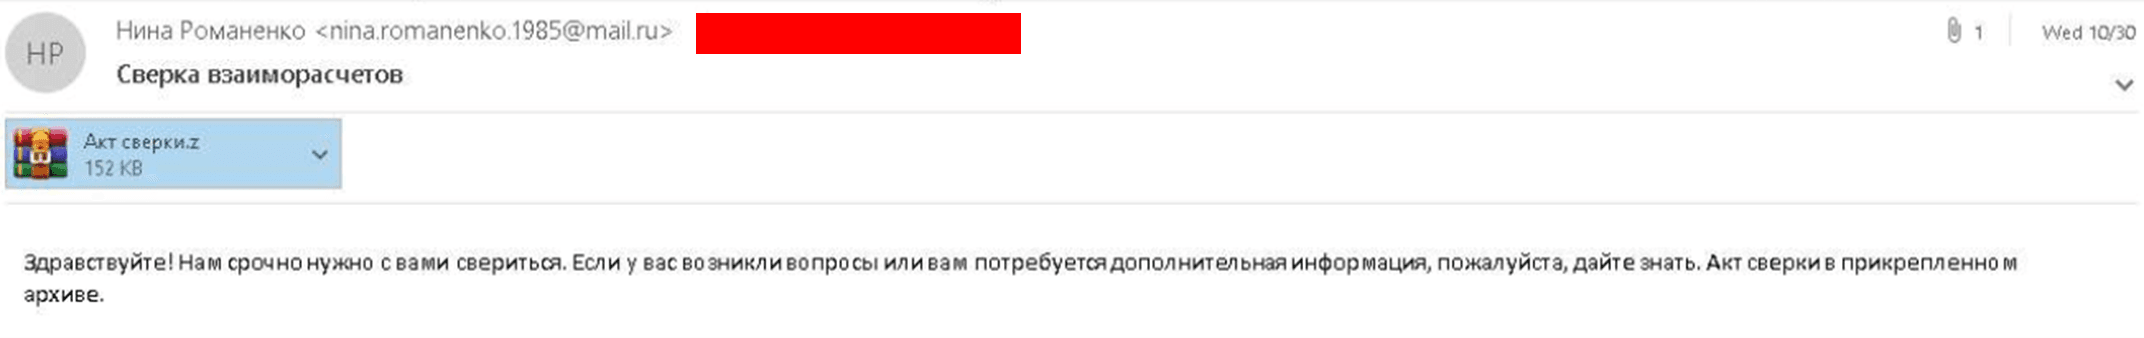
В октябре 2024 года группировка атаковала один из российских банков. В филиал банка было отправлено письмо с темой «Сверка взаиморасчётов». Оно содержало грамотно составленный текст на русском языке, касающийся бухгалтерии, и архив-приманку «Акт сверка.z». В архиве находились таблица Excel, пояснительная записка и вредоносный файл, замаскированный под PDF-документ.


Рассылки осуществлялись с ранее скомпрометированного аккаунта Gmail. Управляющий сервер находился за пределами России и использовал адрес 31.13.224[.]86 с панелью управления Revenge RAT. Домены, связанные с инфраструктурой, формировали кластер под названием "kilimanjaro", при этом сами серверы располагались в Европе.

Вредоносная программа защищена криптером с использованием алгоритма AES и обфускацией .NET Reactor. Все образцы Revenge RAT подписаны поддельными сертификатами X.509. Для обхода эвристического анализа зловред активирует пятиминутный таймер, после чего начинается извлечение и расшифровка полезной нагрузки.

Программа закрепляется в системе через каталог автозапуска или директорию C:\Users<user>\AppData\Roaming, внося изменения в реестр Windows. После закрепления Revenge RAT собирает информацию о системе и отправляет её на управляющий сервер.

DarkGaboon регулярно обновляет свои вредоносные программы и документы-приманки, используя четыре основных шаблона с небольшими изменениями. Эта стратегия позволила долгое время оставаться незамеченными. С марта 2024 года частота обновлений увеличилась, что может указывать на рост активности группировки.

Основные жертвы DarkGaboon — российские компании. Среди пострадавших оказались банки, предприятия розничной торговли, сферы услуг, спорта и туризма.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru