


В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

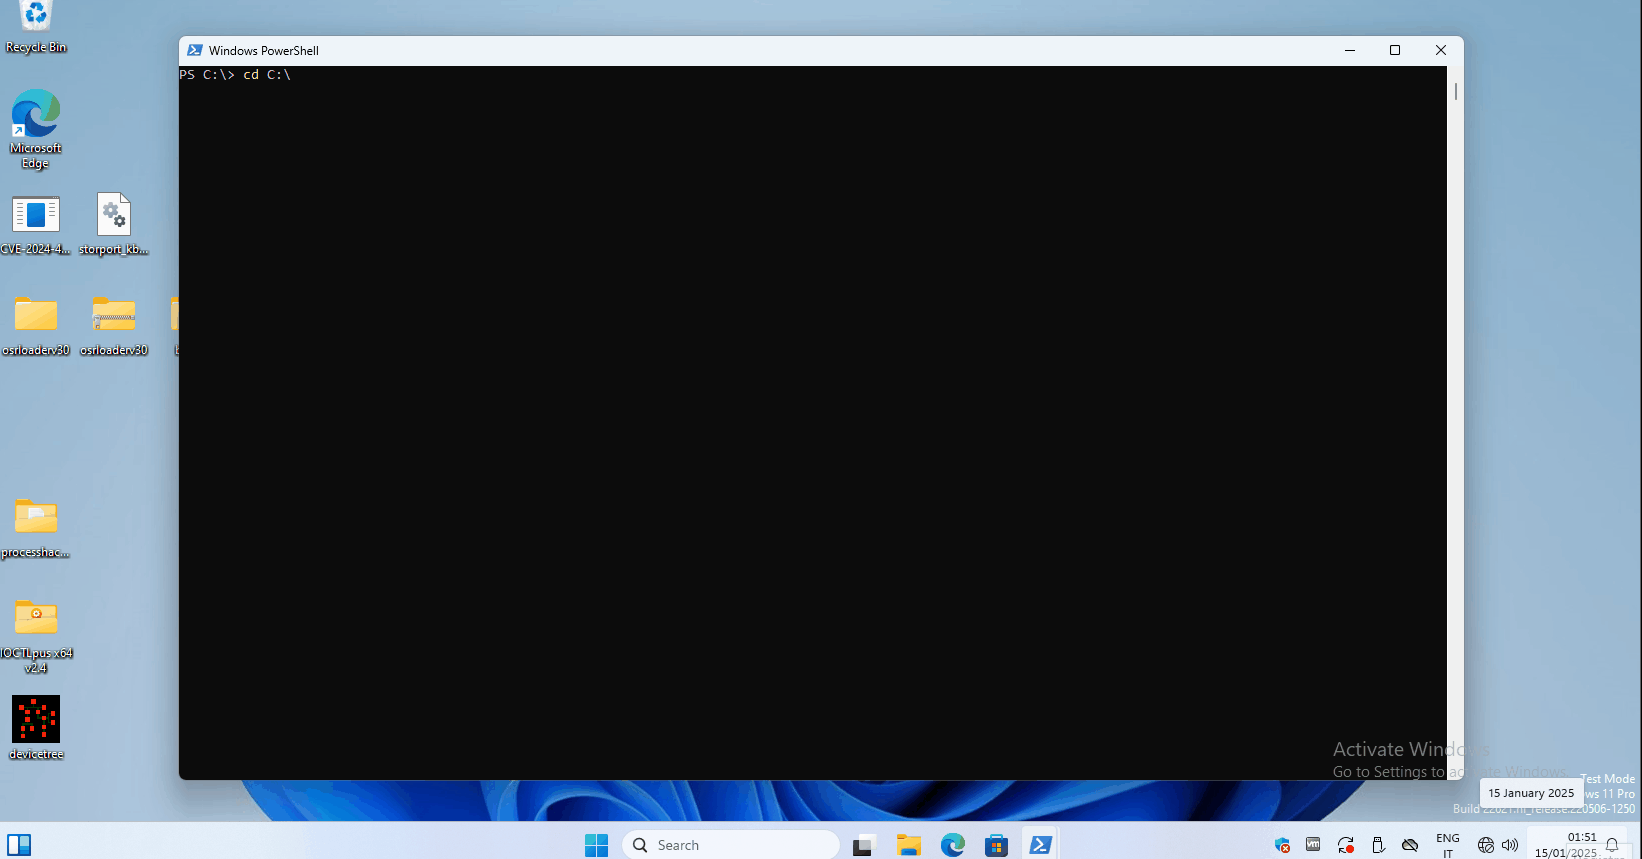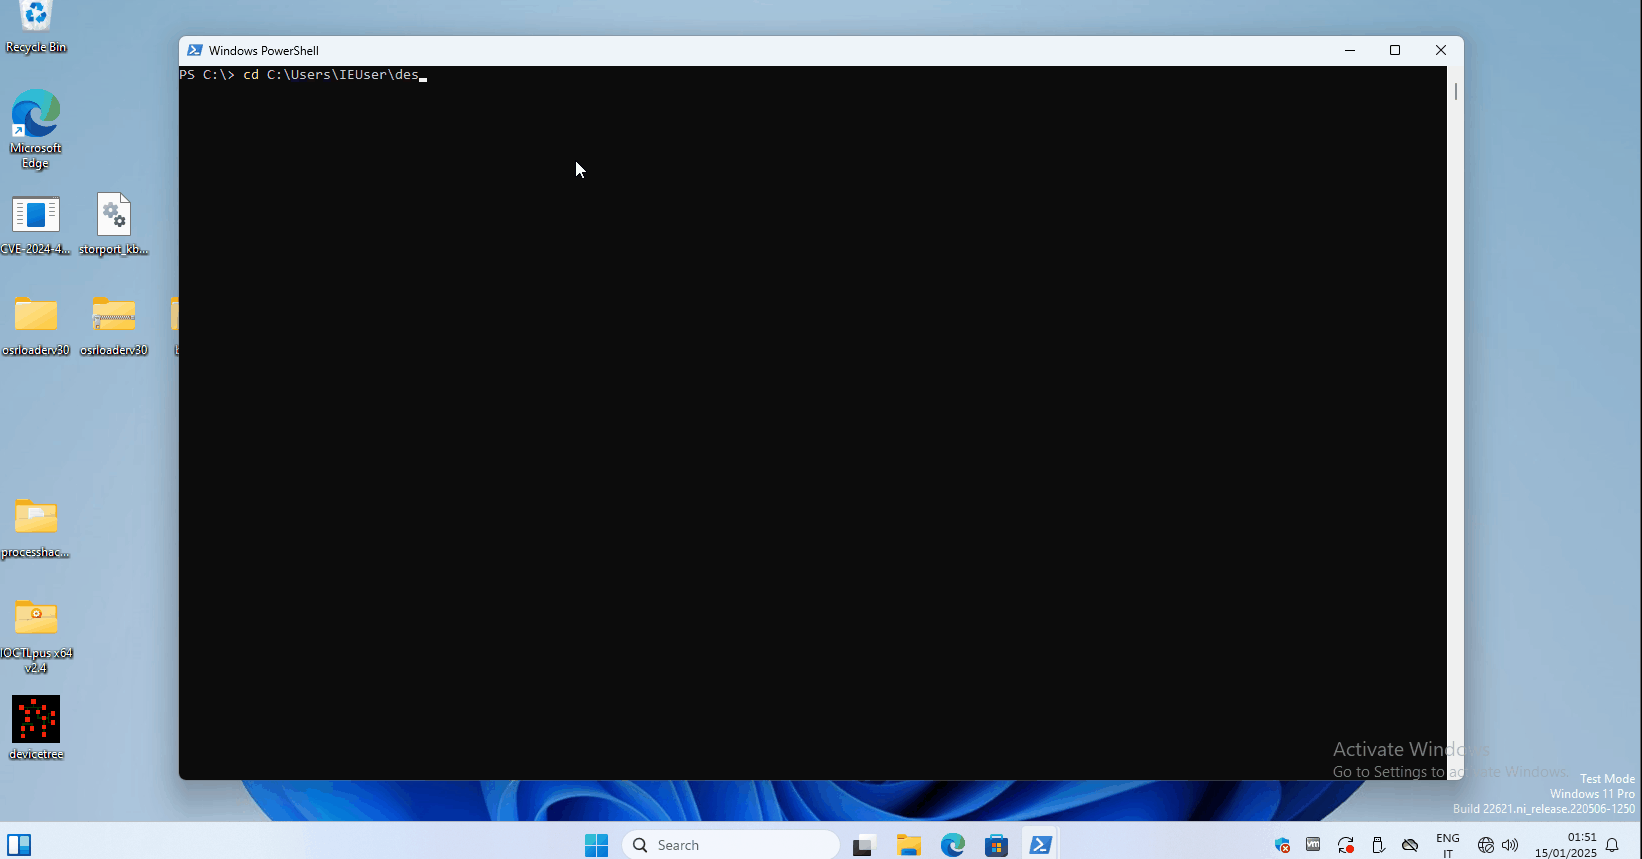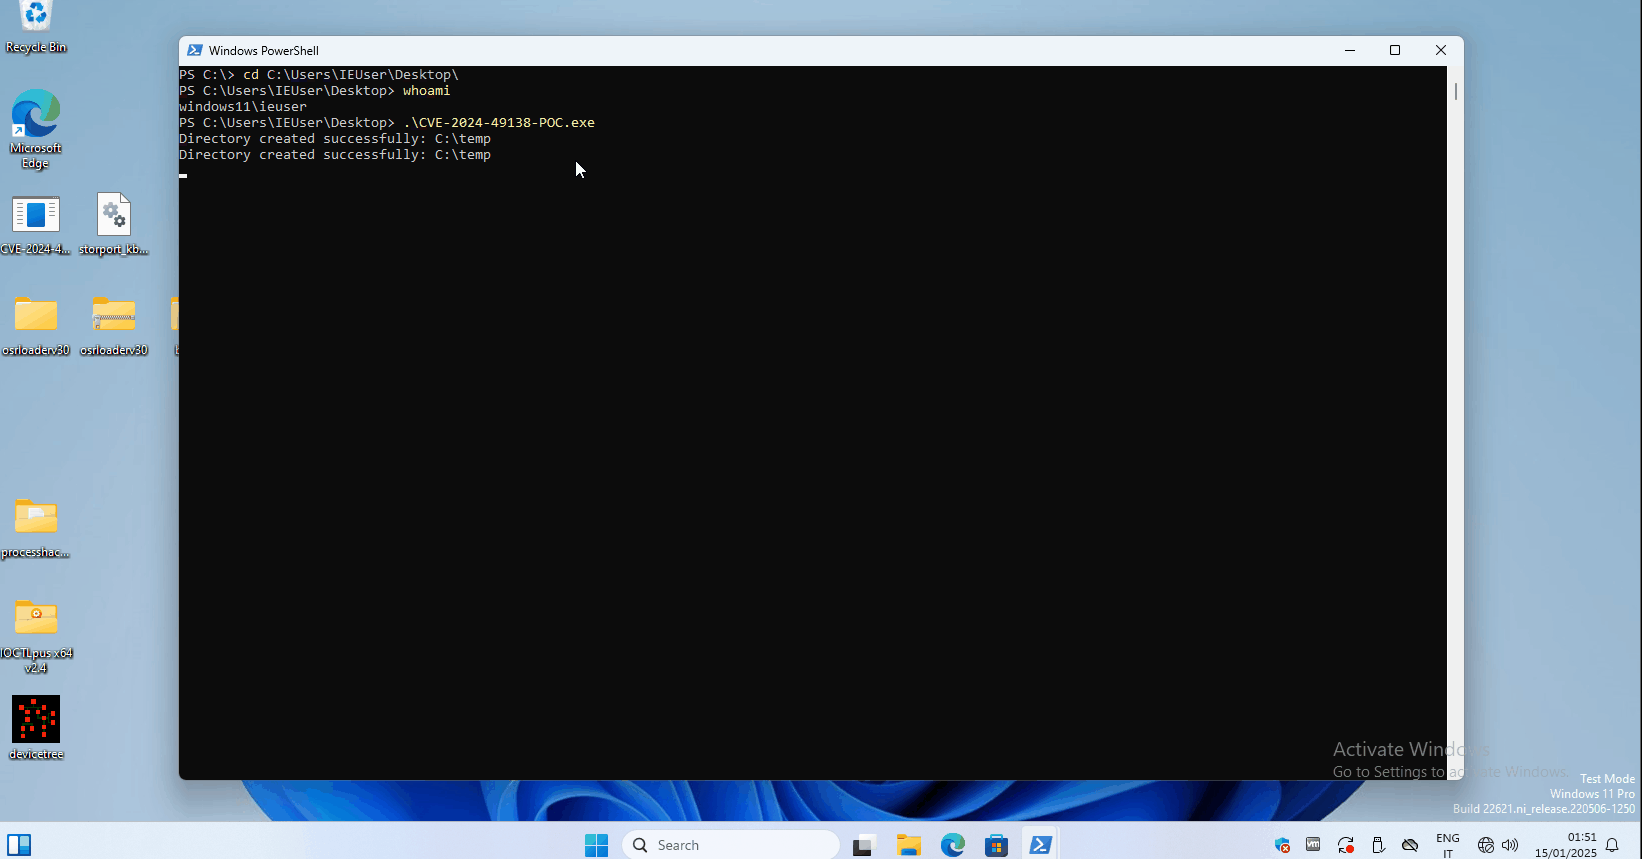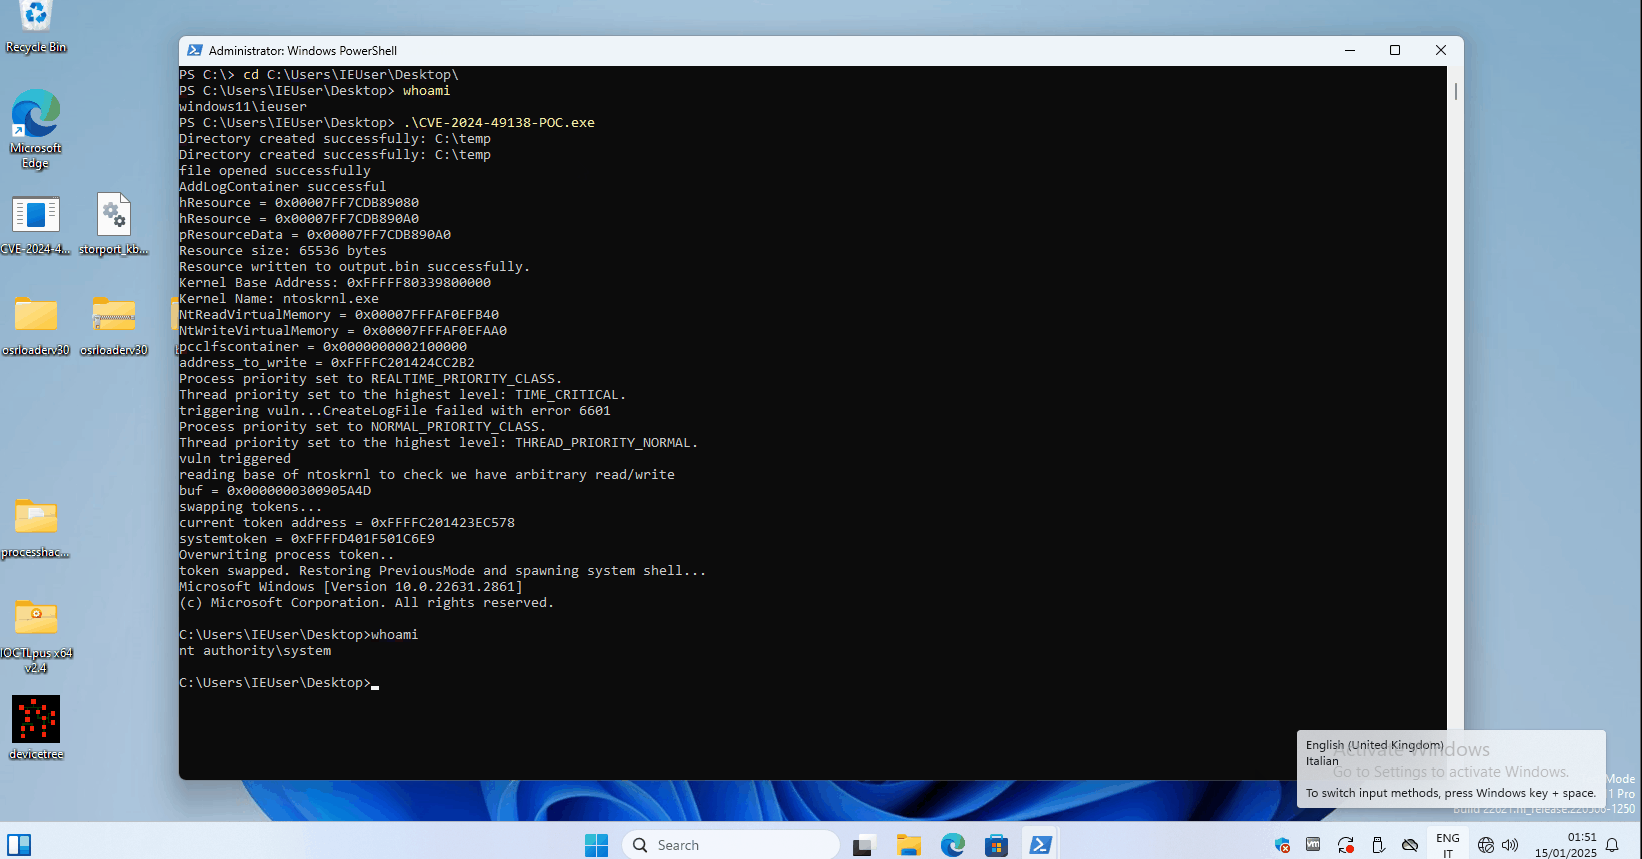
Исследователь под ником MrAle_98 на днях опубликовал демонстрационный эксплойт (proof-of-concept, PoC) для уязвимости CVE-2024-49138. Эта брешь затрагивает драйвер Windows Common Log File System (CLFS) и позволяет атакующим получить права SYSTEM.

CVE-2024-49138, которой дали 7,8 балла по шкале CVSS, представляет собой классическую проблему повышения привилегий в системе.

CLFS — корневой компонент Windows, который используется для логирования системных операций. Сама Microsoft подтвердила факт эксплуатации этой уязвимости в реальных кибератаках.

По словам техногиганта из Редмонда, проблема затрагивает множество версий Windows, однако MrAle_98 тестировал её на Windows 11 23H2. В случае успешной эксплуатации злоумышленники могут получить полный контроль над целевой системой.


MrAle_98 недавно опубликовал на GitHub демонстрационный эксплойт для CVE-2024-49138, так что теперь различные киберпреступники смогут ещё легче пробивать непропатченные компьютеры.

К счастью, Microsoft выпустила патч для CVE-2024-49138 с декабрьскими обновлениями, поэтому всем настоятельно рекомендуется установить апдейты.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru