


Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет, собранный вредоносным приложением BadBox, разросся до 192 тысяч заражённых мобильных устройств. И это несмотря на недавние усилия правоохранителей в Германии, которые пытались положить конец активности ботнета.

Специалисты компании BitSight предупреждают о новом подходе операторов BadBox: если раньше вредонос атаковал китайские устройства Android неизвестных производителей, то теперь он легко заражает Yandex TV и Hisense.

Судя по всему, BadBox основан на семействе Android-вредоносов Triada, которое также специализируется на заражении бюджетных девайсов. Как правило, установка зловреда достигается с помощью атаки на цепочку поставок, но иногда злоумышленникам помогали в этом непорядочные сотрудники.

Задача BadBox — сгенерировать прибыль своим операторам. Для этого вредоносное приложение может использовать устройство в качестве прокси или реализовывать различные мошеннические рекламные схемы.

Кроме того, BadBox умеет устанавливать дополнительные зловреды, что грозит пользователям куда более серьёзными последствиями.

На прошлой неделе правоохранительные органы Германии сообщили об спешном проведении операции по ликвидации ботнета. По их словам, 30 тысяч смартфонов на Android были отрезаны от BadBox.

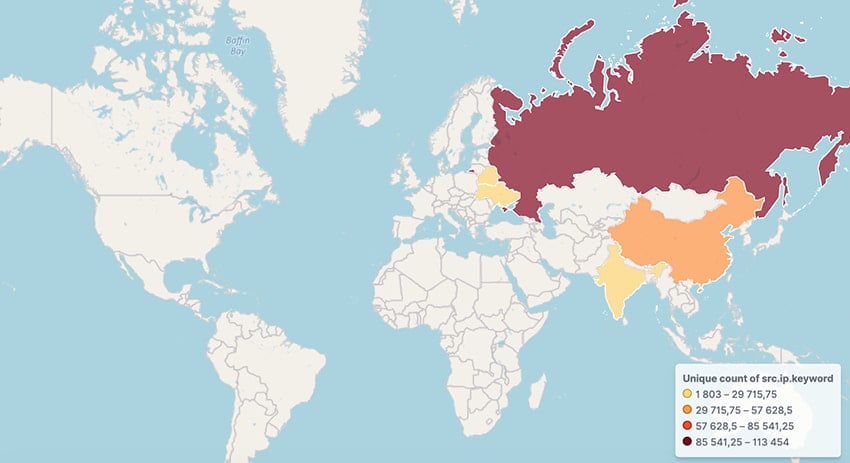
Тем не менее ботнет продолжает расти, что явно свидетельствует об отсутствии результата полицейской операции. Как отметил специалист BitSight Педро Фале, BadBox регистрирует более 160 тыс. уникальных IP-адресов в сутки.

Подавляющее большинство заражённых устройств находится в России, Китае, Индии, Белоруссии и Бразилии.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru