


Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет, собранный вредоносным приложением BadBox, разросся до 192 тысяч заражённых мобильных устройств. И это несмотря на недавние усилия правоохранителей в Германии, которые пытались положить конец активности ботнета.

Специалисты компании BitSight предупреждают о новом подходе операторов BadBox: если раньше вредонос атаковал китайские устройства Android неизвестных производителей, то теперь он легко заражает Yandex TV и Hisense.

Судя по всему, BadBox основан на семействе Android-вредоносов Triada, которое также специализируется на заражении бюджетных девайсов. Как правило, установка зловреда достигается с помощью атаки на цепочку поставок, но иногда злоумышленникам помогали в этом непорядочные сотрудники.

Задача BadBox — сгенерировать прибыль своим операторам. Для этого вредоносное приложение может использовать устройство в качестве прокси или реализовывать различные мошеннические рекламные схемы.

Кроме того, BadBox умеет устанавливать дополнительные зловреды, что грозит пользователям куда более серьёзными последствиями.

На прошлой неделе правоохранительные органы Германии сообщили об спешном проведении операции по ликвидации ботнета. По их словам, 30 тысяч смартфонов на Android были отрезаны от BadBox.

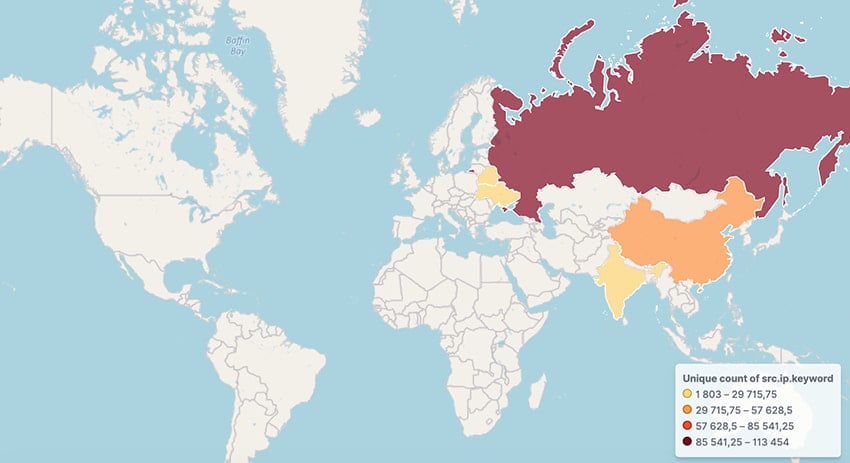
Тем не менее ботнет продолжает расти, что явно свидетельствует об отсутствии результата полицейской операции. Как отметил специалист BitSight Педро Фале, BadBox регистрирует более 160 тыс. уникальных IP-адресов в сутки.

Подавляющее большинство заражённых устройств находится в России, Китае, Индии, Белоруссии и Бразилии.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru