


Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Windows-троян I2PRAT умело скрывает свое общение с C2-сервером

Эксперты G DATA опубликовали результаты анализа трояна удаленного доступа, которого от собратьев отличает использование анонимной сети I2P для C2-коммуникаций. Поскольку подобная маскировка большая редкость, находке было присвоено имя I2PRAT.

Как выяснилось, заточенный под Windows вредонос активен в интернете как минимум с марта этого года. Для его доставки может использоваться загрузчик PrivateLoader.

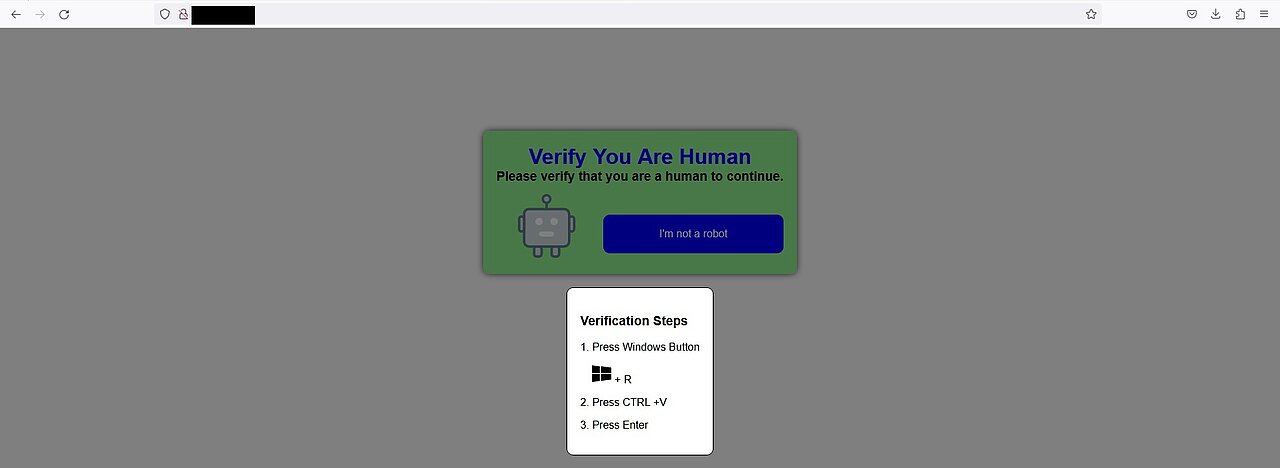
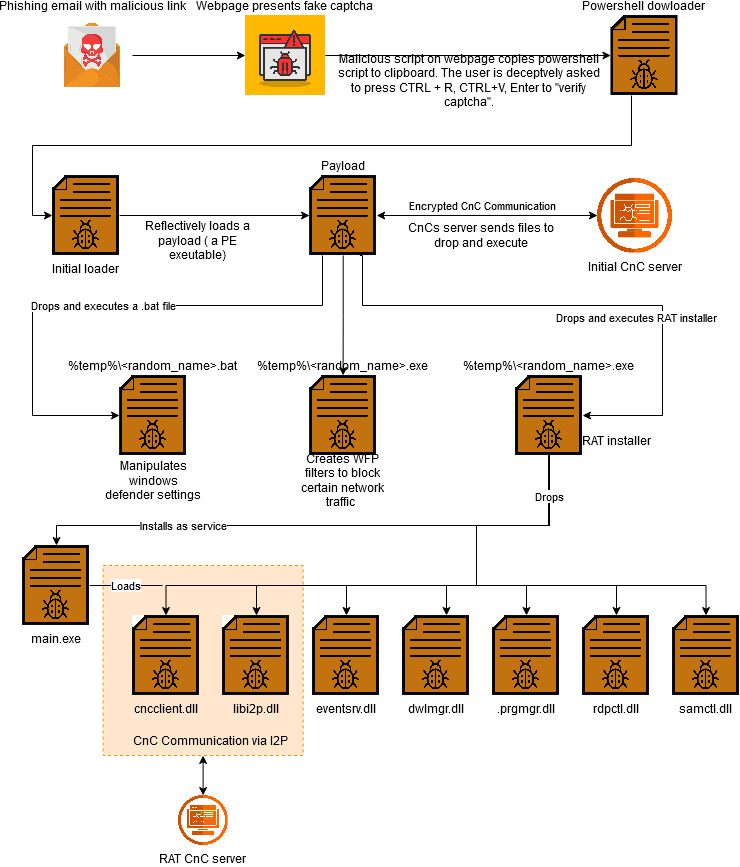
Атака начинается со спам-письма с вредоносной ссылкой. При переходе открывается фейковая страница с CAPTCHA и встроенным JavaScript — последнее время этот способ заражения набирает популярность.


В результате отработки скрипта в систему загружается лоадер. При активации он определяет, с какими привилегиями запущен процесс; если их недостаточно, уровень повышается до админа с использованием PoC-обхода UAC, разработанного в 2019 году участником Google Project Zero.

Вредонос также пытается нейтрализовать Microsoft Defender — отключить основные функции, заблокировать телеметрию и апдейты.

Инсталлятор RAT грузится в папку временных файлов и запускается на исполнение. Под компоненты трояна создается скрытая директория.

Основной модуль, main.exe, прописывается в системе как сервис. При активации он проверяет наличие обновлений в своей папке и приступает к загрузке плагинов (DLL) и запуску с помощью unit_init.

Два таких компонента отвечают за C2-связь. Один из них представляет собой I2PD, опенсорсный вариант клиента I2P, написанный на C++.

Остальные плагины используются для загрузки и эксфильтрации файлов, обеспечения поддержки RDP (в Windows Home, например, она отсутствует), добавления и удаления пользовательских аккаунтов и групп, диспетчеризации событий, создания запланированных задач.

Из последних обнаружены две: coomgr.exe ворует учетки из Google Chrome, sesctl.exe завершает сеансы указанных пользователей.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru