


Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Засев Lumma Stealer через CAPTCHA прикрыли легальными рекламными сервисами

Эксперты Guardio Labs и Infoblox проанализировали масштабную кампанию по распространению инфостилера Lumma через фейковые CAPTCHA. Как оказалось, для сокрытия вредоносной активности ее авторы использовали легитимную рекламную сеть.

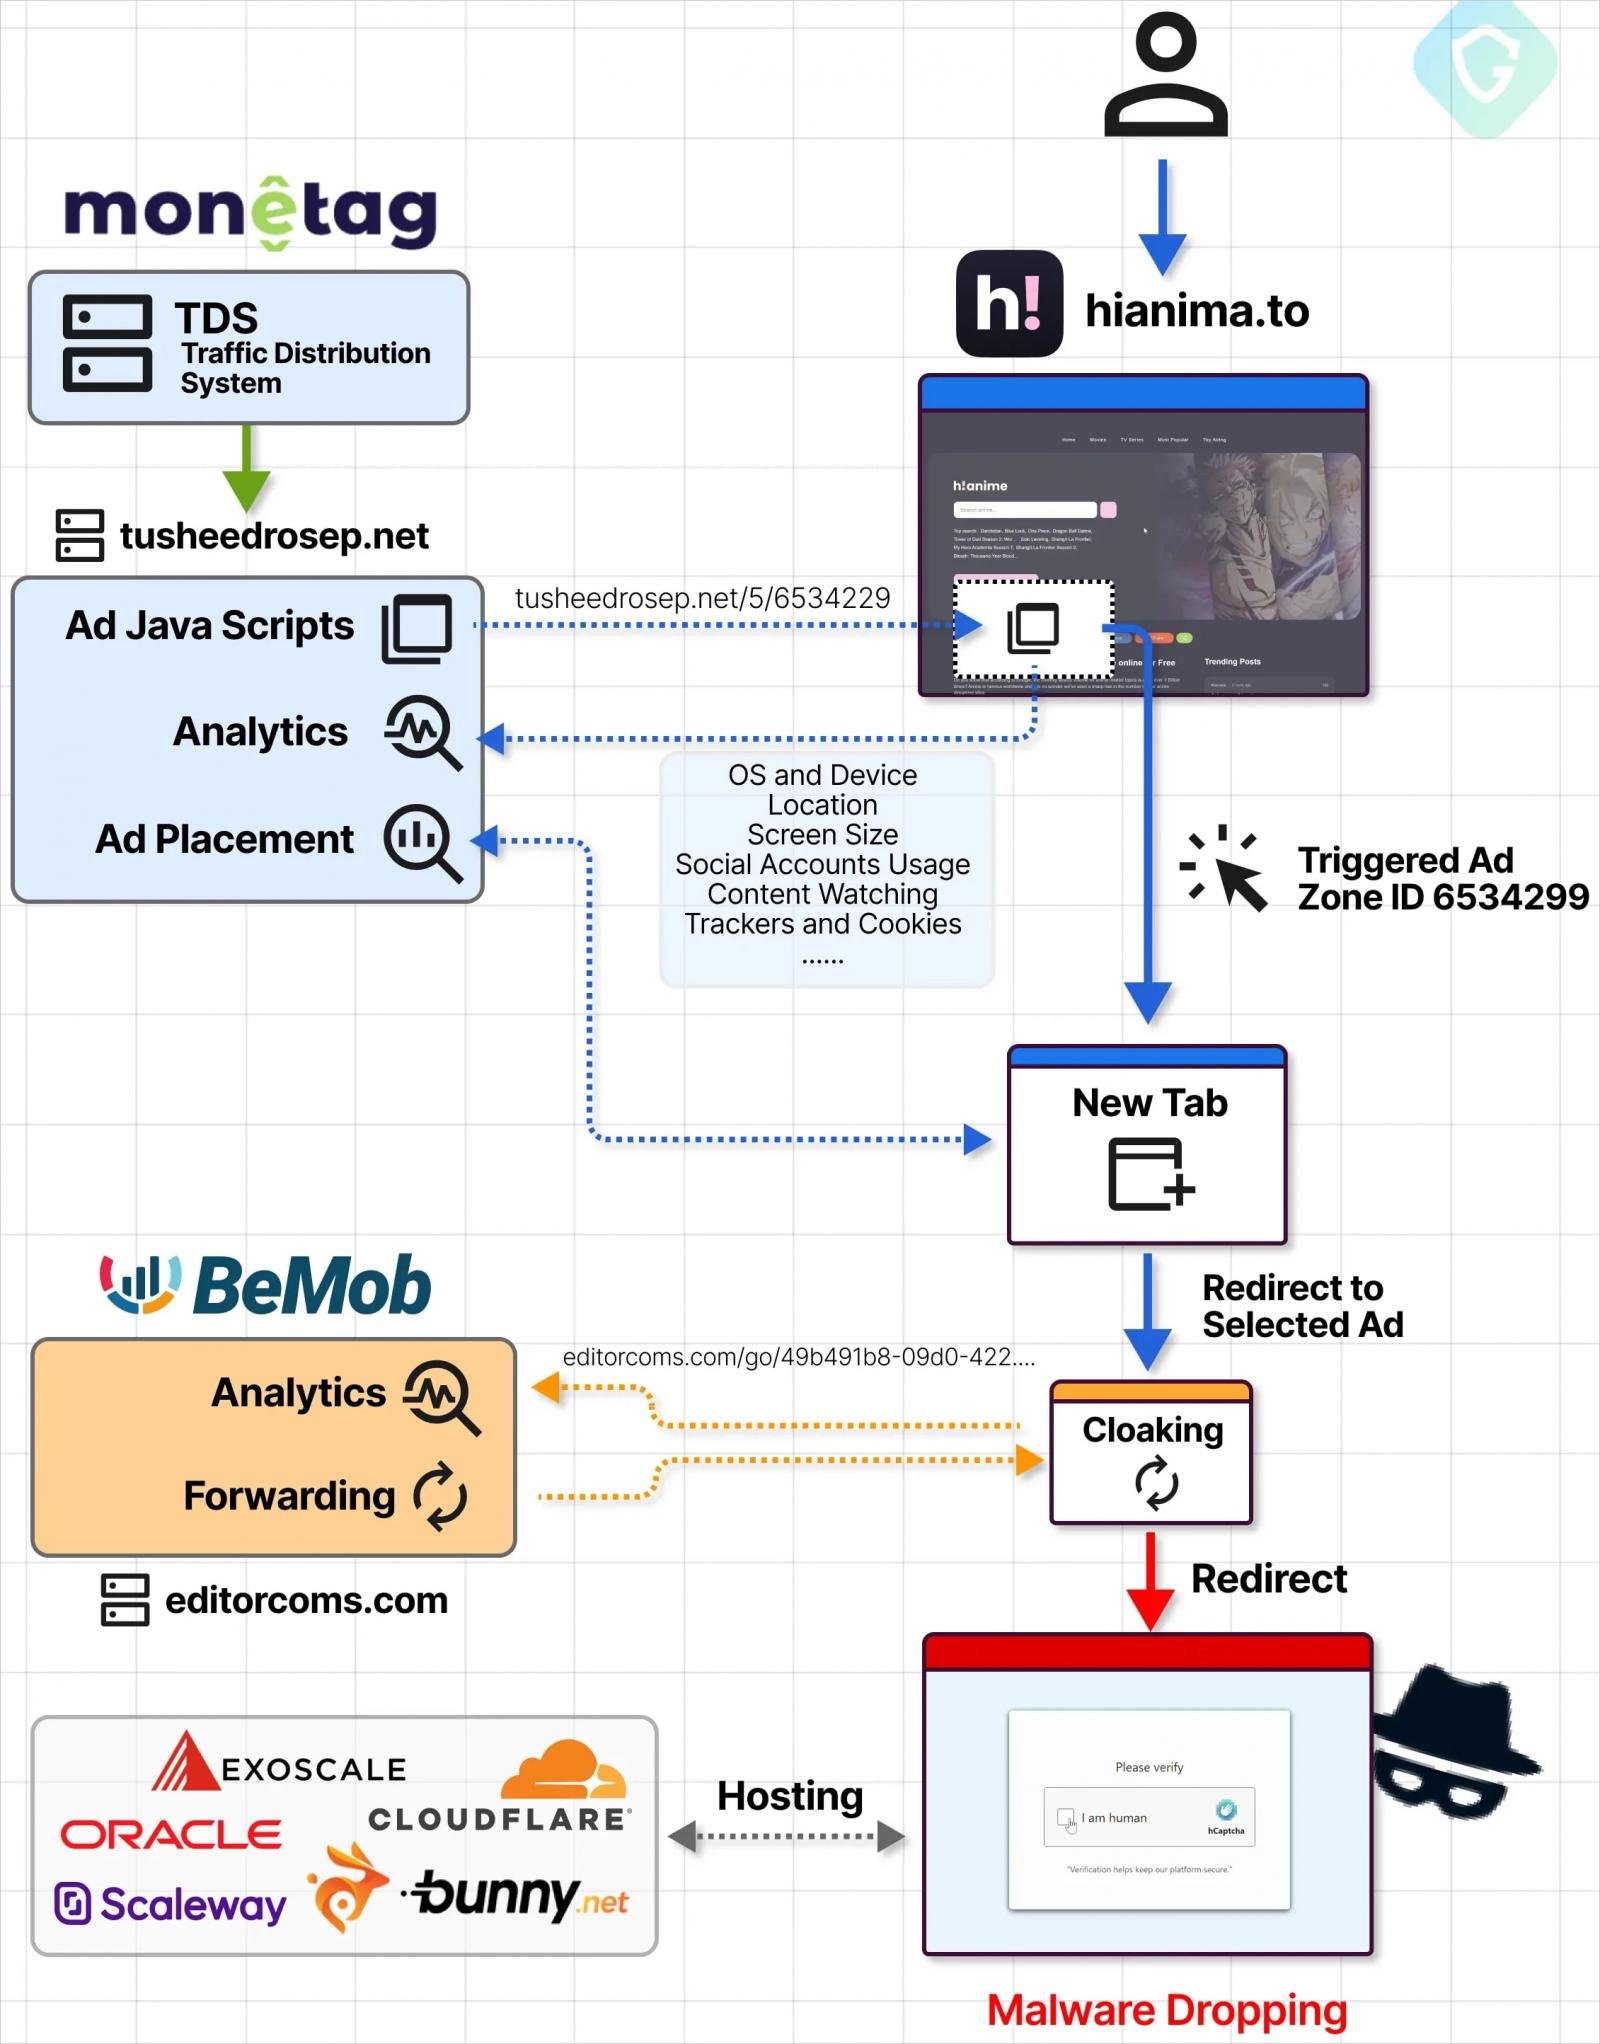
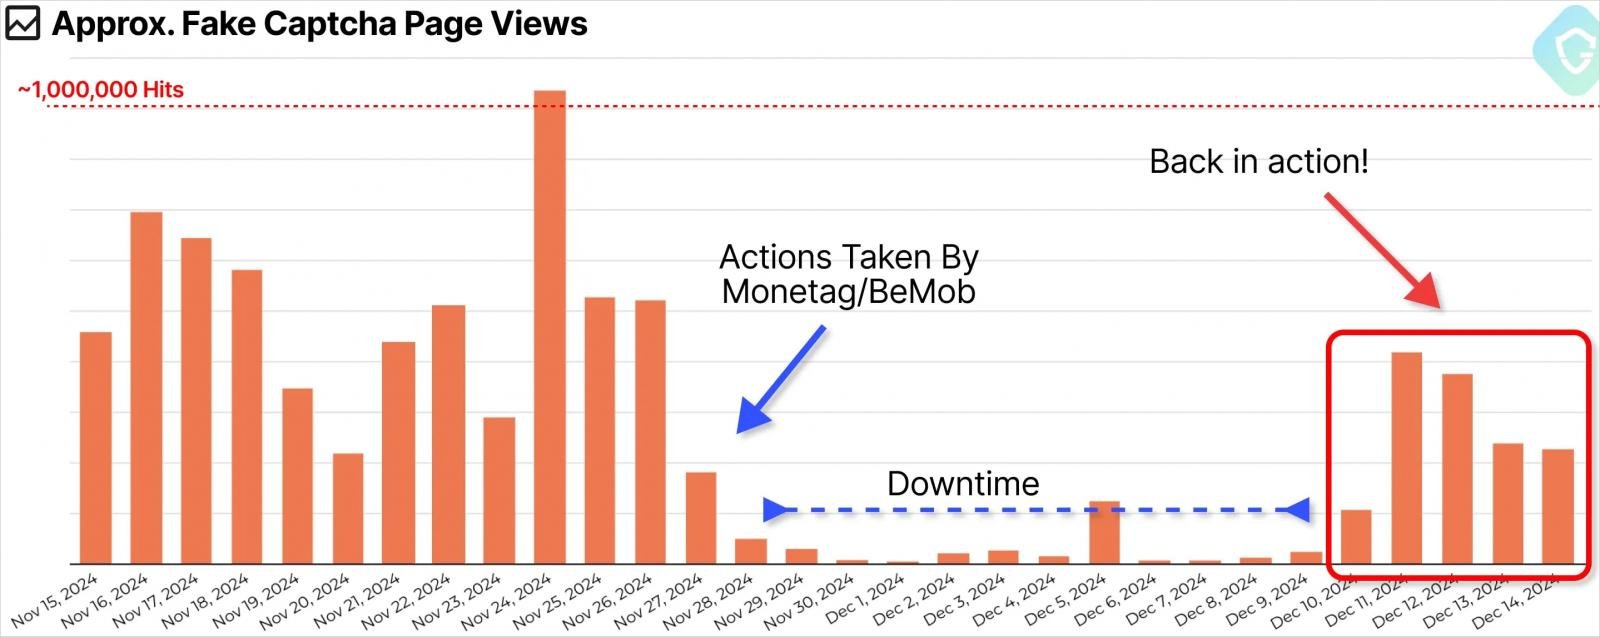
Мошенническая схема заражения, условно названная DeceptionAds, полагается на механизмы malvertising. Использование платформы монетизации трафика Monetag для показа вредоносной рекламы позволяет злоумышленникам собирать до 1 млн просмотров в сутки; число жертв при этом измеряется тысячами.

Приманкой обычно служат пиратские копии кинофильмов и софта. При клике на баннер отрабатывает скрипт, отсеивающий ботов. По итогам проверки он может перенаправить посетителя на страницу с фальшивым CAPTCHA.

Пока тот прилежно выполняет инструкции по прохождению теста, встроенный в страницу JavaScript скрытно, подобно ClickFix, копирует вредоносную PowerShell-команду в буфер обмена визитера, что приводит к развертыванию Lumma. Для сокрытия фейков мошенники используют ссылки, сгенерированные трекинг-сервисом BeMob.


Получив сообщения о злоупотреблениях, операторы Monetag и BeMob удалили аккаунты, связанные с данной malvertising-кампанией (в первом случае их оказалось более 200). Быстро принятая мера помогла эффективно заблокировать доступ к вредоносным страницам — к сожалению, ненадолго: на прошлой неделе они заработали вновь.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru