


Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Злоумышленники атакуют владельцев Android-устройств, используя троянских шпионов BoneSpy и PlainGnome. Заражения зафиксированы в разных регионах, в том числе в среднеазиатских странах бывшего СНГ.

В Lookout связали текущую кампанию с Gamaredon, она же Aqua Blizzard, Iron Tilden, Primitive Bear, Winterflounder и Shuckworm. Ранее мобильных зловредов в арсенале APT-группы замечено не было.

Шпион BoneSpy, по данным экспертов, активен в интернете как минимум с 2021 года, PlainGnome объявился лишь в этом году.

О способах распространения можно лишь догадываться: обоих троянов выдают за легитимные приложения — индикатор заряда батареи, фотоальбом, Telegram, сейф Samsung Knox. Сведений о раздаче таких фейков через Google Play обнаружено не было.

Анализ образцов показал, что функционально вредоносы схожи, но кодовая база у них разная. Ветеран BoneSpy построен на основе opensource-проекта Droid-Watcher и выполнен как автономное приложение; младший собрат использует кастомный код и представляет собой дроппер, в который встроена целевая полезная нагрузка.

Для работы PlainGnome требуется разрешение на установку других приложений (REQUEST_INSTALL_PACKAGES). Кроме этого, дропперу мало что нужно; из средств самозащиты он использует только базовые проверки на наличие эмуляторов.

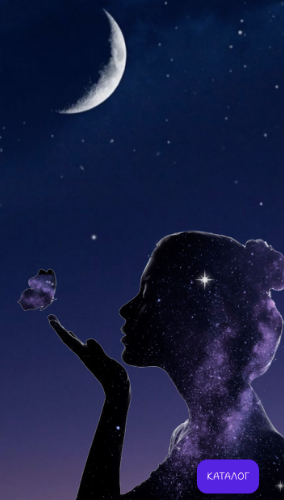
Инсталляцию второго компонента (более тяжелый APK, замаскированный под фотогалерею) инициирует жертва, тапнув единственную кнопку на экране-заставке. Пейлоад второй ступени минимально защищен от анализа и суммарно запрашивает 38 разрешений.


Богатый набор функций обоих троянов обеспечивает выполнение следующих действий:

  • попытки получения root-доступа к девайсу;
  • отслеживание местоположения;
  • сбор информации об устройстве и поставщике сотовой связи;
  • сбор пользовательских данных (СМС, уведомления, список контактов, история браузера, журнал звонков);
  • запись с микрофона;
  • фотоснимки с помощью штатной камеры;
  • скриншоты.

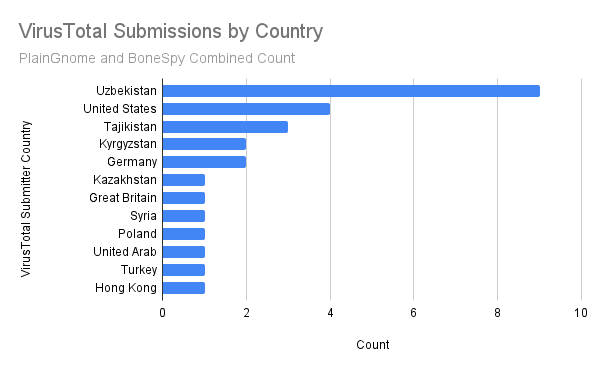
Судя по загрузкам на VirusTotal, список стран-мишеней включает Казахстан, Узбекистан, Киргизию и Таджикистан. Образцы, поданные на проверку из этих стран, были снабжены русскоязычными именами — Личный.apk, Альбом.apk, Фотоальбом.apk; среди них попался также galareya.apk.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru