


BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

Университетские исследователи нашли новый способ обхода защитного механизма AMD SEV-SNP. Атака BadRAM требует физического доступа к системе и позволяет выуживать секреты из виртуальных машин клиентов облачных провайдеров.

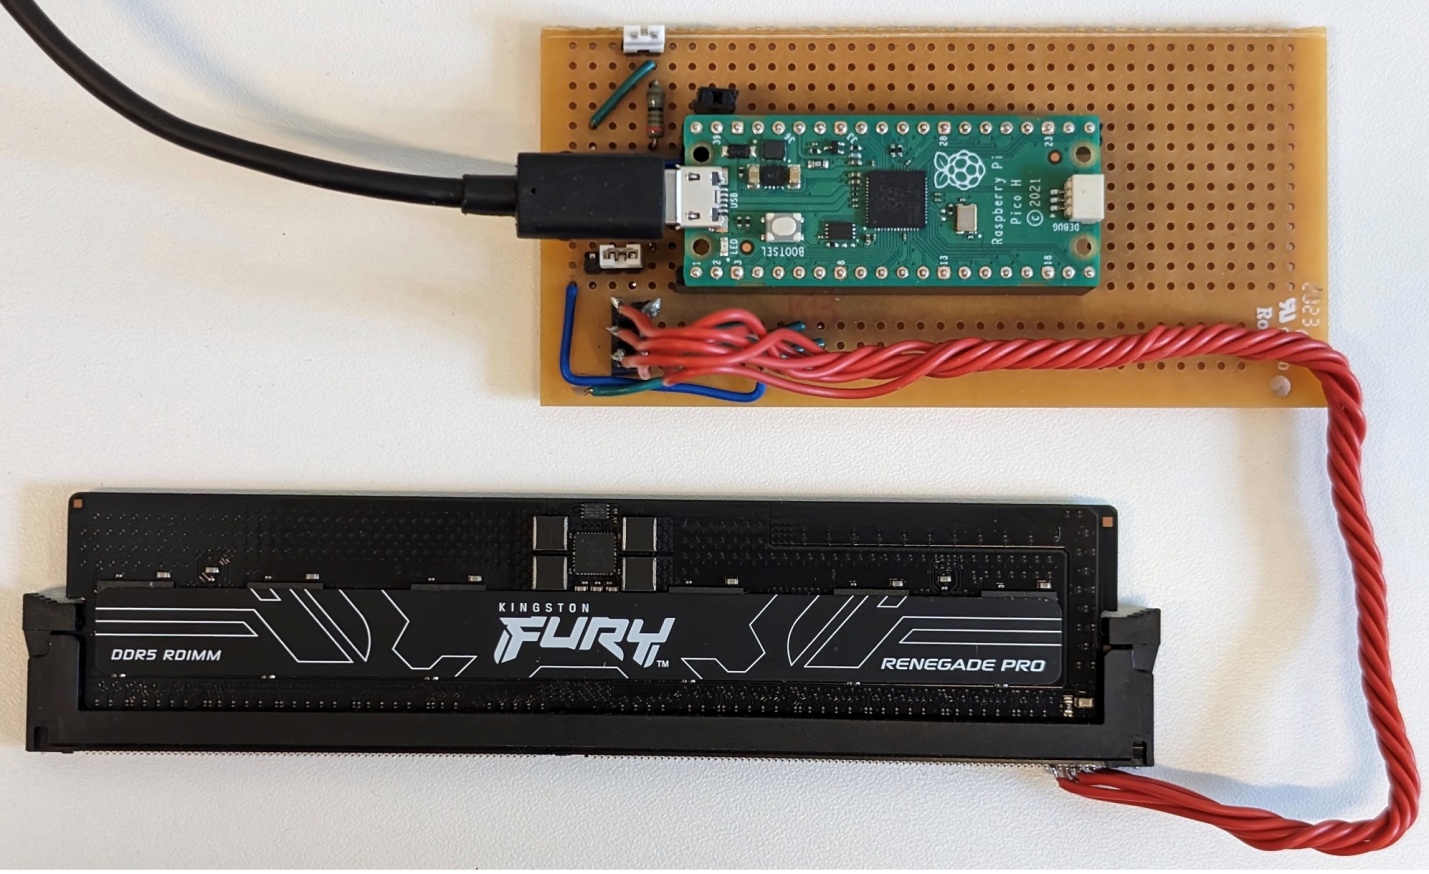
Примечательно, что обход ограничений доступа к памяти в данном случае требует минимальных капиталовложений. Реализация PoC обошлась экспериментаторам в $10 — столько суммарно стоили Raspberry Pi Pico, DDR-сокет и батарейка на 9 В.


Атака BadRAM (PDF) предполагает манипулирование чипом SPD (Serial Presence Detect) в модуле ОЗУ. Этот чип предоставляет информацию о доступной памяти в ходе загрузки системы.

Подмена этих данных (исследователи увеличили реальный объем DIMM в два раза) вынуждает контроллер памяти использовать дополнительные, «призрачные» биты адреса. В результате возникает конфликт доступа к памяти, который можно использовать для извлечения конфиденциальных данных.

О новой возможности обхода SEV-SNP (усовершенствованный SEV с дополнительной защитой от перераспределения памяти с помощью вредоносного гипервизора) было сообщено в AMD. Проблему, актуальную для процессоров EPYC, используемых сервисами AWS, Google, Microsoft, IBM, зарегистрировали как CVE-2024-21944 и решили обновлением прошивок.

Проверки показали, что Intel TDX и SGX (аналоги AMD SEV) атаки BadRAM не страшны. Такой же механизм Arm (CCA), судя по спецификациям, тоже к ним устойчив; удостовериться в этом исследователям не удалось.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru