

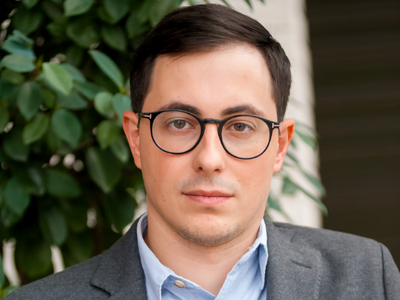

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

Александр Осипов занял пост директора по продуктовому портфелю RED Security

RED Security объявила о назначении Александра Осипова директором по продуктовому портфелю компании. Александр Осипов обладает более чем 10-летним опытом работы в отрасли информационных технологий и кибербезопасности.

До прихода в RED Security он пять лет возглавлял направление облачных и инфраструктурных решений оператора «Мегафон».

Александр Осипов начал карьеру в ИТ в 2013 году. Он начал с позиции менеджера по маркетингу российского провайдера облачных сервисов NGENIX. Затем участвовал в запуске и развитии ИТ- и ИБ-сервисов NGENIX.

В 2017 году Александр перешел в «Мегафон», где начал заниматься развитием платформенных решений для корпоративного бизнеса. В «Мегафоне» Осипов начинал с должности специалиста по продуктам в сфере сетевых технологий и кибербезопасности, а покинул компанию директором по облачным и инфраструктурным решениям.

В этой роли Александр отвечал за продуктовую стратегию «Мегафона» в сегментах облачных продуктов, сервисов кибербезопасности, сетевых и IoT-решений для коммерческого и государственного сектора.

Под руководством Александра Осипова в «Мегафоне» были успешно запущены и выведены на как минимум безубыточность платформа «МегаФон Облако», сервисы центра мониторинга и реагирования на кибератаки (SOC), управляемые сервисы кибербезопасности (MSS) и другие решения компании сферы ИТ и ИБ. Эти сервисы были отмечены отраслевыми премиями, включая Digital Leaders Award и «Большая цифра».

В RED Security Александр Осипов будет отвечать за управление портфелем продуктов, технологическое сопровождение и развитие сервисов, причем как новых решений, так и модернизация уже имеющихся в соответствии с требованиями рынка.

«Александр обладает многолетним опытом управления продуктовым портфелем по кибербезопасности в крупнейших российских компаниях. Он ориентируется на создание комплексного предложения в сфере защиты от киберугроз, опираясь при этом как на мировые технологические тренды, так и на актуальные потребности российских заказчиков из корпоративного сегмента. Мы рады приветствовать Александра в нашей команде и уверены, что его опыт поможет компании реализовать стратегию по формированию открытой экосистемы ИБ-решений и экспертизы для надёжной защиты бизнеса. Кроме того, успех направлений кибербезопасности, за которые Александр отвечал в других компаниях, подтверждает, что он сможет достичь амбициозных целей RED Security по достижению высочайшего уровня наших сервисов», – подчеркнул Иван Вассунов, генеральный директор компании RED Security.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru