

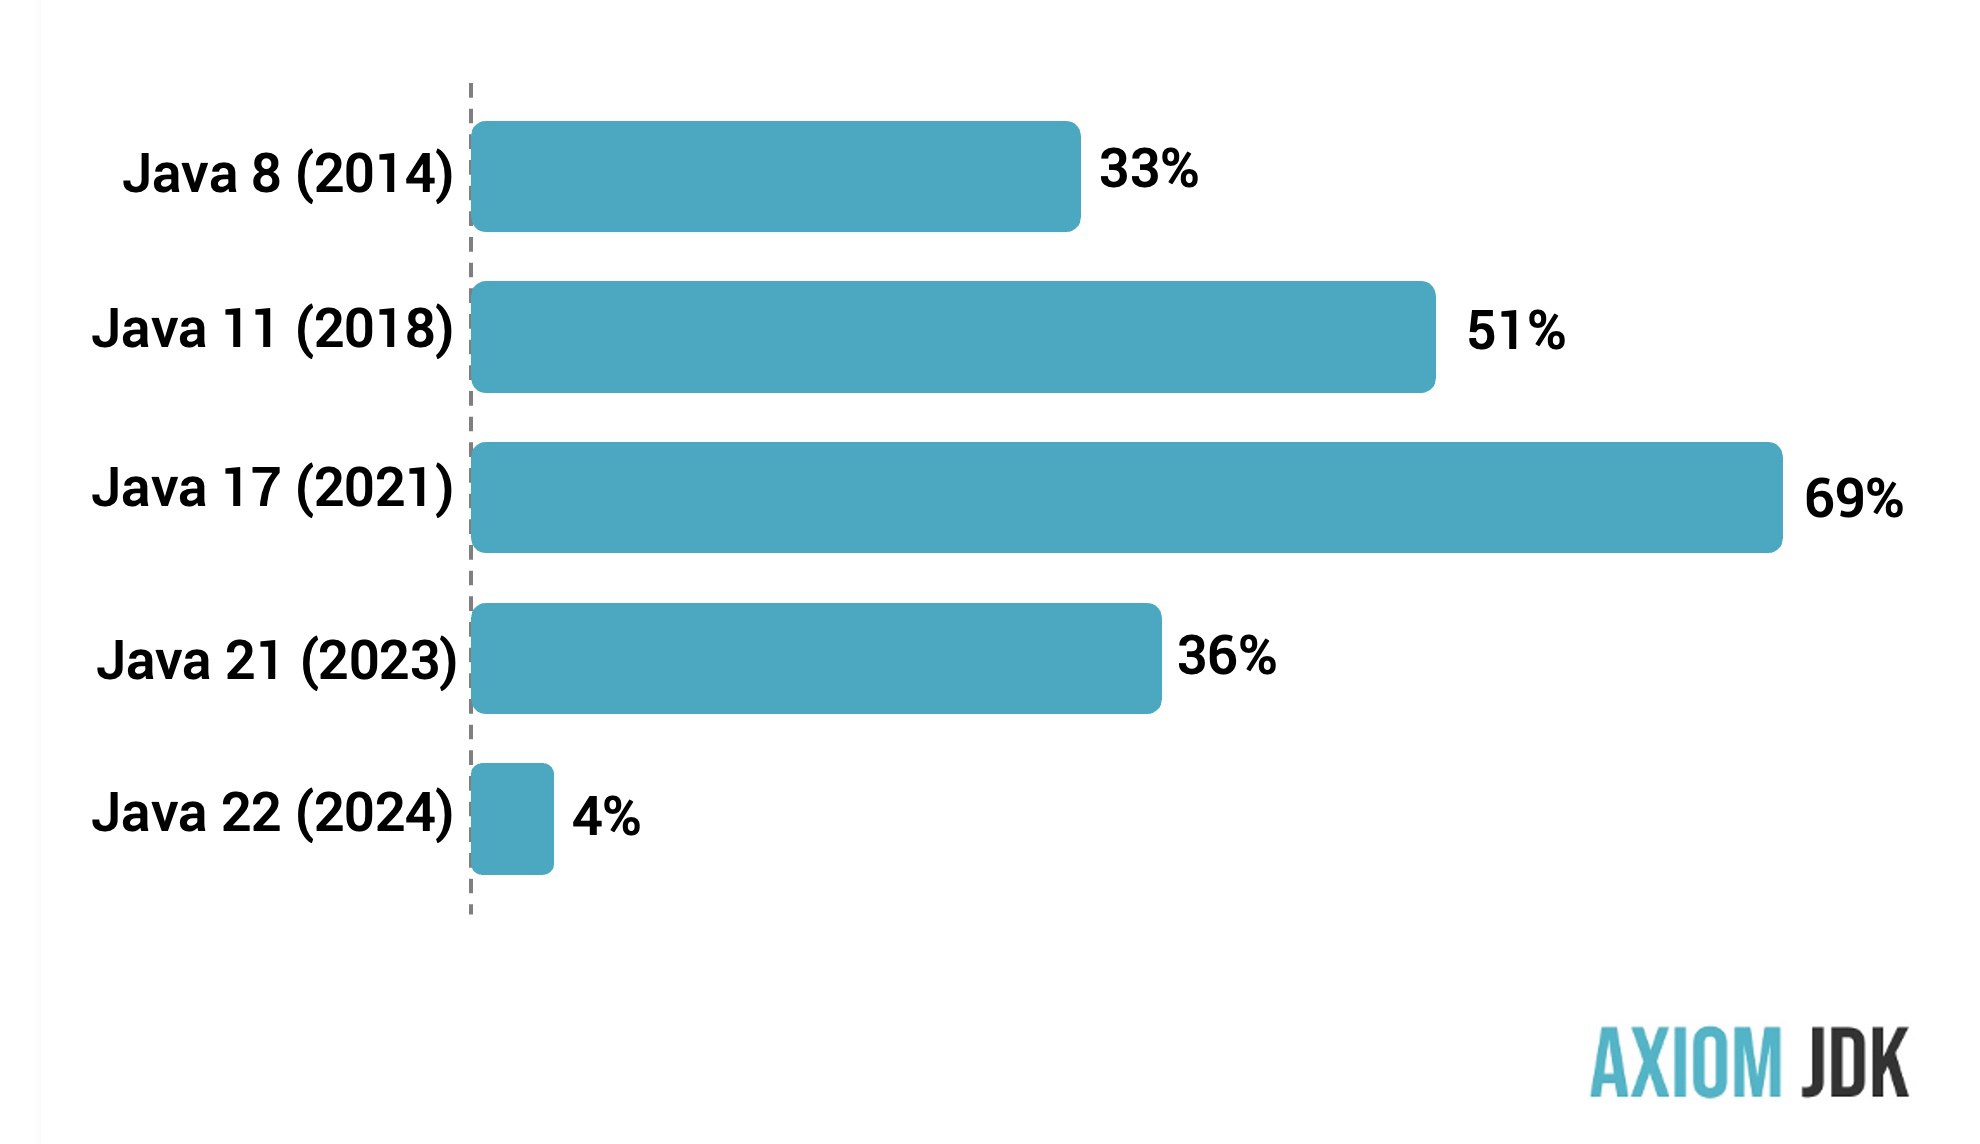

Российские пользователи Java рискуют безопасностью

Российские пользователи Java рискуют безопасностью

Российские пользователи Java рискуют безопасностью

Согласно отчету Axiom JDK «Тренды Java в России 2024», отечественные разработчики активно внедряют новые релизы Java и возможности ИИ. Но 89% рискует безопасностью, используя зарубежные платформы или решения с открытым кодом.

Как показало исследование, переход на новые релизы Java в России идет динамичнее, чем за рубежом, где многие базируются на ранних версиях Java с долгосрочной поддержкой (LTS, long term support).

Напротив, в России запускается много новых проектов. Так, версию Java 17, вышедшую в сентябре 2021 г., используют почти 70% респондентов, а Java 21, вышедшую в сентябре 2023 г., – 36%. При этом более трети респондентов используют две LTS-версии, а около четверти – три.


Без малого половина разработчиков (48%) использует генеративный искусственный интеллект для написания кода. Наиболее популярным инструментом является ChatGPT, который применяет 35%. Почти четверть (23%) экспериментируют с двумя и более нейросетями, 70% ограничивается одним инструментом. При этом авторы исследования обнаружили четкую корреляцию между использованием искусственного интеллекта и новых версий Java.

Подавляющее большинство респондентов в промышленной эксплуатации по-прежнему используют зарубежные дистрибутивы Java, так что потенциал для импортозамещения по-прежнему остается большим. Однако авторы исследования напоминают, что использование в критических системах Java-компонентов без обновления и поддержки увеличивает риски на фоне роста технологических угроз и многообразия систем в ИТ-инфраструктуре.

62% респондентов используют устаревшие версии Java — Java 8 (2014) или Java 11 (2018), которые Oracle распространяла бесплатно. Основной причиной отказа от миграции на новые релизы является высокая трудоемкость процесса, требующего замены всех библиотек-зависимостей.

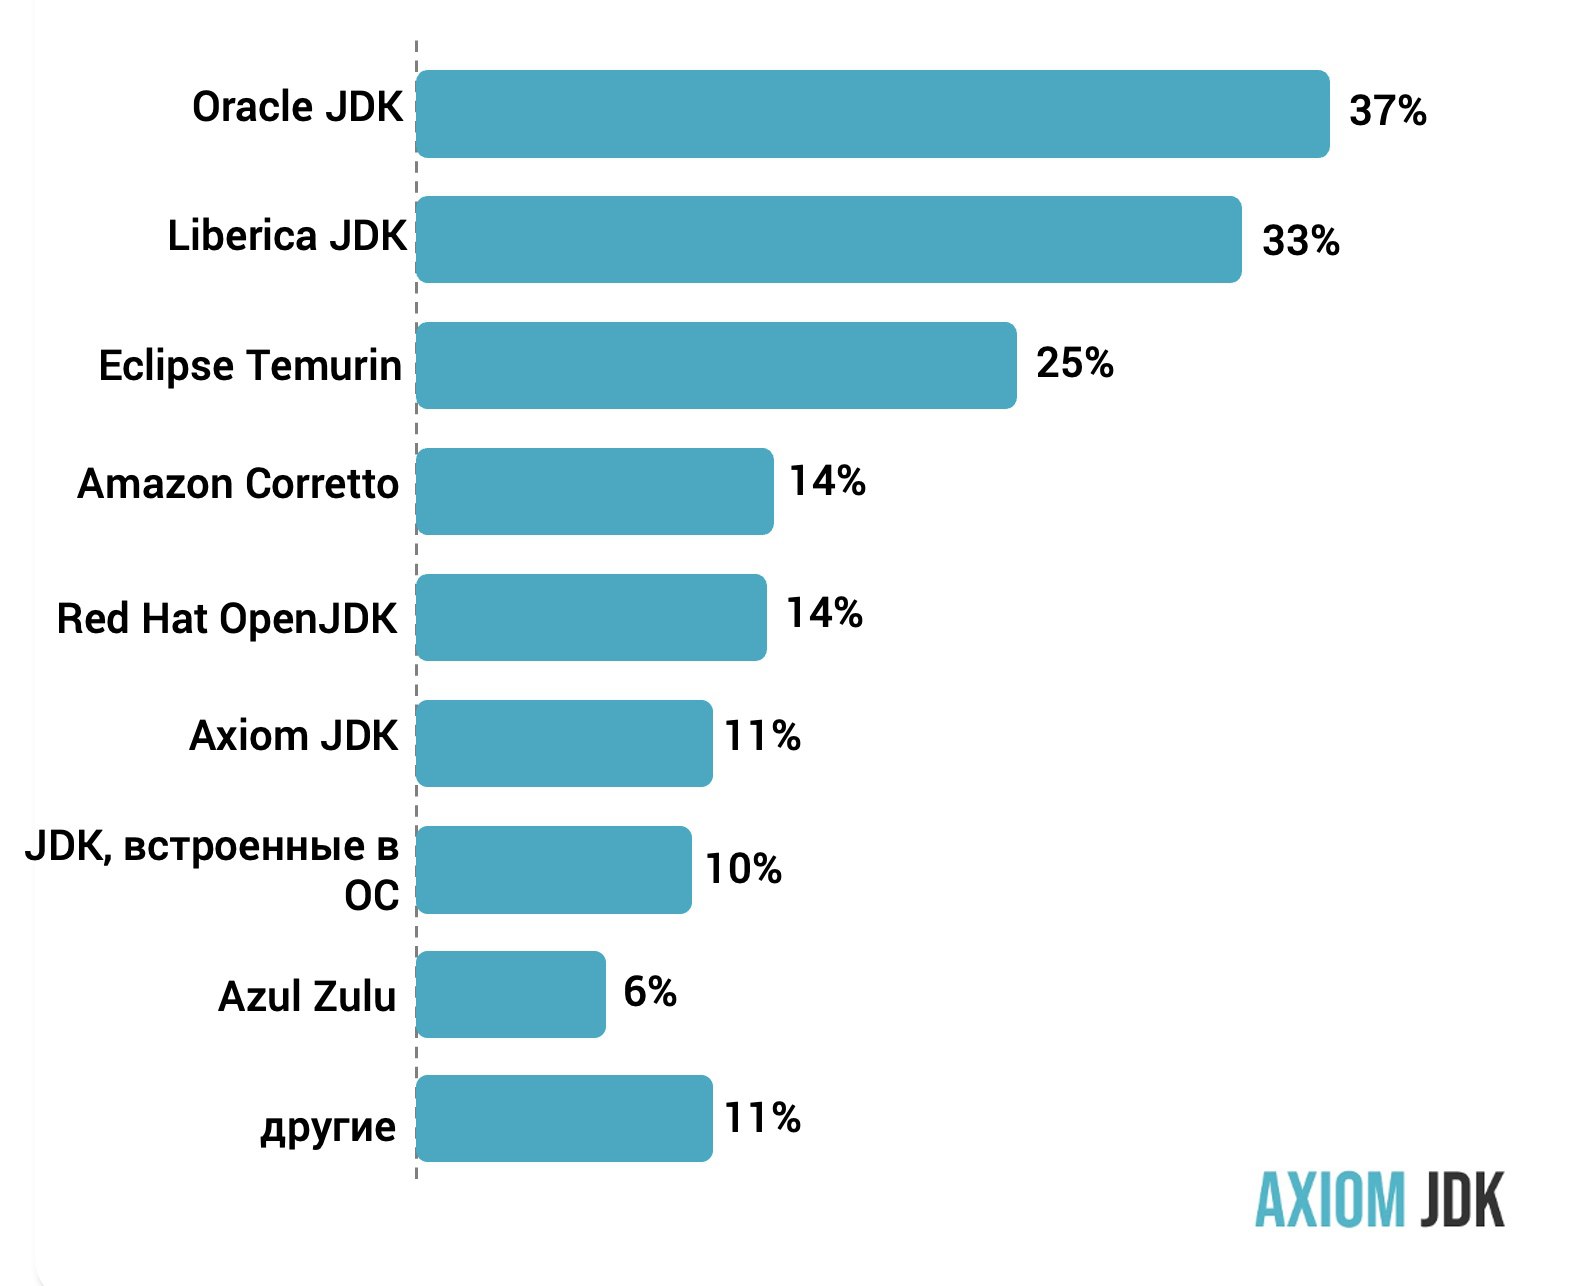
В топ-5 дистрибутивов вошли Oracle JDK (37%), Liberica JDK (33%), Eclipse Temurin (25%), Amazon Corretto (14%) и Red Hat OpenJDK (14%). Отечественная платформа Axiom JDK с долей 11% заняла шестое место.


«Россия — это страна, где Java уже не просто язык программирования, а, по сути, культурный код ИТ-отрасли. Исследование показало огромный аппетит отечественных разработчиков к инновациям и стремление осваивать их ускоренными темпами. В этом и парадокс: стабильность отечественного бизнеса требует смелых решений, включая отказ от зарубежных Java-дистрибутивов без поддержки, которые повышают риски безопасности. Чтобы обеспечить устойчивость бизнеса и технологическую независимость страны, сегодня нужна не просто Java, а целая экосистема — от среды разработки до серверов приложений и библиотек. Здесь мы видим основное направление развития Java-разработки в следующем году», — отметил Сергей Лунегов, директор по продуктам Axiom JDK.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru