


Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Мошенники разработали новую схему по взлому учетных записей на портале Госуслуг. Код из СМС злоумышленники требуют при получении якобы подарка.

О появлении такого изменения в скриптах, которые используются в мошеннических схемах, предупредила группа быстрого реагирования оператора «Билайн».

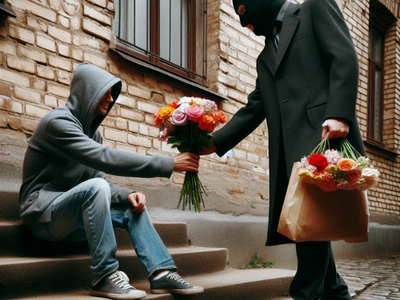
«Мошенники придумали новый способ обмана: они отправляют жертве цветы или другой подарок, а спустя несколько дней запрашивают "код подтверждения доставки"», - рассказали представители оператора корреспонденту «РИА Новости».

Назвав этот код, жертва мошенников рискует остаться не только без сбережений, но и с кредитами, причем взятыми в микрофинансовых организациях под повышенный процент.

Мошенническая схема, связанная с перехватом доступа к личному кабинету на портале Госуслуг с помощью полученных с помощью манипулятивных технологий кодов из СМС, которые являются вторым фактором аутентификации, впервые начала использоваться в начале 2022 года. Мошенники притупляли бдительность потенциальных жертв тем, что не требовали в явном виде передачи им денег или реквизитов банковских карт.

С того времени данная схема стала одной из наиболее популярных у мошенников. Они звонят от имени госучреждений (ФНС, Росфинмониторинга), энергосбытовых компаний, медицинских учреждений, «Почты России».

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru