


Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Билайн предупредил о новом скрипте по выманиванию кодов из СМС

Мошенники разработали новую схему по взлому учетных записей на портале Госуслуг. Код из СМС злоумышленники требуют при получении якобы подарка.

О появлении такого изменения в скриптах, которые используются в мошеннических схемах, предупредила группа быстрого реагирования оператора «Билайн».

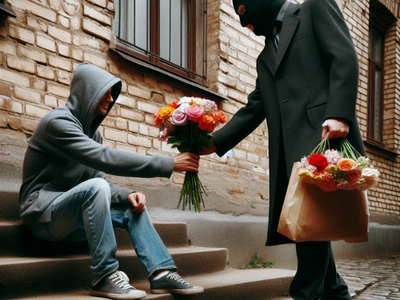
«Мошенники придумали новый способ обмана: они отправляют жертве цветы или другой подарок, а спустя несколько дней запрашивают "код подтверждения доставки"», - рассказали представители оператора корреспонденту «РИА Новости».

Назвав этот код, жертва мошенников рискует остаться не только без сбережений, но и с кредитами, причем взятыми в микрофинансовых организациях под повышенный процент.

Мошенническая схема, связанная с перехватом доступа к личному кабинету на портале Госуслуг с помощью полученных с помощью манипулятивных технологий кодов из СМС, которые являются вторым фактором аутентификации, впервые начала использоваться в начале 2022 года. Мошенники притупляли бдительность потенциальных жертв тем, что не требовали в явном виде передачи им денег или реквизитов банковских карт.

С того времени данная схема стала одной из наиболее популярных у мошенников. Они звонят от имени госучреждений (ФНС, Росфинмониторинга), энергосбытовых компаний, медицинских учреждений, «Почты России».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru