


Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Новая волна фишинга нацелена на российскую промышленность и энергетику

Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар» сообщили о новой волне фишинговой кампании, ориентированной на российские компании, работающие в сферах промышленности, энергетики и сельского хозяйства. Злоумышленники применяют появившийся еще в 2020 году зловред SnakeKeylogger.

SnakeKeylogger относится к классу инфостилеров. Они нацелены на автоматический сбор учетных данных в зараженной системе.

В то же время SnakeKeylogger обладает множеством дополнительных возможностей. В частности, вредонос имеет функции кейлогера, то есть может записывать нажатия на клавиатуру и движения мышки, способен создавать скриншоты и собирать данные из буфера обмена.

При этом зловред обладает обширной функциональностью кражи учетных данных из множества популярных приложений, включая браузеры, почтовые клиенты и т. д. Еще одна опция — поиск и завершение процессов различных антивирусных продуктов, отладчиков и других процессов, связанных с мониторингом всех видов активности, что затрудняет его обнаружение в зараженной системе.

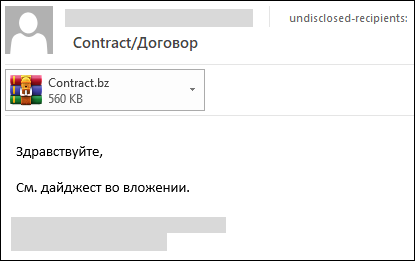
Злоумышленники рассылают письма, содержащие зловред, с поддельных или скомпрометированных адресов российских и зарубежных компаний. В теме письма обычно есть следующие ключевые слова: «Договор» или «Contract/Договор». А само письмо содержит вложенный архив с именем «Contract.bz».


В архиве находится файл «Contract.exe», отвечающий за доставку и установку зловреда в систему жертвы. Завершив свою работу, вредоносное приложение отправляет все собранные данные злоумышленнику.

«Несмотря на внешнюю простоту, SnakeKeylogger представляет серьезную угрозу для корпоративной и личной кибербезопасности. Этот вредоносный софт распространяется по подписке в даркнете, что позволяет киберпреступникам за определенную плату приобрести уже готовый инструмент без необходимости написания собственного вредоносного кода. Поэтому даже не самый подготовленный атакующий может легко использовать SnakeKeylogger для сбора учетных данных к различным веб-сервисам компании и не только. Несмотря на то, что вредонос обладает некоторыми функциями уклонения от обнаружения, большинство современных антивирусов при своевременном обновлении сигнатурных баз детектируют его при попытке выгрузки на атакуемую систему», — отметил эксперт центра исследования киберугроз Solar 4RAYS ГК «Солар» Дмитрий Маричев.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru