


Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Специалисты румынской антивирусной компании Bitdefender выпустили бесплатную утилиту для дешифровки файлов, пострадавших в ходе атак программы-вымогателя ShrinkLocker.

В мае мы рассказывали о кампаниях на тот момент нового вымогателя ShrinkLocker, который использовал легитимную функциональность Windows — BitLocker.

Эксперты Bitdefender недавно провели анализ вредоноса, чтобы вычислить особенности его подхода. В частности, выяснилось, что шифровальщик предоставляет определённое окно для восстановления данных. Поймать этот момент можно сразу после снятия защиты с зашифрованных BitLocker дисков.

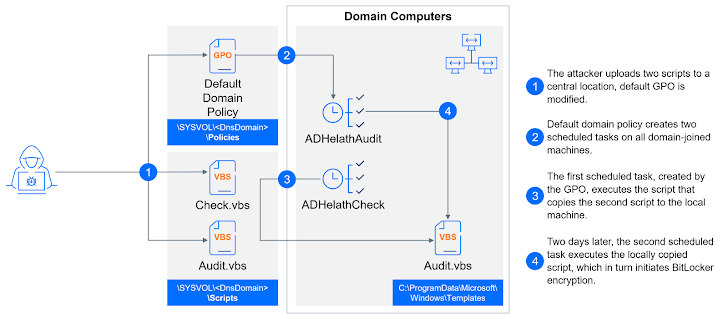
Проникнув в систему, операторы ShrinkLocker создают две задачи в планировщике Windows, которые помогают вымогателю запуститься. Первым стартует скрипт Check.vbs, копирующий вредонос на каждую машину в домене жертвы.

Вторая задача подключается спустя два дня, выполняя скрипт для установки шифровщика — Audit.vbs. Далее идёт сбор информации о системе и проверка наличия BitLocker.

ShrinkLocker успешно отрабатывает в системах Windows 10, Windows 11, Windows Server 2016 и Windows Server 2019.


Специалисты Bitdefender выявили интересный баг, из-за которого вымогатель не всегда может перезагрузить компьютер, выдавая ошибку «Privilege Not Held». В результате VBScript-задача попадает в бесконечный цикл.

Даже если машину перезагрузит сам пользователь, скрипт не отработает должным образом, а значит, цепочка атаки на этом месте прерывается. В процессе работы вымогатель генерирует случайный пароль, основанный на системной информации.

Далее этот пароль загружается на сервер злоумышленников. Согласно замыслу, после перезагрузки пользователь должен ввести пароль для разблокировки устройства. Помимо этого, ShrinkLocker вносит изменения в реестр ОС, отключает правила встроенного файрвола и удаляет файлы аудита.

Бесплатный дешифратор от Bitdefender лежит здесь.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru