


Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Бесплатный декриптор теперь доступен жертвам шифровальщика ShrinkLocker

Специалисты румынской антивирусной компании Bitdefender выпустили бесплатную утилиту для дешифровки файлов, пострадавших в ходе атак программы-вымогателя ShrinkLocker.

В мае мы рассказывали о кампаниях на тот момент нового вымогателя ShrinkLocker, который использовал легитимную функциональность Windows — BitLocker.

Эксперты Bitdefender недавно провели анализ вредоноса, чтобы вычислить особенности его подхода. В частности, выяснилось, что шифровальщик предоставляет определённое окно для восстановления данных. Поймать этот момент можно сразу после снятия защиты с зашифрованных BitLocker дисков.

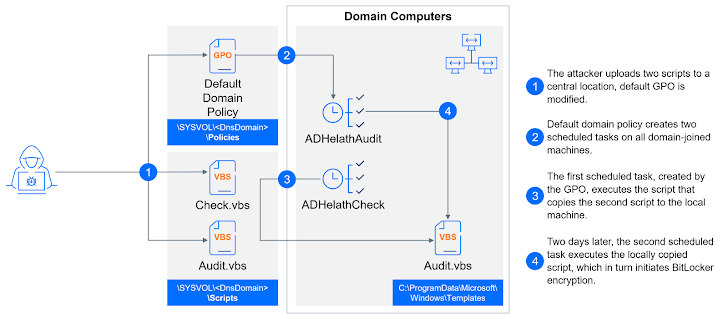
Проникнув в систему, операторы ShrinkLocker создают две задачи в планировщике Windows, которые помогают вымогателю запуститься. Первым стартует скрипт Check.vbs, копирующий вредонос на каждую машину в домене жертвы.

Вторая задача подключается спустя два дня, выполняя скрипт для установки шифровщика — Audit.vbs. Далее идёт сбор информации о системе и проверка наличия BitLocker.

ShrinkLocker успешно отрабатывает в системах Windows 10, Windows 11, Windows Server 2016 и Windows Server 2019.


Специалисты Bitdefender выявили интересный баг, из-за которого вымогатель не всегда может перезагрузить компьютер, выдавая ошибку «Privilege Not Held». В результате VBScript-задача попадает в бесконечный цикл.

Даже если машину перезагрузит сам пользователь, скрипт не отработает должным образом, а значит, цепочка атаки на этом месте прерывается. В процессе работы вымогатель генерирует случайный пароль, основанный на системной информации.

Далее этот пароль загружается на сервер злоумышленников. Согласно замыслу, после перезагрузки пользователь должен ввести пароль для разблокировки устройства. Помимо этого, ShrinkLocker вносит изменения в реестр ОС, отключает правила встроенного файрвола и удаляет файлы аудита.

Бесплатный дешифратор от Bitdefender лежит здесь.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru