


В Positive Technologies предупредили о новой сложной фишинговой схеме

В Positive Technologies предупредили о новой сложной фишинговой схеме

В Positive Technologies предупредили о новой сложной фишинговой схеме

Новая сложная фишинговая схема базируется на завоевании доверия потенциальной жертвы и попытках заставить запустить зловред. В качестве приманки обычно используются информационные письма регуляторов.

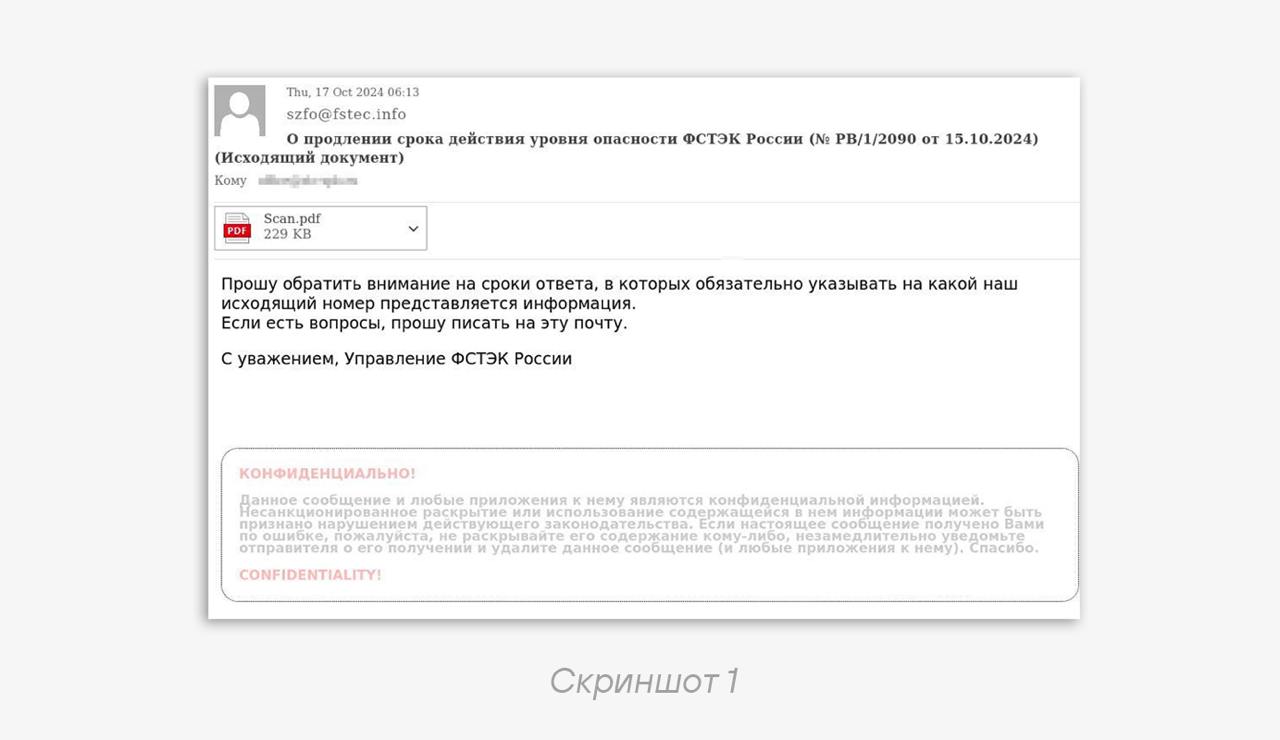
Схема, как сообщила группа киберразведки экспертного центра безопасности Positive Technologies (PT ESC), была выявлена в конце октября. Рассылка содержала якобы информационные письма ФСТЭК России.


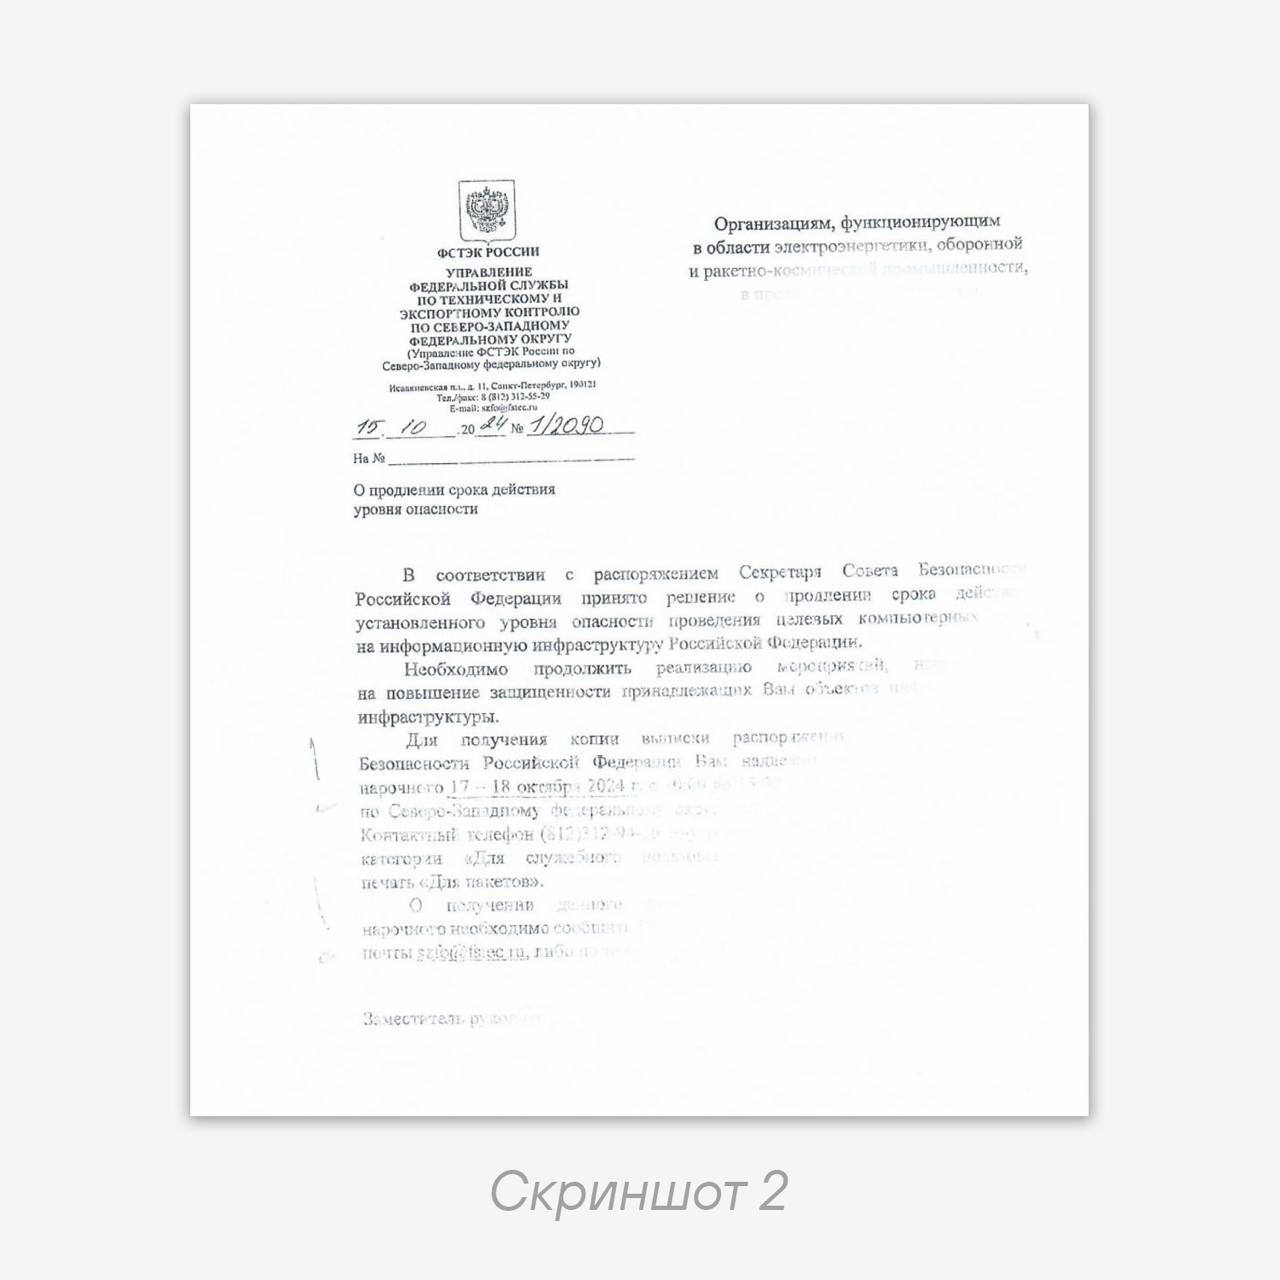
Документ, прикрепленный к письму, не содержал вредоносного кода. Но он был нечитаемым.


Для отправки документа использовался домен fstec.info. Он не является официальным доменом ФСТЭК и был зарегистрирован незадолго до рассылки — в середине октября 2024 года.

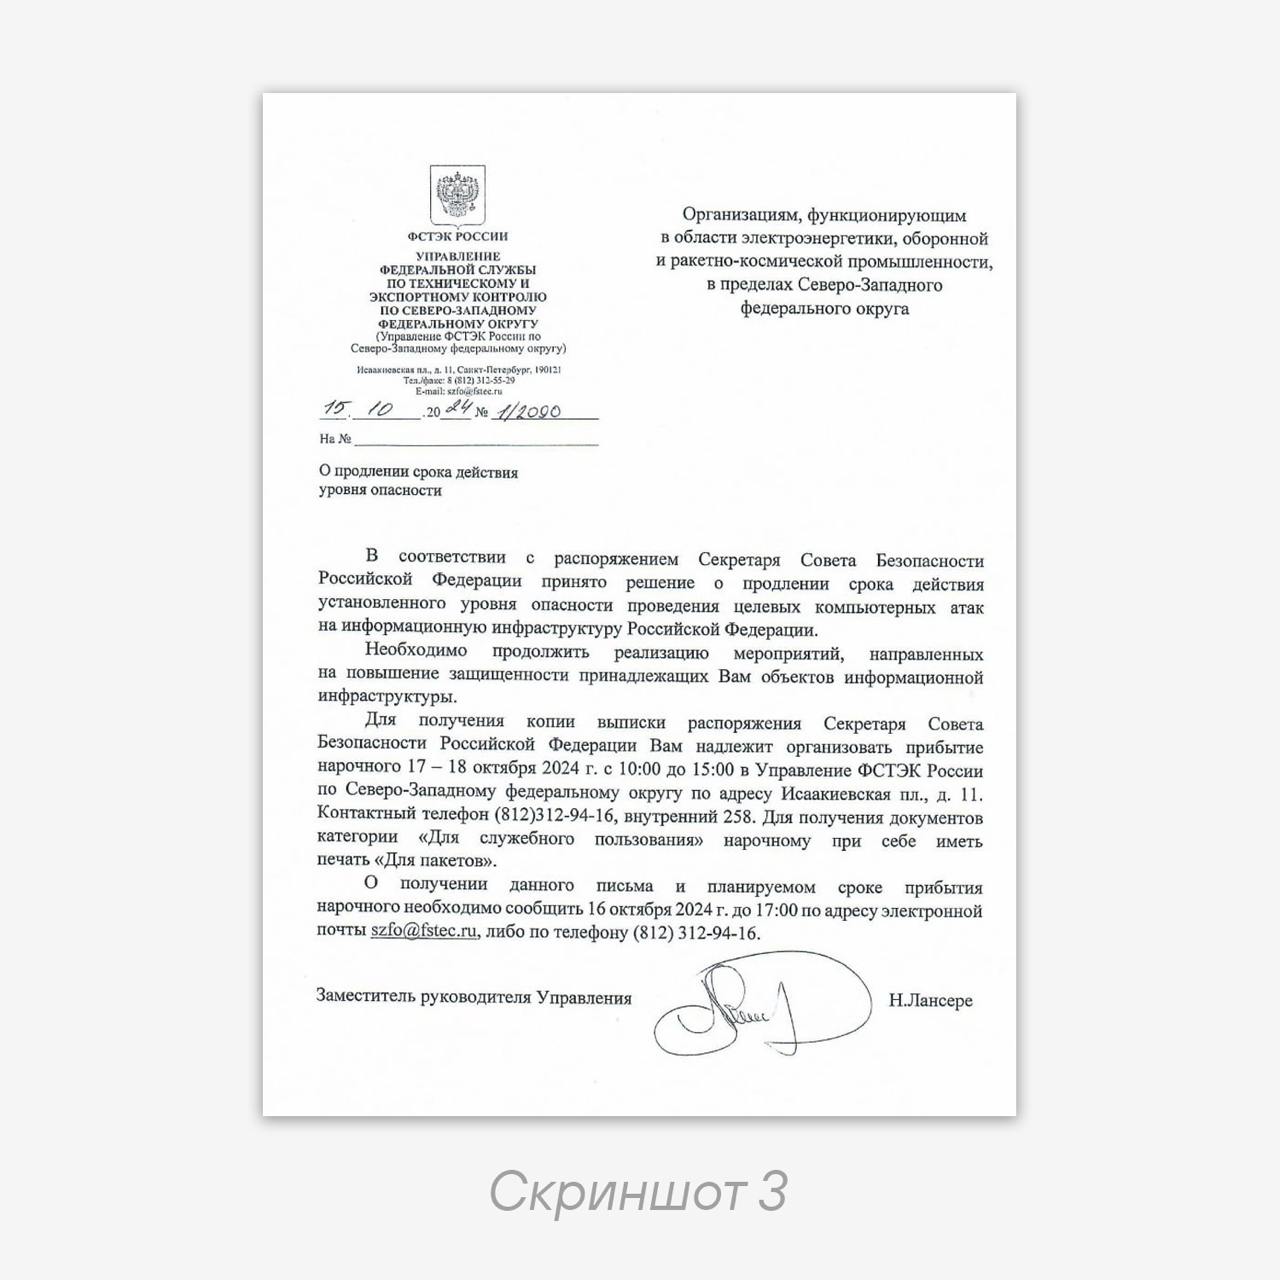
А вот более качественный скан письма уже оказался исполняемым файлом, замаскированным под PDF-документ. При запуске этого файла стартует сессия удаленного управления, к которой получает доступ злоумышленник. Но для отвлечения внимания открывается легитимный документ.

Как предупредила PT ESC, тактика данной атаки близка к PseudoGamaredon (Core Werewolf).

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru