


При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

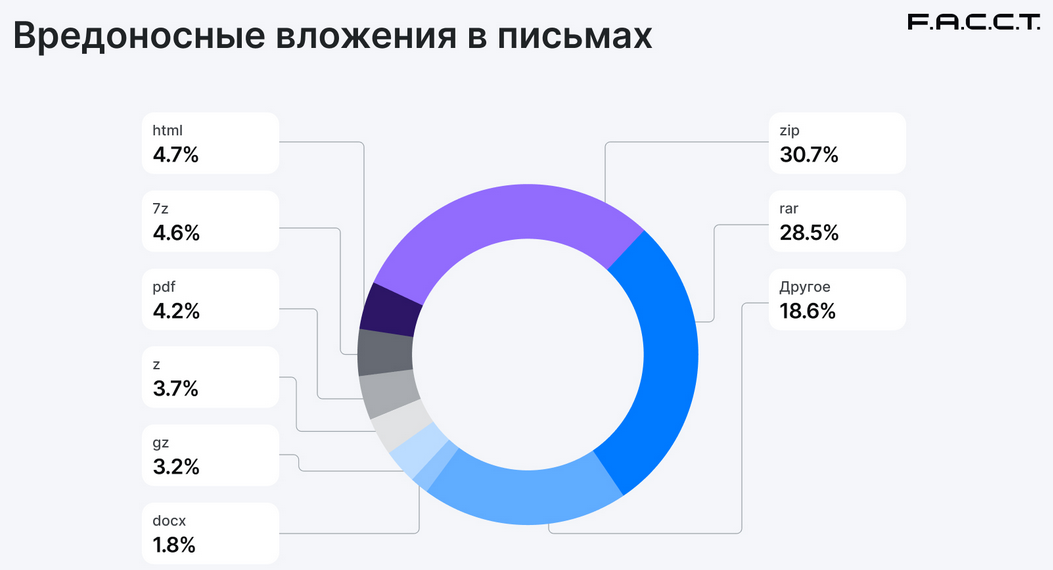
Распространители зловредов по имейл почти перестали пользоваться ссылками. Согласно статистике F.A.C.C.T., в III квартале 2024 года 99,1% вредоносных писем содержали вложение, чаще в виде архивного файла.

Отказ от использования URL аналитики объясняют стремлением сократить накладные расходы: в этом случае злоумышленникам приходится создавать или арендовать веб-хранилища вредоносного кода. Получателей к тому же нужно убедить кликнуть по ссылке, в то время как вложения реже вызывают подозрение.

«Несмотря на то, что в массовых рассылках практически перестали использовать ссылки для доставки ВПО, этот способ остается популярным в таргетированных атаках, когда злоумышленники профилируют потенциальную жертву и могут дополнительно проводить проверки, кто и при каких условиях кликает по ссылке в письме, — отметил Ярослав Каргалев, руководитель Центра кибербезопасности в F.A.C.C.T. — По результатам такой проверки атакующие могут отдать вредоносную нагрузку либо файл-пустышку».

В качестве вредоносных вложений обычно используются архивные файлы, чаще всего ZIP или RAR. Доля PDF и DOCX в сравнении со II кварталом возросла на 2,4 п. п., до 8,8%, формат XLS стал встречаться заметно реже.


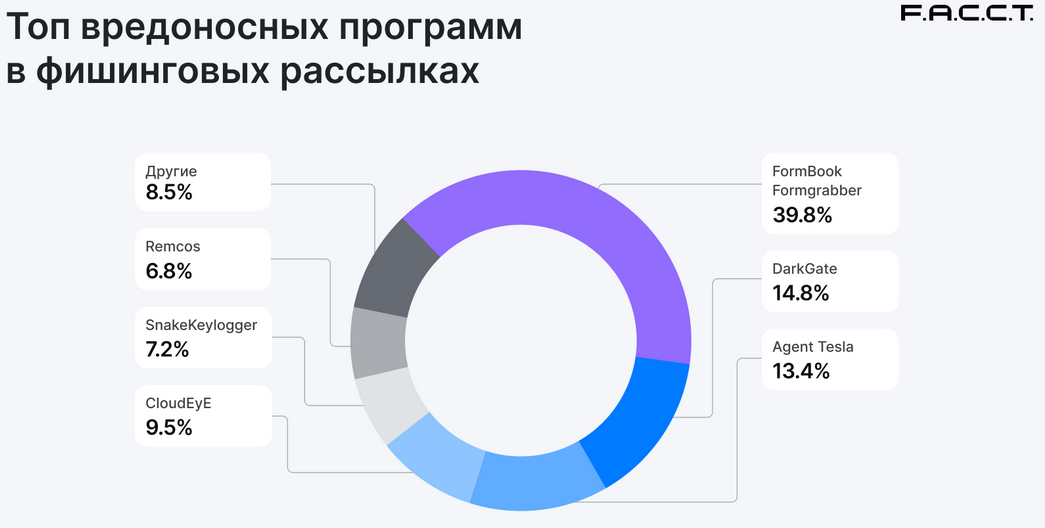
Содержимым с большой долей вероятности может оказаться инфостилер Formbook. Присутствие стойкого лидера AgentTesla в почтовых каналах сократилось в четыре раза, в отчетный период его обставил не только конкурент Formbook, но также многофункциональный троян DarkGate.


В разделении по классам зловредов большой популярностью по-прежнему пользуется шпионский софт, предоставляемый в пользование как услуга (Malware-as-a-Service, MaaS). На его долю сейчас приходится 63% вредоносных рассылок — на 8 п. п. меньше, чем во II квартале. Вклад программ-загрузчиков возрос с 10 до 23%, бэкдоров — сократился до 8%.

Популярность бесплатных почтовых сервисов у злоумышленников продолжает снижаться. В настоящее время на их долю приходится 2,6% вредоносных рассылок, и больше половины проводятся с адресов Gmail. Авторы имейл-атак также специально создают домены (в TLD-зонах COM, RU, NET, JP, ORG) и используют спуфинг.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru