


Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Разработчики менеджера паролей LastPass предупреждают о новой киберпреступной кампании, в ходе которой мошенники оставляют поддельные номера техподдержки в отзывах к расширению LastPass для Chrome.

Уловка с фейковой техподдержкой используется скамерами давно. Задача — обманом заставить пользователя открыть удалённый доступ к устройству.

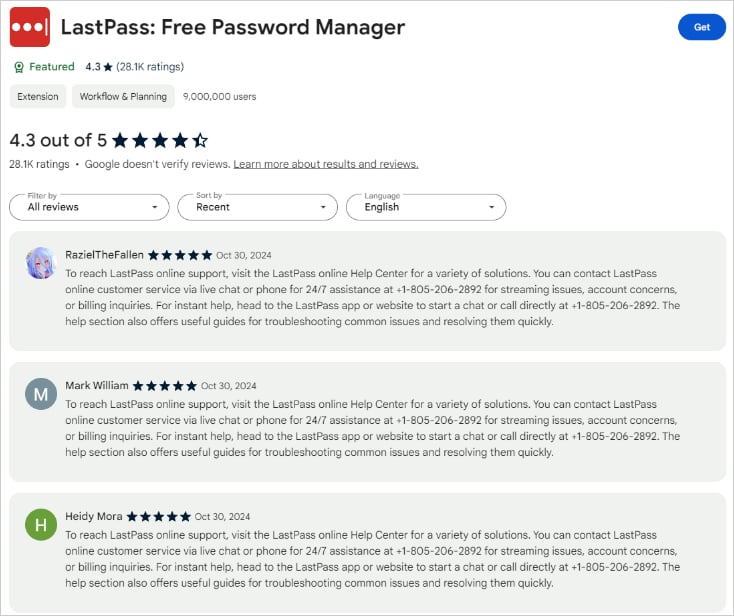
В этот раз мошенники решили оставлять пятизвёздочные отзывы к расширению LastPass для браузера Google Chrome, указывая в них телефонный номер якобы техподдержки, если у пользователей будут вопросы.


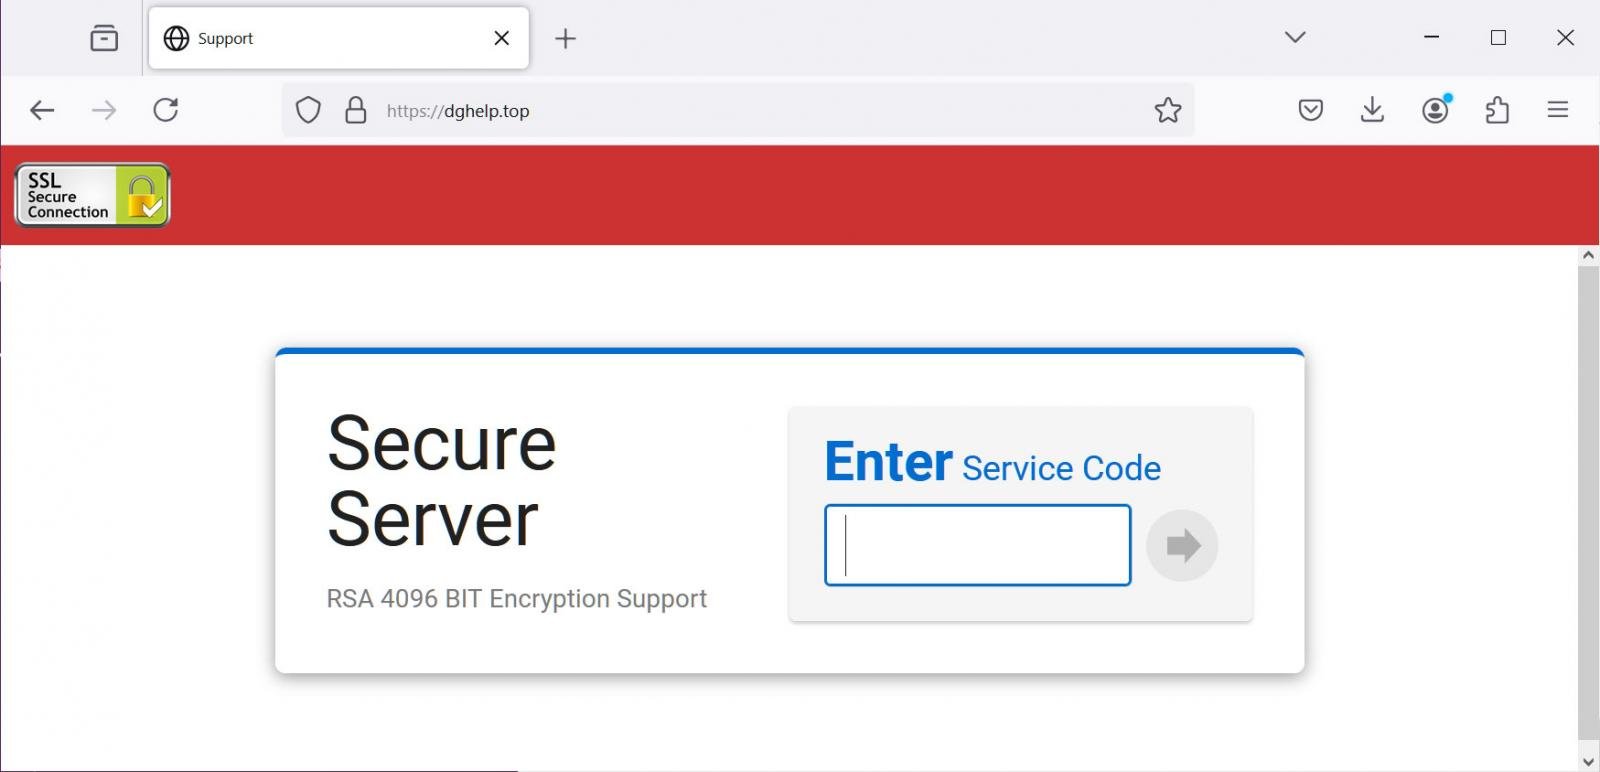
Помимо этого, в кампании фигурирует веб-ресурс dghelp[.]top, с которого киберпреступники предлагают загрузить «программу для удалённой техподдержки». Но сначала надо ввести специальный код.


«Если вы позвоните на мошеннический номер, на том конце вас спросят, с каким именно продуктом у вас проблемы. После этого будет ряд вопросов о том, с какого устройства вы пользуетесь LastPass», — пишут представители LastPass.

«Далее вас перенаправят на сайт dghelp[.]top, а мошенник, оставаясь всё это время на линии, будет давать инструкции по загрузке софта с этого сайта».

Исследователи из BleepingComputer специально загрузили программу, которую предлагают скачать мошенники. Ей оказалась ConnectWise ScreenConnect (детекты на VirusTotal), открывающая удалённый доступ к устройстве жертвы.

Напомним, летом у LastPass был 12-часовой сбой в работе, причиной которого стал корявый апдейт аддона для Chrome. А весной разработчики LastPass добавили новую интересную функциональность: теперь менеджер паролей шифрует URL, сохранённые вместе с учётными данными.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru