


Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Разработчики менеджера паролей LastPass предупреждают о новой киберпреступной кампании, в ходе которой мошенники оставляют поддельные номера техподдержки в отзывах к расширению LastPass для Chrome.

Уловка с фейковой техподдержкой используется скамерами давно. Задача — обманом заставить пользователя открыть удалённый доступ к устройству.

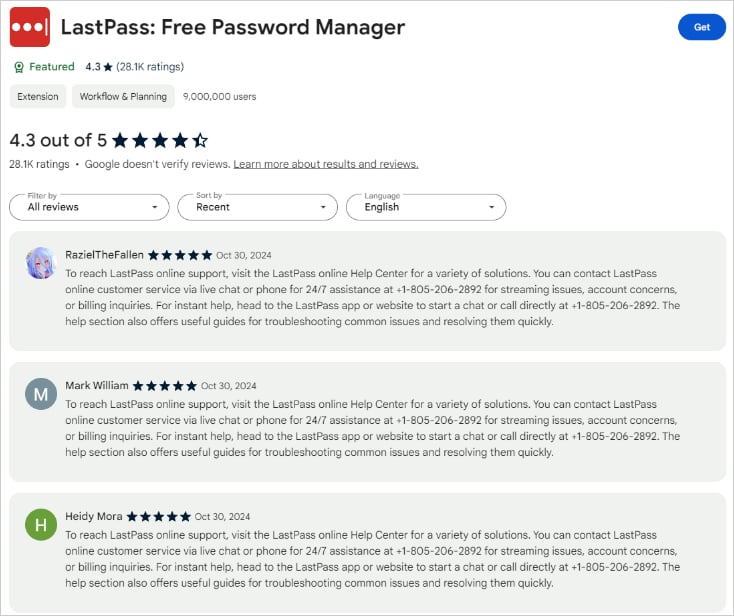
В этот раз мошенники решили оставлять пятизвёздочные отзывы к расширению LastPass для браузера Google Chrome, указывая в них телефонный номер якобы техподдержки, если у пользователей будут вопросы.


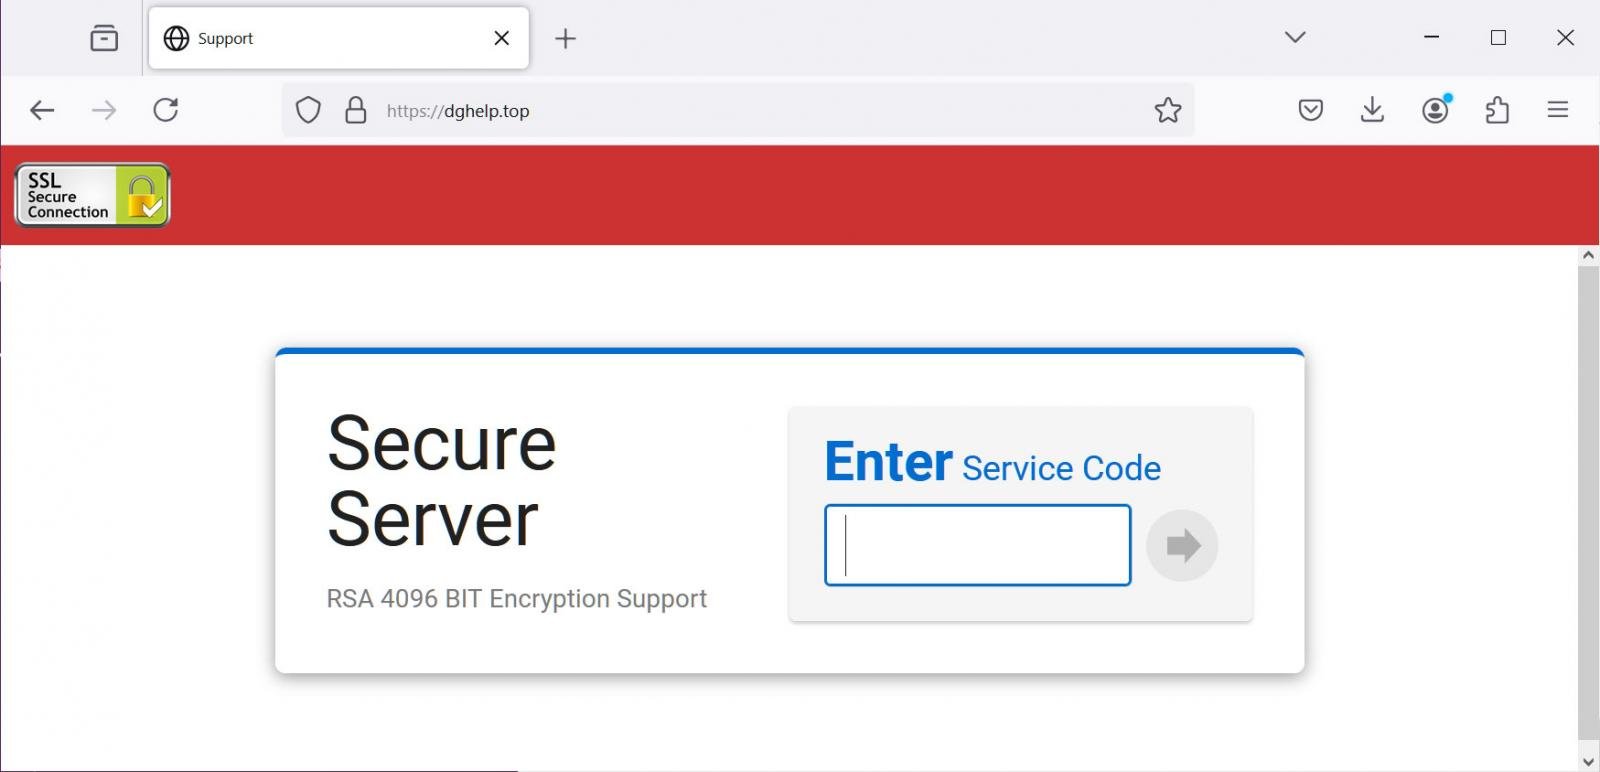
Помимо этого, в кампании фигурирует веб-ресурс dghelp[.]top, с которого киберпреступники предлагают загрузить «программу для удалённой техподдержки». Но сначала надо ввести специальный код.


«Если вы позвоните на мошеннический номер, на том конце вас спросят, с каким именно продуктом у вас проблемы. После этого будет ряд вопросов о том, с какого устройства вы пользуетесь LastPass», — пишут представители LastPass.

«Далее вас перенаправят на сайт dghelp[.]top, а мошенник, оставаясь всё это время на линии, будет давать инструкции по загрузке софта с этого сайта».

Исследователи из BleepingComputer специально загрузили программу, которую предлагают скачать мошенники. Ей оказалась ConnectWise ScreenConnect (детекты на VirusTotal), открывающая удалённый доступ к устройстве жертвы.

Напомним, летом у LastPass был 12-часовой сбой в работе, причиной которого стал корявый апдейт аддона для Chrome. А весной разработчики LastPass добавили новую интересную функциональность: теперь менеджер паролей шифрует URL, сохранённые вместе с учётными данными.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru