


Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Раскрыты детали уязвимости в принтерах Xerox, которая позволяет повысить права админа до root и полностью скомпрометировать сетевое устройство. Обновления прошивок и патчи доступны на сайте производителя.

Проблема CVE-2024-6333 (7,2 балла CVSS) актуальна для МФУ семейств EC80xx, AltaLink, VersaLink, WorkCentre. Список затронутых моделей и новых прошивок представлен в бюллетене Xerox (PDF).

По словам авторов опасной находки, эксплойт возможен при наличии доступа уровня админа к веб-интерфейсу и позволяет удаленно выполнить любой код с правами суперпользователя. В случае успеха злоумышленник получит возможность выполнять системные команды и захватить контроль над уязвимым устройством.

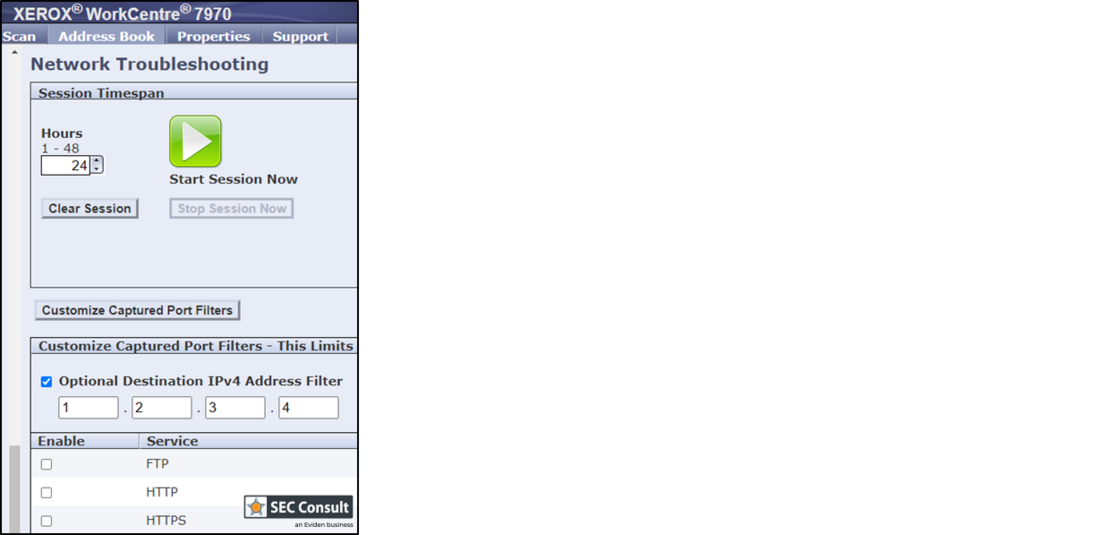
Служба сетевой диагностики, доступная через веб-интерфейс Xerox и используемая для устранения отказов, построена на базе анализатора трафика tcpdump. При этом пользователь может применять кастомные фильтры по IP и сервисам.


Проверка вводимых значений IPv4, как выяснилось, реализована некорректно; из-за этого появилась возможность инъекции системных команд, в том числе команд обратного шелла. Поскольку tcpdump запускается с привилегиями root, автор атаки сможет получить полный доступ к принтеру Xerox.

Данная уязвимость менее опасна, чем та, что объявилась в устройствах этого производителя, и не только, три года назад. Проблема CVE-2021-3438 позволяла обычному пользователю повысить привилегии до SYSTEM и выполнить сторонний код в режиме ядра. Тем не менее пользователям продуктов Xerox настоятельно советуют обновить прошивки.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru