


За год число слитых в Сеть карт белорусских банков возросло на 58%

За год число слитых в Сеть карт белорусских банков возросло на 58%

За год число слитых в Сеть карт белорусских банков возросло на 58%

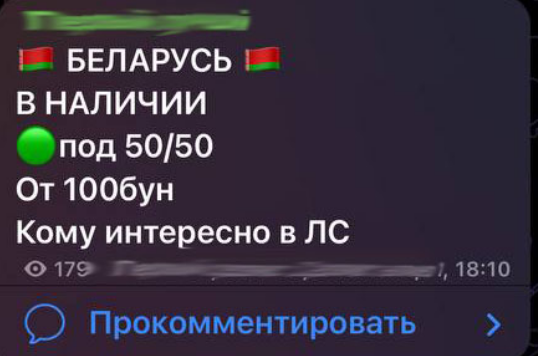
В период с октября 2023 года по октябрь 2024-го эксперты F.A.C.C.T. обнаружили в паблике 3040 реквизитов платежных карт, эмитированных банками Белоруссии, — на 56,8% больше улова 2022-23 годов.

Аналитики отслеживают появление таких данных в мессенджерах, на теневых форумах, кардерских маркетплейсах в даркнете и подчеркивают: их находки — лишь верхушка айсберга.

Подавляющее большинство скомпрометированных карт (90%) не публикуются, а сразу используются в мошеннических схемах отъема денег и для проведения сложных атак.


Хищение платежных данных может осуществляться через взлом, а также с помощью социальной инженерии и вредоносных программ. С этой целью создаются поддельные сайты банков и фишинговые страницы; в качестве приманки используются поддельные письма или сообщения в мессенджерах.

Более изобретательные злоумышленники ищут жертв на сайтах трудоустройства, публикуя фейковые вакансии. Претендентов вовлекают в переписку либо проводят собеседование и в ходе общения выманивают личные данные и банковские реквизиты — якобы для перечисления зарплаты.

Из вредоносных программ для кражи данных банковских карт чаще всего используются инфостилеры, а также кейлогеры и трояны удаленного доступа (RAT).

«Между моментом, когда реквизиты карты попали к киберпреступникам, и хищением денег может пройти немалое время, в течение которого держателю счёта невозможно заметить, что его карта скомпрометирована, — отметил аналитик F.A.C.C.T. Threat Intelligence Владислав Куган. — Именно поэтому на первое место выходит задача проактивного распознавания скомпрометированных банковских карт и оперативного оповещения банков-эмитентов о возможных угрозах для клиентов».

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru