


За год число слитых в Сеть карт белорусских банков возросло на 58%

За год число слитых в Сеть карт белорусских банков возросло на 58%

За год число слитых в Сеть карт белорусских банков возросло на 58%

В период с октября 2023 года по октябрь 2024-го эксперты F.A.C.C.T. обнаружили в паблике 3040 реквизитов платежных карт, эмитированных банками Белоруссии, — на 56,8% больше улова 2022-23 годов.

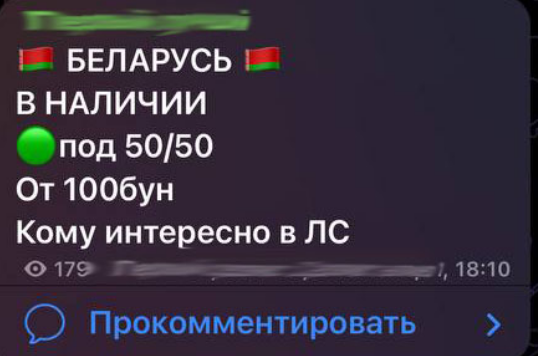
Аналитики отслеживают появление таких данных в мессенджерах, на теневых форумах, кардерских маркетплейсах в даркнете и подчеркивают: их находки — лишь верхушка айсберга.

Подавляющее большинство скомпрометированных карт (90%) не публикуются, а сразу используются в мошеннических схемах отъема денег и для проведения сложных атак.


Хищение платежных данных может осуществляться через взлом, а также с помощью социальной инженерии и вредоносных программ. С этой целью создаются поддельные сайты банков и фишинговые страницы; в качестве приманки используются поддельные письма или сообщения в мессенджерах.

Более изобретательные злоумышленники ищут жертв на сайтах трудоустройства, публикуя фейковые вакансии. Претендентов вовлекают в переписку либо проводят собеседование и в ходе общения выманивают личные данные и банковские реквизиты — якобы для перечисления зарплаты.

Из вредоносных программ для кражи данных банковских карт чаще всего используются инфостилеры, а также кейлогеры и трояны удаленного доступа (RAT).

«Между моментом, когда реквизиты карты попали к киберпреступникам, и хищением денег может пройти немалое время, в течение которого держателю счёта невозможно заметить, что его карта скомпрометирована, — отметил аналитик F.A.C.C.T. Threat Intelligence Владислав Куган. — Именно поэтому на первое место выходит задача проактивного распознавания скомпрометированных банковских карт и оперативного оповещения банков-эмитентов о возможных угрозах для клиентов».

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru